

Hai lỗ hổng nghiêm trọng trong Wasmtime cho phép module WebAssembly vượt rào sandbox
Bytecode Alliance vừa công bố hai lỗ hổng bảo mật nghiêm trọng trong Wasmtime, có thể bị khai thác để thoát khỏi môi trường sandbox. Người dùng cần cập nhật ngay lên các phiên bản đã vá...

- Giọng nữ Bắc
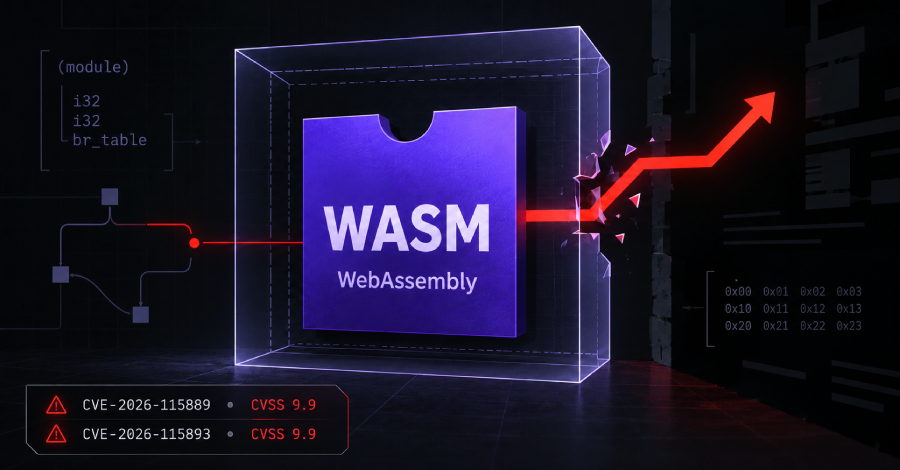
Các nhà phát triển Wasmtime, một runtime WebAssembly phổ biến, vừa cảnh báo về hai lỗ hổng bảo mật nghiêm trọng có thể cho phép các module WebAssembly độc hại vượt qua cơ chế sandbox (hộp cát) được thiết kế để cô lập chúng.
Theo thông tin từ Bytecode Alliance, cả hai lỗ hổng này đều nằm trong Cranelift – trình biên dịch mặc định của Wasmtime. Các chuyên gia bảo mật đã đánh giá mức độ nghiêm trọng của các lỗ hổng này ở mức 9.9/10 trên thang điểm CVSS.
Chi tiết về các lỗ hổng
- CVE-2026-115889: Ảnh hưởng đến Wasmtime trên tất cả các kiến trúc bộ vi xử lý. Lỗ hổng này xuất phát từ cách Cranelift lưu trữ các giá trị theo dõi bên trong hàm. Trong các phiên bản cũ, việc xử lý tràn số không được kiểm soát đúng cách, dẫn đến lỗi type confusion, cho phép kẻ tấn công thực thi mã ngoài phạm vi sandbox.
- CVE-2026-115893: Chỉ ảnh hưởng đến các hệ thống sử dụng kiến trúc ARM64. Lỗ hổng liên quan đến chỉ thị
br_tabletrong WebAssembly. Khi một bảng nhảy (jump table) có kích thước quá lớn, trình biên dịch có thể thực hiện các bước nhảy sai lệch, tạo điều kiện cho kẻ tấn công điều hướng luồng thực thi đến mã tùy ý.
Cần lưu ý rằng để khai thác thành công, kẻ tấn công trước hết phải có khả năng biên dịch một module WebAssembly độc hại trên phiên bản Wasmtime bị ảnh hưởng. Do đó, rủi ro cao nhất thuộc về các nền tảng dịch vụ cho phép người dùng tải lên và thực thi code tùy chỉnh (ví dụ như các nền tảng serverless).
Khuyến nghị cập nhật
Bytecode Alliance đã phát hành các bản vá vào ngày 19 và 20 tháng 10 năm 2026. Người dùng cần kiểm tra và cập nhật ngay lập tức:
- Cập nhật lên các phiên bản đã sửa lỗi: 36.0.19, 48.0.7, 49.0.4 hoặc 50.0.0 trở lên.
- Đối với các chương trình tích hợp Wasmtime dưới dạng thư viện, nhà phát triển cần biên dịch lại ứng dụng với phiên bản Wasmtime đã được vá lỗi.
Hiện tại, chưa có báo cáo nào về việc các lỗ hổng này bị khai thác trong thực tế. Tuy nhiên, do tính chất nghiêm trọng của việc thoát khỏi sandbox, việc cập nhật hệ thống là ưu tiên hàng đầu để đảm bảo an toàn cho hạ tầng cloud và các ứng dụng serverless.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.