

Cảnh báo: Bộ công cụ spyware uCreator nhắm mục tiêu chiếm đoạt tài khoản Telegram và WeChat
Các nhà nghiên cứu vừa phát hiện một bộ công cụ spyware Android có tên uCreator, cho phép kẻ tấn công đánh cắp mật khẩu 2FA của Telegram và sao chép tài khoản WeChat thông qua các phiên bản ứng dụng...

- Giọng nữ Bắc
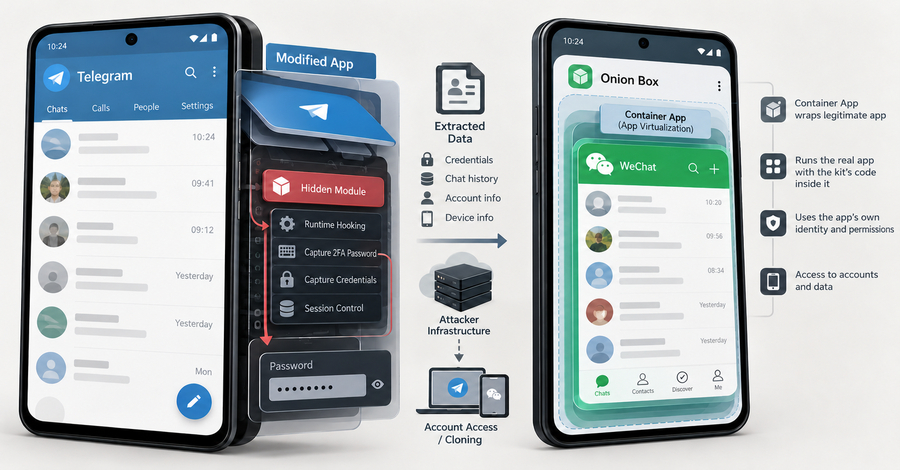
Một bộ công cụ spyware dành cho Android có tên gọi uCreator đang trở thành mối đe dọa nghiêm trọng khi cho phép kẻ tấn công chiếm đoạt tài khoản Telegram và WeChat. Theo các nhà nghiên cứu, mã độc này hoạt động bằng cách ẩn mình bên trong các bản sao ứng dụng đã bị can thiệp, thường được phát tán ngoài các kho ứng dụng chính thức hoặc thông qua một ứng dụng container có tên “Onion Box”.
Table Of Content
Cơ chế hoạt động tinh vi
uCreator sử dụng kỹ thuật hooking để can thiệp vào các hàm chức năng của ứng dụng gốc. Đối với Telegram, mã độc này chạy cùng với quyền hạn của ứng dụng, cho phép nó truy cập vào cơ sở dữ liệu tin nhắn và lịch sử trò chuyện. Đặc biệt, nó có khả năng đánh cắp mật khẩu xác thực hai lớp (2FA) ngay trước khi ứng dụng thực hiện băm (hash) mật khẩu, từ đó giúp kẻ tấn công có thể thay đổi số điện thoại, xóa tài khoản hoặc duy trì phiên đăng nhập ẩn danh.
Đối với WeChat, uCreator sử dụng phương pháp ảo hóa ứng dụng (app virtualization) để chạy ứng dụng gốc bên trong một container. Sau đó, nó thực hiện sao chép danh tính đăng nhập, nén dữ liệu và tải lên máy chủ điều khiển (C2), cho phép kẻ tấn công “nhân bản” tài khoản nạn nhân một cách hoàn toàn.
Phát tán và quy mô
Mã độc này được phát hiện có liên quan đến một backdoor mang tên Baohuo từng được Doctor Web cảnh báo vào năm 2025. Các bản sao ứng dụng độc hại thường được phát tán qua hình thức sideloading, quảng cáo trong ứng dụng hoặc thông qua các trang web giả mạo kho ứng dụng. Mặc dù các banner quảng cáo ban đầu chủ yếu bằng tiếng Bồ Đào Nha và tiếng Indonesia, dữ liệu cho thấy nạn nhân của loại mã độc này trải rộng trên toàn cầu, bao gồm cả Ấn Độ, Brazil và nhiều quốc gia khác.
Hệ thống quản trị chuyên nghiệp
Điều khiến uCreator trở nên nguy hiểm là nó được thương mại hóa như một sản phẩm hoàn chỉnh. Các nhà nghiên cứu đã tìm thấy mã nguồn back-end trên một máy chủ GitLab, cho thấy một hệ thống quản trị đám mây cho phép người mua thuê và điều khiển các chiến dịch tấn công. Hệ thống này thậm chí còn có các tính năng “nuôi tài khoản” (account cultivation), thiết lập lịch trình và giới hạn hoạt động để tránh các cơ chế kiểm soát rủi ro của nền tảng.
Khuyến nghị an toàn
Hiện tại, các nhà nghiên cứu cho rằng uCreator là một hoạt động tội phạm có động cơ tài chính, nhắm vào các ứng dụng ví điện tử và nhắn tin tại Trung Quốc và Đông Nam Á. Người dùng được khuyến cáo:
- Chỉ cài đặt ứng dụng từ các kho chính thức như Google Play Store.
- Tránh cài đặt các file APK từ nguồn không xác định hoặc qua các liên kết quảng cáo.
- Cảnh giác với các ứng dụng yêu cầu quyền truy cập bất thường hoặc các phiên bản “mod” của ứng dụng nhắn tin phổ biến.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.