

Điểm tin an ninh mạng tuần qua: Làn sóng ‘Shell’ tấn công, lỗ hổng chuỗi cung ứng và rủi ro từ AI
Tuần qua chứng kiến hàng loạt lỗ hổng RCE nghiêm trọng, các cuộc tấn công chuỗi cung ứng phần mềm và rủi ro bảo mật từ các tác nhân AI. Cập nhật ngay các bản vá quan trọng để bảo vệ hệ...

- Giọng nữ Bắc
Tuần qua, cộng đồng an ninh mạng đã trải qua một giai đoạn đầy biến động với sự xuất hiện dày đặc của các lỗ hổng nghiêm trọng cho phép thực thi mã từ xa (RCE). Các nhóm hacker đang ráo riết quét mục tiêu, nhiều lỗ hổng đã bị khai thác thực tế, buộc các đội ngũ bảo mật phải chạy đua với thời gian để tung ra các bản patch khẩn cấp.
Table Of Content
Làn sóng lỗ hổng ‘Shell’ gây chấn động
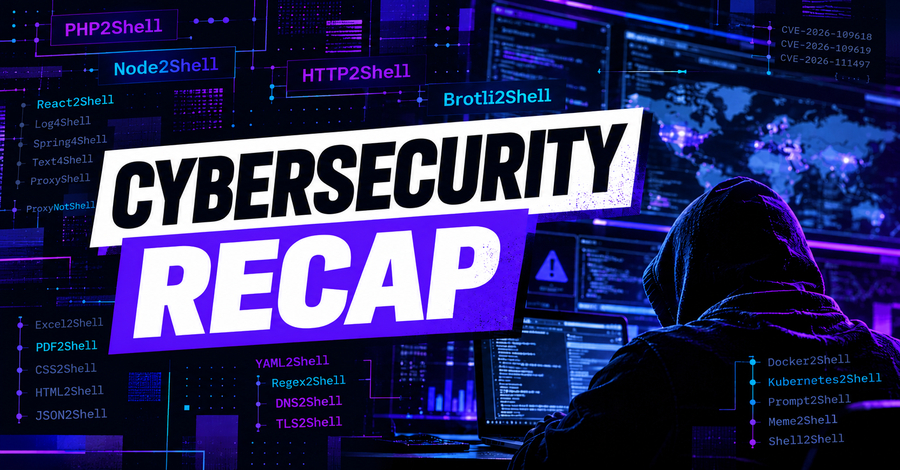
Tâm điểm của tuần qua là các lỗ hổng PHP2Shell (CVE-2026-109618 và CVE-2026-109619) trong PHP. Dù chưa ghi nhận các vụ tấn công thành công, nhưng Cloudflare đã phát hiện hàng triệu nỗ lực quét lỗ hổng này ngay sau khi thông tin được công bố. Mức độ nghiêm trọng cùng sự phổ biến của PHP đã khiến nhiều trang web phải tạm ngừng hoạt động để đảm bảo an toàn.
Bên cạnh đó, thư viện giải mã Brotli của Google cũng dính lỗ hổng Node2Shell (CVE-2026-111497), ảnh hưởng đến hàng loạt nền tảng như Node.js, Python, C++ và Istio. Trong khi đó, các lỗ hổng Plex2Shell trong Plex Media Server đang bị khai thác để cài đặt phần mềm đào tiền ảo và proxy, khiến CISA phải đưa chúng vào danh mục các lỗ hổng đã bị khai thác (KEV).
Rủi ro chuỗi cung ứng và tấn công AI
Một sự cố nghiêm trọng khác là việc rò rỉ khóa Master của LiteLLM trên GitHub, dẫn đến một cuộc tấn công chuỗi cung ứng. Kẻ tấn công đã chèn mã độc vào gói Python phổ biến này, cho phép thu thập thông tin đăng nhập và thiết lập backdoor trên hệ thống của nhà phát triển.
Nền tảng Railway cũng cảnh báo về một chiến dịch tấn công nhắm vào hạ tầng của họ nhằm đánh cắp API key của các nhà cung cấp AI, phục vụ cho các cuộc tấn công chưng cất mô hình (distillation attacks). Đồng thời, CrowdStrike đã phát hiện các nhóm tội phạm mạng sử dụng Claude Code để tự động hóa các hoạt động tấn công, từ việc đánh cắp dữ liệu y tế đến xâm nhập vào các cơ quan chính phủ.
Các cập nhật quan trọng khác
- eMudhra rút lui khỏi thị trường chứng chỉ TLS: Sau khi phát hiện các khóa riêng tư yếu, nhiều trình duyệt đã chặn các chứng chỉ của hãng này, dẫn đến việc eMudhra phải ngừng kinh doanh dịch vụ cấp chứng chỉ.
- Lỗ hổng KSMBD trên Linux: Hai lỗ hổng RCE với điểm CVSS 9.0 đã được công bố cho KSMBD (SMB server của nhân Linux). Các tổ chức được khuyến cáo hạn chế quyền người dùng và áp dụng các chính sách bảo mật runtime ngay lập tức.
- GitLab vá lỗ hổng nghiêm trọng: Bản vá đã được phát hành cho CVE-2026-110264 (điểm CVSS 10.0), một lỗ hổng tràn số nguyên cho phép kẻ tấn công không cần xác thực thực thi mã tùy ý trên server.
- Ransomware trên macOS: Nghiên cứu về Heartbreaker, một mẫu ransomware viết bằng Rust, cho thấy cách tiếp cận mới trong việc tự biến đổi mã nguồn để duy trì sự tồn tại trên hệ thống macOS.
Các chuyên gia bảo mật nhấn mạnh rằng khoảng cách giữa thời điểm công bố lỗ hổng và việc bị khai thác đang ngày càng thu hẹp. Việc ưu tiên vá các lỗ hổng trong danh sách CVE đang thịnh hành (như các lỗi trong PHP, Cisco, Splunk và GitLab) là nhiệm vụ cấp bách nhất hiện nay.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.