

Cảnh báo: GitHub Actions bị chiếm quyền điều khiển tái kích hoạt mã độc Mini Shai-Hulud
Hai GitHub Actions phổ biến đã bị tái kích hoạt sau khi được khôi phục, khiến các workflow sử dụng chúng vô tình tải xuống và thực thi mã độc Mini Shai-Hulud mà không cần bất kỳ sự can thiệp mới nào...

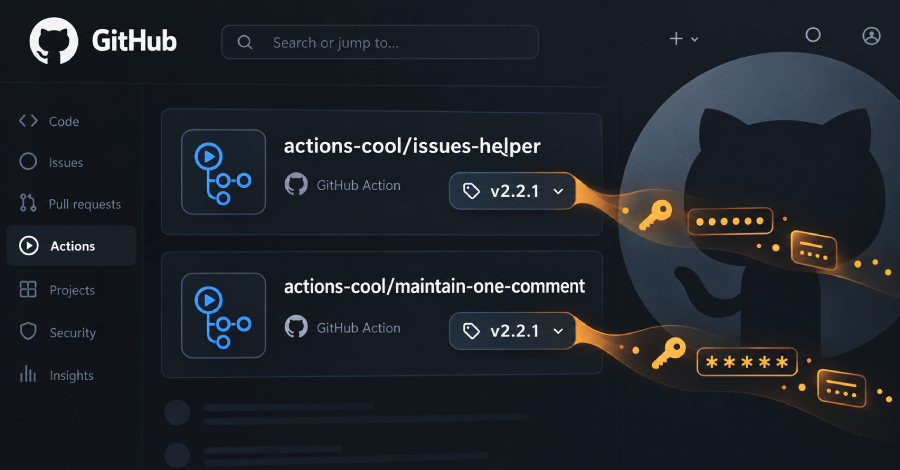
Hai GitHub Actions thuộc dự án actions-cool, cụ thể là actions-cool/issues-helper và actions-cool/maintain-one-comment, vừa bị GitHub vô hiệu hóa lần thứ hai. Sự cố xảy ra sau khi các kho lưu trữ này bất ngờ được truy cập trở lại vào ngày 16/9/2026, dù trước đó đã bị đình chỉ do liên quan đến chiến dịch tấn công chuỗi cung ứng Mini Shai-Hulud từ tháng 5/2026.
Theo các nhà nghiên cứu từ Socket, vấn đề nằm ở chỗ các thẻ phiên bản (release tags) trong kho lưu trữ không hề được làm sạch. Chúng vẫn trỏ đến các nội dung độc hại đã được chèn vào từ ngày 18/5. Do đó, bất kỳ workflow nào tham chiếu đến các action này thông qua thẻ phiên bản đều tự động tải xuống và thực thi payload độc hại ngay trong lần chạy tiếp theo.
Rủi ro từ việc không làm sạch mã độc
Chiến dịch Mini Shai-Hulud được thiết kế để đánh cắp các thông tin xác thực nhạy cảm từ các pipeline CI/CD và gửi dữ liệu về server do tin tặc kiểm soát. Điểm đáng lo ngại trong sự cố lần này là tin tặc không cần phải thực hiện bất kỳ hành động mới, sử dụng exploit mới hay thiết lập hạ tầng mới nào. Chỉ cần kho lưu trữ được mở lại, mã độc cũ đã nằm sẵn trong codebase sẽ tự động kích hoạt.
Các chuyên gia nhấn mạnh rằng đây là minh chứng rõ ràng cho rủi ro khi sử dụng các thẻ phiên bản có thể thay đổi (mutable tags) trong GitHub Actions. Nếu các workflow không được ghim (pin) bằng mã băm SHA cố định, hệ thống sẽ luôn phụ thuộc vào trạng thái hiện tại của kho lưu trữ upstream.
Khuyến nghị cho nhà phát triển
Để đảm bảo an toàn cho chuỗi cung ứng phần mềm, các đội ngũ phát triển cần thực hiện ngay các bước sau:
- Rà soát và loại bỏ các tham chiếu đến các action bị ảnh hưởng (đặc biệt là
actions-cool/[email protected]). - Chuyển sang sử dụng các phiên bản đã được xác thực bằng mã băm SHA trước thời điểm ngày 18/5/2026.
- Tiến hành xoay vòng (rotate) toàn bộ các thông tin xác thực, secret đã bị lộ.
- Kiểm tra lịch sử chạy của workflow để phát hiện các lần thực thi bất thường.
- Audit lại lịch sử commit của kho lưu trữ để tìm kiếm các thay đổi trái phép kể từ ngày 16/9/2026.
Sự cố này là lời nhắc nhở quan trọng về việc kiểm soát chặt chẽ các thành phần bên thứ ba trong quy trình CI/CD, tránh tình trạng tin tặc lợi dụng các lỗ hổng cũ để duy trì sự hiện diện trong hệ thống.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.