

SOC không cần phải ‘làm lại từ đầu’ với mỗi cảnh báo bảo mật
AI đang thay đổi cách thức tấn công mạng, khiến việc thử nghiệm và khai thác lỗ hổng trở nên rẻ và nhanh hơn. Để đối phó, các đội ngũ SOC cần chuyển dịch từ mô hình vận hành rời rạc sang mô hình...

Trong khi giới lãnh đạo an ninh mạng vẫn tranh luận về việc liệu AI có tạo ra một lớp tấn công mạng hoàn toàn mới hay không, thì một thay đổi thực tế hơn đang diễn ra âm thầm: AI đã giúp các cuộc tấn công thất bại trở nên rẻ và dễ dàng thực hiện lại hơn bao giờ hết.
Table Of Content
Khi AI trở thành công cụ đắc lực cho kẻ tấn công
Hãy hình dung một kịch bản phổ biến: Kẻ tấn công xâm nhập vào một tài khoản cloud có đặc quyền thấp nhưng thất bại trong việc leo thang đặc quyền. Trước đây, việc này đòi hỏi hàng giờ đọc tài liệu, kiểm tra quyền và gỡ lỗi script. Giờ đây, với sự hỗ trợ của các mô hình AI, kẻ tấn công có thể nhận giải thích lỗi, sửa script và thử nghiệm các hướng khai thác mới chỉ trong vài phút.
Các báo cáo từ Google Threat Intelligence Group (GTIG) cho thấy xu hướng rõ rệt: từ việc sử dụng AI để dịch thuật, viết script, cho đến việc phát triển các exploit phức tạp. Đáng chú ý, AI không còn chỉ đứng ngoài mà đã thực sự nằm trong quy trình làm việc của kẻ tấn công.
Vòng lặp của tấn công và sự đứt gãy của phòng thủ
Kẻ tấn công vận hành theo một vòng lặp: quan sát, dự đoán, thử nghiệm, đọc kết quả và điều chỉnh. AI giúp rút ngắn thời gian giữa các bước này. Ngược lại, quy trình phòng thủ tại nhiều SOC hiện nay thường bị gián đoạn bởi các khâu trung gian, chờ đợi ticket hoặc sự thiếu kết nối giữa các console (như SIEM, identity, endpoint).
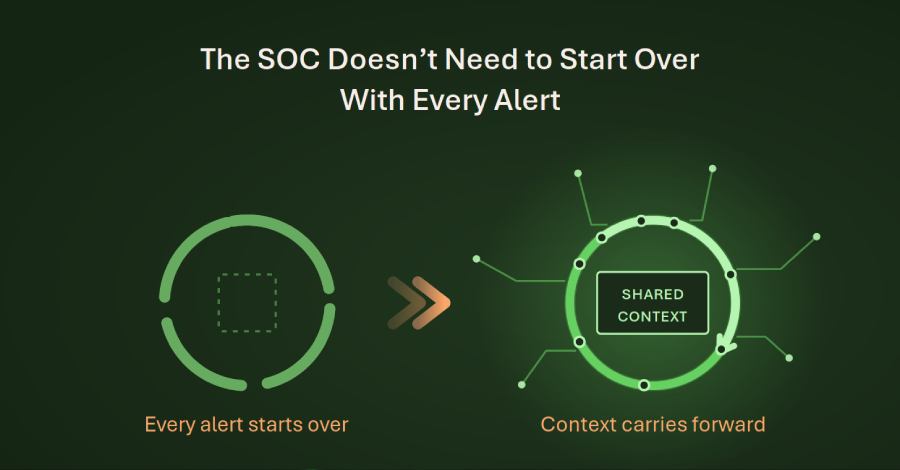
Sự thiếu hụt trong việc chuyển giao thông tin (handoff) giữa các bộ phận như tình báo đe dọa (threat intelligence), săn tìm mối đe dọa (threat hunting) và kỹ thuật phát hiện (detection engineering) khiến thông tin bị mất mát đáng kể. Khi một cảnh báo được chuyển từ người này sang người khác, các giả định quan trọng, ngữ cảnh và bằng chứng thường bị bỏ lại, buộc người tiếp nhận phải xây dựng lại toàn bộ bức tranh từ đầu.
Hướng tới một SOC có trạng thái (Stateful SOC)
Để giải quyết vấn đề này, các tổ chức cần thay đổi kiến trúc vận hành. Thay vì để thông tin bị cô lập trong các hệ thống riêng lẻ, SOC cần trở thành một thực thể “có trạng thái” (stateful), nơi duy trì được:
- Trạng thái môi trường: Danh tính, thiết bị, workload và quyền sở hữu.
- Trạng thái bằng chứng: Nguồn gốc, thời gian và các quan sát đằng sau kết luận.
- Trạng thái quyết định: Các giả thuyết đã kiểm chứng và những lựa chọn thay thế.
- Trạng thái kiểm soát: Các hành động có thể thực hiện và những ràng buộc kinh doanh.
- Trạng thái học tập: Các bài học rút ra từ những sai lầm hoặc các giả định không chính xác.
Việc xây dựng một mô hình chia sẻ thông tin xuyên suốt giúp các công cụ như SIEM, EDR và nền tảng quản lý danh tính cùng đóng góp vào một quyết định duy nhất. Quan trọng hơn, một hệ thống “stateful” phải chấp nhận “không biết” là một câu trả lời hợp lệ thay vì cố gắng đưa ra những kết luận mơ hồ khi thiếu dữ liệu telemetry.
Cuối cùng, việc tích hợp AI vào SOC chỉ thực sự hiệu quả khi nó được đặt trong các quy trình có ranh giới rõ ràng và dựa trên bộ nhớ vận hành chung, thay vì chỉ đơn thuần là tăng tốc cho một mô hình vận hành vốn đã bị phân mảnh.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.