

Cloudflare khắc phục lỗ hổng cho phép container truy cập dữ liệu cũ của khách hàng khác
Cloudflare vừa vá một lỗ hổng nghiêm trọng trong dịch vụ Containers và Sandboxes, cho phép khách hàng truy cập vào dữ liệu còn sót lại trên ổ đĩa từ các container của người dùng...

- Giọng nữ Bắc
Cloudflare mới đây đã xác nhận việc khắc phục một lỗ hổng bảo mật trong hạ tầng Cloudflare Containers. Lỗ hổng này cho phép một khách hàng có thể đọc được dữ liệu còn sót lại trên ổ đĩa từ các container của khách hàng khác trên cùng một server.
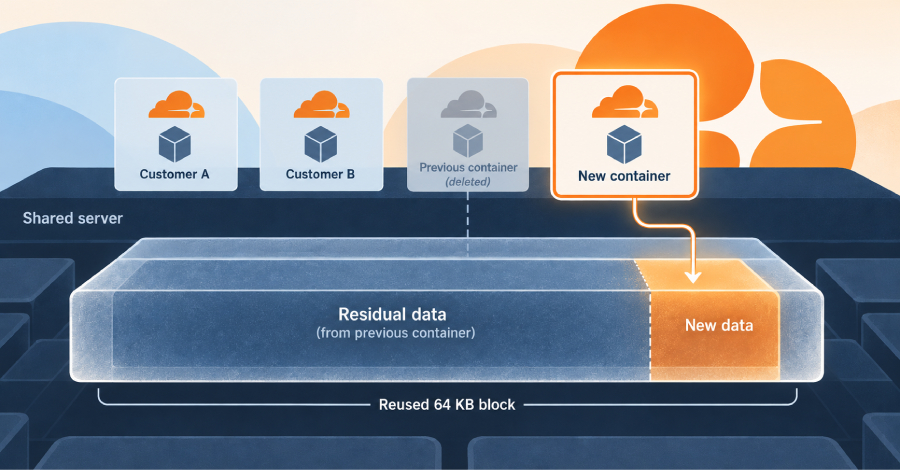
Theo thông tin từ Cloudflare và nhóm nghiên cứu tại công ty bảo mật Accomplish, những người đã phát hiện ra lỗ hổng này vào ngày 4/9 thông qua chương trình bug bounty, vấn đề nằm ở cơ chế thiết lập ổ đĩa chia sẻ. Cụ thể, hệ thống sử dụng tính năng thin provisioning của Linux để cấp phát lưu trữ theo các khối 64-kilobyte. Khi một container bị xóa, các khối này được trả về một nhóm tài nguyên chung nhưng không được xóa sạch dữ liệu cũ trước khi cấp phát cho container tiếp theo.
Điều này dẫn đến việc nếu một container mới chỉ ghi dữ liệu vào một phần nhỏ của khối, phần còn lại vẫn chứa thông tin từ container trước đó. Các nhà nghiên cứu đã chứng minh rằng họ có thể khôi phục các cấu trúc thư mục, cơ sở dữ liệu SQLite, tệp tin .env, hồ sơ trình duyệt Chromium và các tệp chứa thông tin xác thực.
Cloudflare cho biết lỗ hổng này không ảnh hưởng đến các workload đang chạy và kẻ tấn công không thể chủ động chọn dữ liệu của khách hàng cụ thể nào. Tuy nhiên, phạm vi ảnh hưởng bao gồm cả dịch vụ Cloudflare Sandboxes – môi trường được thiết kế để chạy các mã nguồn chưa được kiểm chứng, bao gồm cả mã từ các AI agent.
Quy trình khắc phục được thực hiện qua hai giai đoạn:
- Giai đoạn 1: Kích hoạt lại tính năng xóa sạch dữ liệu (wiping) cho các khối lưu trữ mới cấp phát.
- Giai đoạn 2: Thu hồi toàn bộ các ổ đĩa container đang chạy và xóa sạch bộ nhớ đệm (cache) trên các server để đảm bảo không còn dữ liệu tồn đọng.
Cloudflare đã hoàn tất quá trình dọn dẹp vào ngày 19/9 và khẳng định rằng, dựa trên các bản ghi hoạt động ổ đĩa, không có bằng chứng nào cho thấy lỗ hổng này bị khai thác bởi bất kỳ bên thứ ba nào ngoài nhóm nghiên cứu. Người dùng dịch vụ không cần thực hiện thêm bất kỳ thao tác nào.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.