

FBI triệt phá hạ tầng của nhóm tin tặc Flax Typhoon, thu giữ 7 tên miền độc hại
FBI và Bộ Tư pháp Mỹ vừa thực hiện chiến dịch vô hiệu hóa các công cụ độc hại của nhóm tin tặc Flax Typhoon, một tổ chức có liên hệ với chính phủ Trung Quốc, chuyên nhắm mục tiêu vào các cơ sở hạ...

- Giọng nữ Bắc
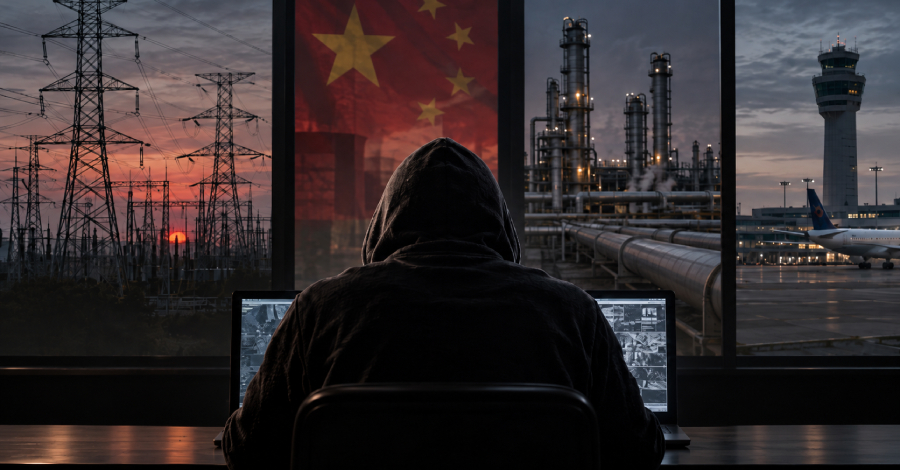
Cục Điều tra Liên bang Mỹ (FBI) và Bộ Tư pháp (DoJ) vừa thông báo về việc triệt phá thành công các công cụ tấn công mạng được sử dụng bởi nhóm tin tặc Flax Typhoon (còn được biết đến với tên gọi Ethereal Panda hoặc RedJuliett). Trong chiến dịch này, các cơ quan chức năng đã thu giữ 7 tên miền và chặn quyền truy cập vào các nền tảng mà nhóm này sử dụng để quét lỗ hổng và xâm nhập vào hệ thống hạ tầng trọng yếu tại Mỹ.
Table Of Content
Chiến dịch vô hiệu hóa hạ tầng của Flax Typhoon
Theo hồ sơ từ tòa án, Flax Typhoon có liên hệ mật thiết với Integrity Technology Group, một công ty có trụ sở tại Bắc Kinh. Nhóm này bị cáo buộc vận hành một mạng lưới botnet IoT dựa trên biến thể của malware Mirai. Mạng lưới này sử dụng ứng dụng có tên “Sparrow” để quản lý và điều khiển (C2) hàng trăm nghìn thiết bị bị chiếm quyền kiểm soát.
Dữ liệu từ một máy chủ cơ sở dữ liệu bị FBI thu giữ cho thấy, tính đến tháng 6/2024, có hơn 1,2 triệu thiết bị đã bị nhiễm độc, trong đó bao gồm khoảng 385.000 thiết bị tại Mỹ.
Các công cụ tấn công tinh vi
Nhóm tin tặc này sử dụng công cụ chủ lực là Microscan, một phần mềm dựa trên Python dùng để quét lỗ hổng và thực hiện trinh sát mạng. Microscan tích hợp hơn 1.300 script kiểm thử xâm nhập, cho phép kẻ tấn công dò tìm các vulnerability trong nhiều nền tảng phổ biến như OpenSSL, Oracle WebLogic, WordPress, Juniper ScreenOS, Jenkins và Apache Struts. Ngoài ra, chúng còn kết hợp các công cụ mã nguồn mở như NMAP, masscan và dirsearch để mở rộng quy mô tấn công.
Bên cạnh đó, công cụ FishHub cũng được sử dụng để thực hiện các chiến dịch phishing, từ đó triển khai các payload độc hại tiếp theo vào mạng lưới nạn nhân. Các mục tiêu bị nhắm đến bao gồm các công ty năng lượng, tổ chức phi chính phủ đa quốc gia, sân bay và các cơ sở hạ tầng trọng yếu tại Đài Loan, Nhật Bản và Ba Lan.
Phương thức tấn công đa dạng
Các báo cáo từ các cơ quan an ninh quốc tế cho thấy Flax Typhoon không chỉ dựa vào botnet mà còn sử dụng các kỹ thuật tấn công hiện đại:
- Cloud-based attacks: Sử dụng các tiện ích dòng lệnh dựa trên Python và Go để xâm nhập vào các dịch vụ đám mây.
- Credential harvesting: Tận dụng tấn công cross-site scripting (XSS) để đánh cắp thông tin đăng nhập của người dùng.
- Brute-force: Sử dụng công cụ EBurst để tấn công tài khoản trong môi trường Microsoft 365 Cloud.
- Persistence: Cài đặt phần mềm VPN SoftEther trên thiết bị nạn nhân để duy trì quyền truy cập từ xa.
Việc triệt phá các tên miền như c0cc[.]cc, 98aiblog[.]com và linkedinns[.]net là một đòn giáng mạnh vào khả năng vận hành của nhóm này. Các cơ quan an ninh từ nhiều quốc gia (Mỹ, Anh, Úc, Canada, Nhật Bản, New Zealand và Tây Ban Nha) cũng đã đưa ra cảnh báo chung, nhấn mạnh rằng việc các công ty như Integrity Tech cung cấp công cụ tấn công mạng cho các tác nhân nhà nước đang làm gia tăng nghiêm trọng rủi ro cho an ninh toàn cầu.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.