

FamousSparrow triển khai backdoor SparroWocky nhắm vào các tổ chức tại Mỹ Latinh
Nhóm tin tặc FamousSparrow đang sử dụng một loại backdoor mới có tên SparroWocky để thực hiện các chiến dịch gián điệp mạng nhắm vào nhiều quốc gia tại khu vực Mỹ...

- Giọng nữ Bắc
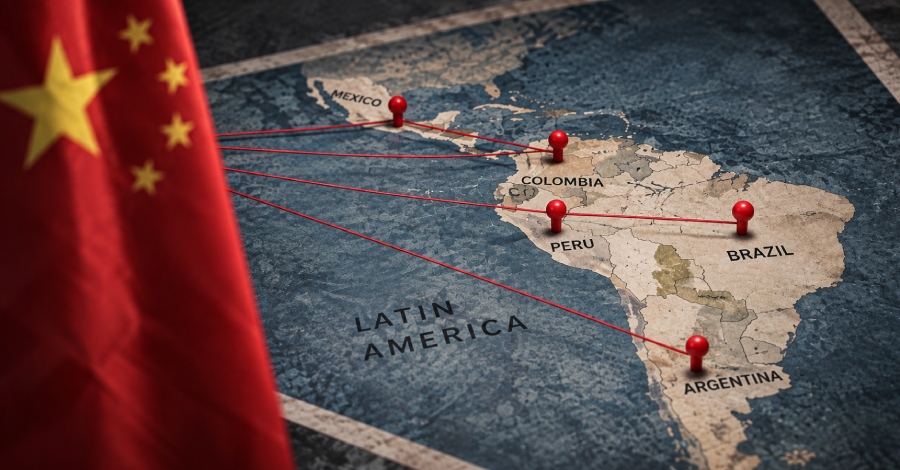
Nhóm tin tặc FamousSparrow, một tổ chức gián điệp mạng được cho là có liên hệ với Trung Quốc, vừa được phát hiện đang triển khai một loại backdoor mới mang tên SparroWocky. Theo các chuyên gia bảo mật từ ESET, chiến dịch này đã nhắm mục tiêu vào nhiều quốc gia tại khu vực Mỹ Latinh kể từ tháng 8/2025.
Table Of Content
Đặc điểm của SparroWocky
SparroWocky là một backdoor modular được viết bằng C++, cho thấy nhóm tác giả có kiến thức chuyên sâu về Windows internals và các kỹ thuật chống phân tích (anti-analysis). Tên gọi của mã độc này bắt nguồn từ việc các phiên bản đầu tiên chứa đoạn trích trong bài thơ nổi tiếng “Jabberwocky” của Lewis Carroll.
Các chuyên gia nhận định SparroWocky đã thay thế SparrowDoor để trở thành công cụ chính của nhóm. Mã độc này sở hữu nhiều tính năng nguy hiểm như:
- Thực thi các tệp tùy ý và chạy lệnh từ xa.
- Hoạt động như một TCP proxy.
- Thu thập thông tin hệ thống và địa chỉ IP của các giao diện mạng.
- Đánh cắp tệp tin và chụp ảnh màn hình định kỳ.
- Khả năng tự xóa dấu vết khỏi máy chủ bị xâm nhập.
Kỹ thuật tấn công tinh vi
Để duy trì kết nối với máy chủ điều khiển (C2) và tránh bị phát hiện, SparroWocky tích hợp nhiều dự án mã nguồn mở phổ biến:
- Mbed TLS: Thiết lập kênh liên lạc bảo mật qua TLS.
- MinHook: Che giấu địa chỉ khởi chạy của các luồng (thread) mới khỏi các giải pháp bảo mật.
- COFF Loader: Cho phép tải và thực thi các plugin dưới dạng đối tượng COFF ngay trong bộ nhớ.
- StackMoonwalk: Kỹ thuật giả mạo call stack để vượt qua các cơ chế kiểm tra của phần mềm bảo mật.
Giống như SparrowDoor, SparroWocky lây nhiễm thông qua chuỗi DLL sideloading. Một tệp thực thi hợp lệ sẽ được sử dụng để khởi chạy một loader DLL, từ đó giải mã và kích hoạt payload chính. Hiện tại, vector tấn công ban đầu vẫn chưa được xác định rõ.
Mục tiêu chiến dịch
Dữ liệu từ ESET cho thấy khoảng 90% mục tiêu của FamousSparrow nằm tại khu vực Mỹ Latinh, bao gồm các cơ quan chính phủ tại Argentina, Ecuador, Guatemala, Honduras, Panama, Peru, Puerto Rico và Venezuela. Hiện chưa rõ việc tập trung vào khu vực này là do yêu cầu địa chính trị cụ thể hay chỉ là một chiến lược tạm thời của nhóm tin tặc.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.