

Cảnh báo: Ethersphere bị tấn công chuỗi cung ứng, phát tán malware đánh cắp ví tiền điện tử
Dự án Ethersphere vừa xác nhận các phiên bản bee-js và Swarm Desktop bị kẻ tấn công chiếm quyền điều khiển để phát tán malware đánh cắp khóa ví và cài đặt backdoor trên máy tính người...

- Giọng nữ Bắc
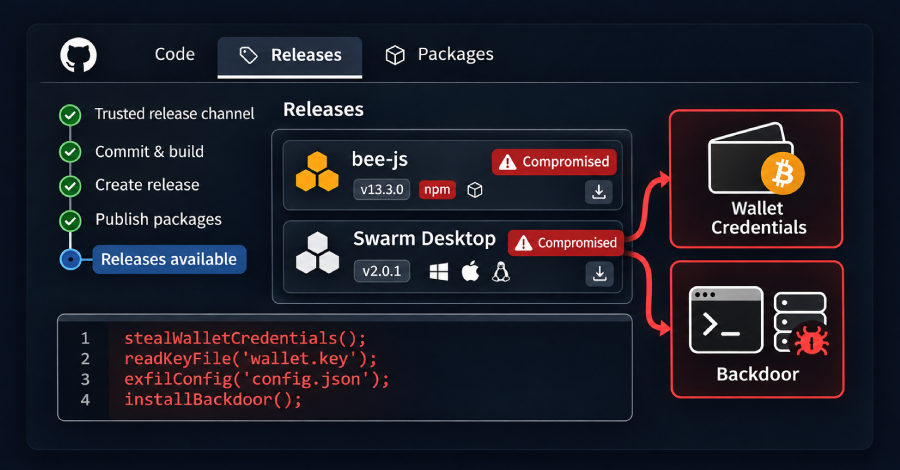
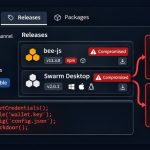
Dự án Ethersphere mới đây đã trở thành nạn nhân của một cuộc tấn công chuỗi cung ứng nghiêm trọng. Kẻ tấn công đã lợi dụng quy trình tự động hóa phát hành phần mềm của dự án để phát tán các phiên bản độc hại của hai công cụ phổ biến trong mạng lưới lưu trữ phi tập trung Swarm, bao gồm bee-js (phiên bản 13.3.0) và Swarm Desktop (phiên bản 0.56.2).
Phương thức tấn công
Theo phân tích từ các chuyên gia bảo mật, các phiên bản bị nhiễm độc này được thiết kế để tự động tải về và thực thi mã độc nhằm đánh cắp khóa ví (wallet key) và mật khẩu lưu trữ của người dùng. Nguy hiểm hơn, malware còn cài đặt một backdoor trên các hệ điều hành Windows, macOS và Linux, cho phép kẻ tấn công duy trì quyền truy cập từ xa.
Cụ thể, mã độc sẽ tìm kiếm các tệp tin config.yaml và swarm.key trong thư mục dữ liệu của Swarm Desktop. Do mật khẩu ví được lưu dưới dạng văn bản thuần (plain text) trong tệp cấu hình, kẻ tấn công có thể dễ dàng chiếm đoạt toàn bộ tài sản, bao gồm token xDAI, xBZZ và các khoản tiền trong chequebook.
Cơ chế phát tán
Kẻ tấn công đã chiếm đoạt được thông tin xác thực CI (Continuous Integration) của dự án để thực hiện hành vi này. Vì các bản phát hành được thực hiện thông qua quy trình tự động hóa hợp lệ của Ethersphere, chúng mang theo các chứng chỉ ký số hợp lệ, khiến hệ thống bảo mật của Apple và các nền tảng khác không phát hiện ra sự bất thường.
Các chuyên gia bảo mật cảnh báo rằng việc gỡ bỏ hoặc cập nhật ứng dụng thông thường không đủ để loại bỏ hoàn toàn các backdoor đã được cài đặt. Người dùng được khuyến cáo nên thực hiện các bước sau:
- Đối với người dùng Swarm Desktop: Kiểm tra tệp
bee-desktop.logđể xác định xem phiên bản 0.56.2 đã từng chạy hay chưa. Nếu có, hãy coi như khóa ví đã bị lộ và ngay lập tức chuyển tài sản sang một ví mới từ một máy tính sạch. - Đối với nhà phát triển sử dụng bee-js: Kiểm tra các file lock, cache và CI logs để tìm phiên bản 13.3.0. Hãy ghim (pin) phiên bản 13.2.0 và xóa sạch các bản sao lưu bị nhiễm.
- Xử lý hệ thống: Nếu máy tính đã chạy các phiên bản độc hại, hãy xóa các thư mục ẩn như
~/.solidity/và các dịch vụ liên quan (systemd unit hoặc LaunchAgent). Cách an toàn nhất là cài đặt lại hệ điều hành từ một bản sao lưu sạch.
Hiện tại, Ethersphere đã phát hành phiên bản 0.56.3 sạch để thay thế và yêu cầu người dùng cập nhật ngay lập tức. Các nhà nghiên cứu bảo mật cho rằng nhóm đứng sau vụ tấn công này có liên quan đến các chiến dịch phát tán mã độc trước đó như SleepyDuck và các tiện ích mở rộng giả mạo trên Open VSX.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.