

curl phát hành bản vá cho lỗ hổng HTTP/2 nghiêm trọng, ngăn chặn nguy cơ thực thi mã từ xa
Dự án curl vừa phát hành bản cập nhật 8.23.0 nhằm khắc phục lỗ hổng use-after-free nghiêm trọng trong quá trình xử lý tải lên HTTP/2, vốn có thể bị kẻ tấn công khai thác để thực thi mã từ...

- Giọng nữ Bắc
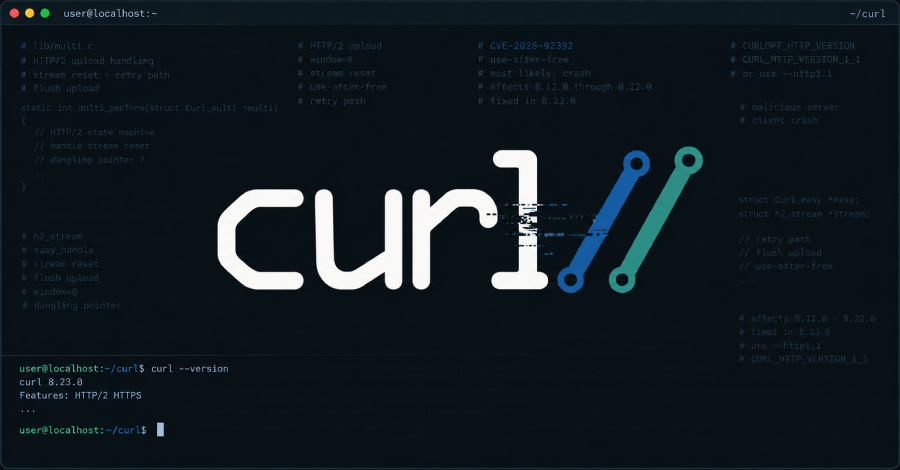
Dự án curl vừa chính thức phát hành phiên bản 8.23.0 để giải quyết một lỗ hổng bảo mật nghiêm trọng liên quan đến cách thức xử lý các tệp tin tải lên qua giao thức HTTP/2. Lỗ hổng này, được định danh là CVE-2026-92392, là một lỗi use-after-free ảnh hưởng đến cả công cụ dòng lệnh curl và thư viện libcurl từ phiên bản 8.12.0 đến 8.22.0.
Chi tiết về lỗ hổng
Lỗ hổng xảy ra khi một máy chủ độc hại cố tình làm gián đoạn quá trình tải lên bằng cách thiết lập cửa sổ HTTP/2 về 0, sau đó reset luồng dữ liệu trong khi vẫn duy trì kết nối. Trong quá trình xử lý lỗi này, curl vô tình giải phóng bộ nhớ (handle) nhưng vẫn giữ lại con trỏ tham chiếu. Nếu kẻ tấn công kiểm soát được máy chủ, chúng có thể tận dụng khoảng trống bộ nhớ này để ghi đè dữ liệu, từ đó dẫn đến khả năng thực thi mã từ xa trên máy khách.
Mặc dù được đánh giá ở mức High, đội ngũ phát triển curl cho biết việc khai thác thành công đòi hỏi kẻ tấn công phải có kiến thức cực kỳ chính xác về kiến trúc hệ thống, bố cục bộ nhớ (heap layout) và phiên bản curl cụ thể của mục tiêu. Trong hầu hết các trường hợp, kịch bản tấn công thực tế thường chỉ dẫn đến việc ứng dụng bị crash.
Khuyến nghị cập nhật
Người dùng và quản trị viên hệ thống cần thực hiện các hành động sau ngay lập tức:
- Cập nhật lên phiên bản 8.23.0: Đây là cách khắc phục triệt để nhất.
- Đối với các nhánh cũ: Dự án cũng đã cung cấp các bản vá cho các nhánh 8.14.x, 8.16.x và 8.20.x.
- Giải pháp tạm thời: Nếu chưa thể cập nhật, người dùng được khuyến cáo vô hiệu hóa HTTP/2 và chuyển sang sử dụng HTTP/1.1 thông qua tùy chọn
--http1.1hoặc thiết lậpCURLOPT_HTTP_VERSIONthànhCURL_HTTP_VERSION_1_1trong mã nguồn ứng dụng.
Lỗ hổng này được phát hiện bởi Luna Tong từ Anthropic thông qua công cụ quét mã nguồn mở OSS Scanner. Đội ngũ phát triển curl đã phản hồi nhanh chóng, rút ngắn chu kỳ phát hành bản vá từ 8 tuần xuống còn 6 tuần để đảm bảo an toàn cho người dùng.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.