


Cloudflare ra mắt thử thách Capture the Flag (CTF) về lỗ hổng PHP
Cloudflare vừa khởi động chương trình Capture the Flag (CTF) trên nền tảng Bug Bounty, mời gọi các chuyên gia bảo mật thử nghiệm khả năng bypass WAF trước các lỗ hổng PHP mới...

- Giọng nữ Bắc
Sau những sự kiện bảo mật chấn động gần đây, đặc biệt là các lỗ hổng nghiêm trọng trong PHP (được gọi là php2shell), Cloudflare đã quyết định thực hiện một bước đi thú vị để kiểm chứng hiệu quả của hệ thống phòng thủ. Thay vì chỉ dừng lại ở việc cập nhật các quy tắc WAF, hãng vừa chính thức công bố thử thách Capture the Flag (CTF) dành riêng cho cộng đồng nghiên cứu bảo mật.
Thử thách thực tế từ các lỗ hổng PHP
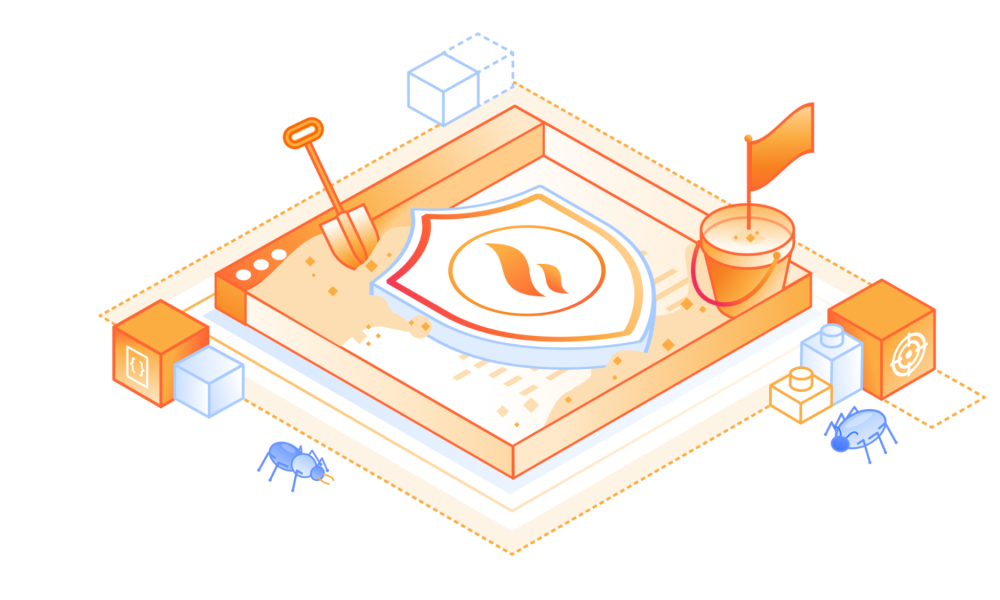
Mục tiêu chính của chương trình này là các lỗ hổng CVE-2026-109618 và CVE-2026-109619. Cloudflare đã thiết lập một môi trường sandbox chạy PHP 8.5.11 trên Apache 2 (sử dụng mod_php) và đặt nó phía sau lớp bảo vệ WAF mặc định. Bên trong môi trường này, một tệp tin mang tên /flag đã được tạo sẵn.
Nhiệm vụ của người tham gia rất rõ ràng: tìm cách bypass các quy tắc WAF, thực thi exploit vào sandbox và chiếm quyền truy cập để lấy nội dung của tệp /flag.
Tại sao Cloudflare thực hiện điều này?
Trong bối cảnh các cuộc tấn công sử dụng AI đang ngày càng tinh vi và nhanh chóng, việc thu thập dữ liệu thực tế là chìa khóa để củng cố hệ thống phòng thủ. Cloudflare cho biết việc tổ chức CTF giúp họ kiểm tra các giả định bảo mật, đồng thời tinh chỉnh các quy tắc WAF để bảo vệ người dùng tốt hơn trước các mối đe dọa zero-day.
Đáng chú ý, môi trường sandbox này được thiết lập để tự động reset sau mỗi vài phút, đảm bảo tính công bằng và liên tục cho các nhà nghiên cứu. Thử thách này được vận hành thông qua chương trình Bug Bounty của Cloudflare trên nền tảng HackerOne.
Đây là cơ hội để các chuyên gia an ninh mạng thử nghiệm kỹ năng, đồng thời đóng góp vào việc cải thiện khả năng phát hiện và ngăn chặn các cuộc tấn công khai thác lỗ hổng PHP trên quy mô lớn.
Nguồn tham khảo: Cloudflare Blog






No Comment! Be the first one.