




Chiến dịch OPTIMJACK: Hacker chiếm quyền điều khiển Optimizely để phát tán mã độc và card skimmer
Hàng loạt website lớn như CNN, BBC và Zoom đã vô tình phát tán mã độc đánh cắp thông tin thẻ tín dụng và ví điện tử sau khi nền tảng Optimizely bị hacker tấn...

- Giọng nữ Bắc
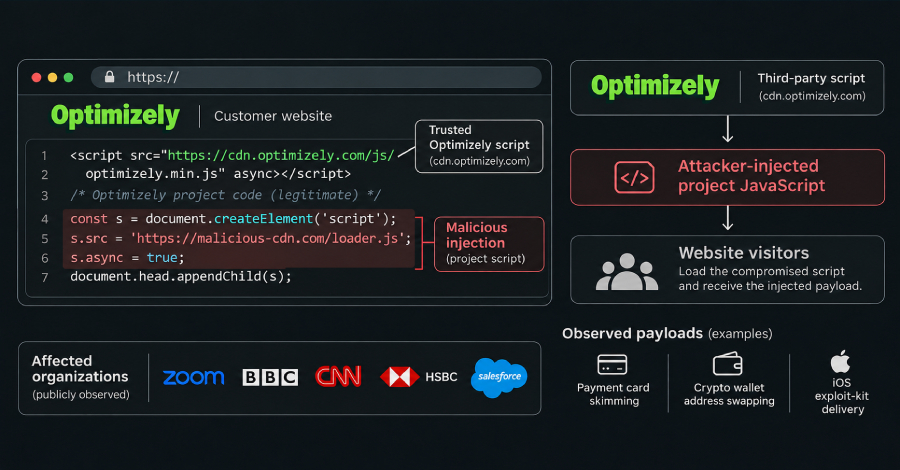
Một lỗ hổng nghiêm trọng trong dịch vụ Optimizely Web Experimentation vừa bị khai thác, cho phép kẻ tấn công chèn mã độc JavaScript vào các đoạn script mà khách hàng tải về từ nền tảng này. Theo báo cáo từ Report URI, có ít nhất 178 tổ chức lớn, bao gồm CNN, BBC, Zoom, Salesforce và IKEA, đã bị ảnh hưởng bởi chiến dịch này, được giới nghiên cứu đặt tên là OPTIMJACK.
Table Of Content
Cơ chế tấn công
Kẻ tấn công đã khai thác một lỗ hổng trong tính năng Experimentation để chèn mã độc vào các dự án của khách hàng. Đoạn mã này được thiết kế tinh vi để:
- Đánh cắp tiền điện tử: Tự động thay thế địa chỉ ví tiền điện tử trên trang web bằng địa chỉ của kẻ tấn công khi người dùng thực hiện giao dịch.
- Card Skimmer: Thu thập thông tin thẻ thanh toán (số thẻ, ngày hết hạn, CVV) khi người dùng nhập liệu vào các biểu mẫu trên trang web.
- iOS Exploit Kit: Đối với người dùng iPhone và iPad, mã độc cố gắng tải xuống các bộ công cụ khai thác (exploit kit) như Coruna hoặc DarkSword để nhắm vào các phiên bản iOS cụ thể.
Mặc dù mã độc có khả năng thực thi các đoạn script nguy hiểm, các chuyên gia từ Cynet cho biết đây chủ yếu là hình thức phân phối có điều kiện và chưa ghi nhận trường hợp thiết bị iOS nào bị chiếm quyền kiểm soát hoàn toàn.
Phạm vi ảnh hưởng
Chiến dịch bắt đầu từ ngày 17/11/2026. Mã độc được phân phối thông qua chính CDN của Optimizely (cdn.optimizely.com), khiến các trình duyệt tin tưởng và thực thi đoạn script độc hại này. Các nhà nghiên cứu đã tìm thấy mã độc trong 188 đoạn script thuộc 178 tổ chức khác nhau. Optimizely cho biết họ đã khắc phục lỗ hổng và gỡ bỏ đoạn mã độc hại, đồng thời tăng cường các biện pháp bảo mật để ngăn chặn truy cập trái phép.
Khuyến nghị cho quản trị viên và người dùng
Đối với các doanh nghiệp sử dụng Optimizely, các chuyên gia khuyến nghị:
- Kiểm tra kỹ các đoạn mã Project JavaScript để tìm kiếm các chuỗi đáng ngờ như
1688360hoặc các hàmatob(). - Rà soát lại danh sách người dùng, API token và các tích hợp có quyền ghi vào tài khoản.
- Triển khai chính sách Content Security Policy (CSP) nghiêm ngặt.
- Cân nhắc xoay vòng các thông tin xác thực và thông báo cho khách hàng nếu dữ liệu của họ có nguy cơ bị lộ.
Đối với người dùng cuối, nếu bạn đã truy cập các trang web bị ảnh hưởng vào ngày 17/11, hãy cập nhật thiết bị iOS lên phiên bản mới nhất (iOS 18.7.3+ hoặc iOS 26.3+), kiểm tra lại các giao dịch tiền điện tử và theo dõi sao kê thẻ tín dụng để phát hiện các dấu hiệu bất thường.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.