

Bronze Sandcastle: Nhóm tin tặc Trung Quốc lạm dụng Sandboxie để cài đặt backdoor
Một nhóm tin tặc mới có liên kết với Trung Quốc, được gọi là Bronze Sandcastle, đã bị phát hiện nhắm mục tiêu vào các tổ chức ở châu Á và châu Phi từ giữa năm 2025. Nhóm này nổi bật với việc lạm dụng...

- Giọng nữ Bắc
Các nhà nghiên cứu an ninh mạng vừa tiết lộ thông tin chi tiết về một nhóm tấn công mạng (threat cluster) mới chưa từng được ghi nhận trước đây, có liên kết với Trung Quốc, được đặt tên là Bronze Sandcastle. Nhóm này đã được quan sát thấy nhắm mục tiêu vào các tổ chức ở châu Á và châu Phi kể từ giữa năm 2025.
Gabor Szappanos, nhà nghiên cứu bảo mật tại Sophos, cho biết trong một bài đăng rằng: “Điểm đặc trưng kỹ thuật rõ ràng nhất của Bronze Sandcastle là việc sử dụng nhất quán kỹ thuật DLL sideloading thông qua Sandboxie.”
Từ tháng 8 năm 2025 đến tháng 8 năm 2026, các cuộc tấn công của nhóm này đã gây ảnh hưởng đến các nạn nhân ở Philippines, Đài Loan, Afghanistan, Namibia và có thể cả Hàn Quốc. Bằng chứng cho thấy Bronze Sandcastle hoạt động mạnh nhất theo múi giờ UTC+8.
Kỹ thuật DLL Sideloading
DLL sideloading là một kỹ thuật tấn công phổ biến, khai thác cách thức Windows tải các tệp DLL, cho phép kẻ tấn công đánh lừa một chương trình hợp pháp tải một DLL độc hại. Khi một ứng dụng khởi chạy, nó cần tải nhiều DLL để hoạt động chính xác. Nếu ứng dụng không cung cấp đường dẫn đầy đủ đến một DLL cần thiết, hệ điều hành sẽ tìm kiếm nó theo một chuỗi thư mục được xác định trước.
Kẻ tấn công có thể lợi dụng hành vi này bằng cách đặt một DLL độc hại có cùng tên với một DLL hợp pháp vào một vị trí mà Windows tìm kiếm trước thư mục chứa DLL thực. Do đó, khi ứng dụng hợp pháp khởi động, nó sẽ tải và chạy DLL độc hại, tạo ra một cửa hậu cho kẻ tấn công xâm nhập vào hệ thống.
Zscaler lưu ý trong một phân tích rằng: “Vì mã độc được thực thi bởi một ứng dụng đáng tin cậy và thường được ký số, nên nó ít có khả năng bị phần mềm diệt virus và các giải pháp bảo mật khác gắn cờ.” Hơn nữa, nếu ứng dụng hợp pháp chạy với quyền hạn cao, DLL độc hại sẽ kế thừa các quyền đó, cho phép kẻ tấn công thực hiện các hành động nhạy cảm hơn trên hệ thống. Kỹ thuật này cũng cho phép duy trì quyền truy cập (persistence) nếu ứng dụng bị xâm nhập được cấu hình để tự động chạy mỗi khi hệ thống khởi động lại.
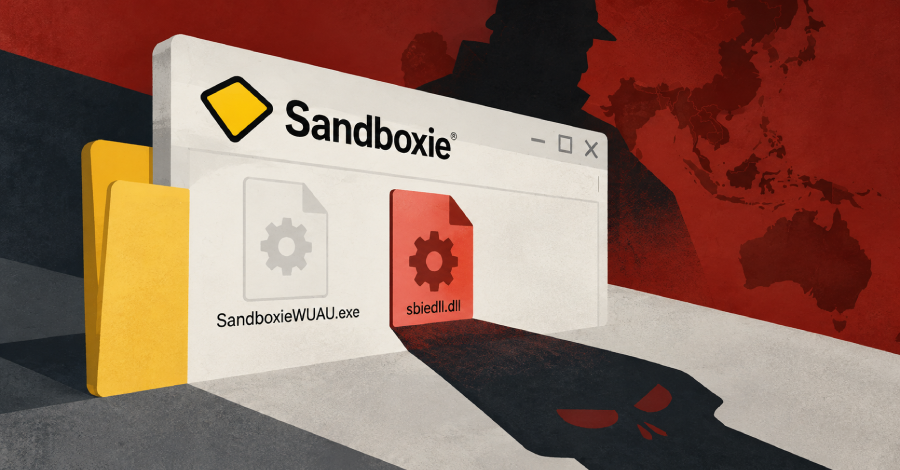
Sophos đã quan sát thấy các tệp thực thi Sandboxie hợp pháp được đặt trong nhiều môi trường nạn nhân, cùng với một tệp “sbiedll.dll” độc hại. Tệp này khiến ứng dụng đáng tin cậy (“SandboxieWUAU.exe”) tải mã do kẻ tấn công kiểm soát trong quá trình chạy.
Các kết hợp DLL Sideloading khác
Ngoài Sandboxie, Bronze Sandcastle còn được phát hiện sử dụng bảy kết hợp DLL sideloading khác:
- javaw.exe (ứng dụng Java) – jli.dll
- Krita.exe (phần mềm vẽ kỹ thuật số Krita) – Krita.dll
- NvdaHelper.exe (NVDA NonVisual Desktop Access) – NvdaHelperRemote.dll
- Jcef_helper.exe (Java Chromium Embedded Framework Helper) – Libcef.dll
- Vmmap.exe (công cụ phân tích bộ nhớ tiến trình Sysinternals) – version.dll
- LineAppMgr.exe (ứng dụng nhắn tin LINE) – msvcp140.dll
- bginfo64.exe (tiện ích Sysinternals hiển thị thông tin hệ thống) – snmpapi.dll
Sophos cho biết: “Các DLL được sideload thường đọc và thực thi các payload được lưu trữ trong các tệp config.ini được mã hóa. Thiết kế này giảm thiểu khả năng phát hiện tĩnh và cho phép các nhà điều hành điều chỉnh hành vi mà không cần thay thế các tệp nhị phân DLL. Các tệp thực thi hợp pháp được đổi tên thường được sử dụng để hòa nhập vào môi trường của nạn nhân, với việc thực thi dẫn đến hoạt động shellcode trong bộ nhớ thay vì các tạo tác đĩa bổ sung.”
DLL được thiết kế để tải và thực thi một payload được mã hóa (“config.ini”), hoạt động như một backdoor được thiết kế để liệt kê mạng cục bộ và tài khoản người dùng, cũng như thu thập siêu dữ liệu hệ thống, các tiến trình đang chạy, nhật ký gõ phím và ảnh chụp màn hình. Hai phiên bản khác nhau của payload đã được xác định cho đến nay: 1.1.5 và 1.1.7.
Payload cũng được phát hiện liên lạc với các trang web bên ngoài (ví dụ: file[.]io, gofile[.]io, ably[.]net và ably[.]io), có thể là để nhận thêm nhiệm vụ từ các nhà điều hành của nó. Ngoài ra, phiên bản 1.1.5 đã được quan sát thấy sử dụng dc.cathaypacifice[.]com và net.dpworldto[.]com cho command-and-control (C2).
Các payload phiên bản 1.1.7, mặt khác, đã được quan sát thấy liên lạc với các kho lưu trữ GitHub (“github[.]com/LatonyCharnleyaW”) thông qua API để tải xuống các tệp cấu hình được mã hóa. Tài khoản GitHub này hiện không còn truy cập được.
Đây không phải là lần đầu tiên các nhóm tin tặc Trung Quốc dựa vào DLL sideloading, cũng không phải là lần đầu tiên Sandboxie được sử dụng trong các cuộc tấn công như vậy. Vào tháng 7 năm 2024, nhóm APT41 đã sử dụng một tệp thực thi khác được ký bởi Sandboxie (“taskhost.exe”) để sideload một phiên bản độc hại của “sbiedll.dll” nhằm triển khai một backdoor có tên là MoonWalk.
Sophos khuyến nghị: “Nhóm tấn công chủ yếu sử dụng các tệp payload và cấu hình được mã hóa được giải mã trong thời gian chạy, có nghĩa là các phương pháp phát hiện dựa trên tệp tĩnh có thể không hiệu quả. Các tổ chức nên tập trung vào các chỉ số hành vi như DLL đọc các tệp cục bộ sau đó thực thi ngay lập tức trong bộ nhớ, điều này có thể cho thấy hoạt động giải mã và dàn dựng.”
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.