


Bitget xác nhận lỗ hổng Zero-day từ bên thứ ba gây ra vụ trộm 387,5 triệu USD
Sàn giao dịch tiền điện tử Bitget vừa xác nhận vụ tấn công gây thiệt hại 387,5 triệu USD bắt nguồn từ việc khai thác lỗ hổng zero-day trên các sản phẩm bảo mật của bên thứ...

- Giọng nữ Bắc
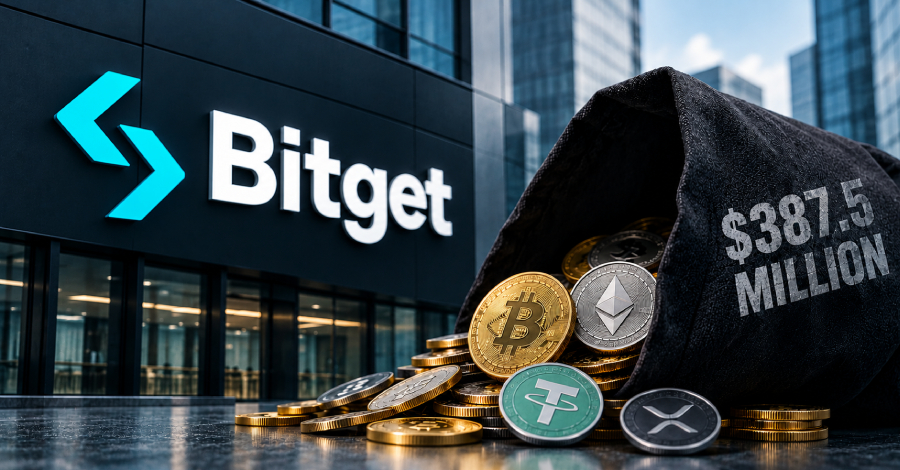
Sàn giao dịch tiền điện tử Bitget mới đây đã chính thức xác nhận rằng vụ tấn công gây thiệt hại 387,5 triệu USD vào tuần trước có liên quan đến việc khai thác một lỗ hổng zero-day trong các sản phẩm bảo mật của bên thứ ba. Thông tin này được đưa ra dựa trên kết quả điều tra từ công ty an ninh mạng SlowMist.
Theo báo cáo, kẻ tấn công đã sử dụng một công cụ tùy chỉnh để thực hiện các lệnh rút tiền trái phép, đồng thời vượt qua các cơ chế kiểm soát rủi ro hiện có. Sự cố này ảnh hưởng đến 11 blockchain khác nhau, bao gồm Ethereum, TRON, BNB Smart Chain, và nhiều nền tảng khác. Các tài sản bị đánh cắp bao gồm nhiều loại tiền điện tử phổ biến như ETH, USDT, USDC, và XRP.
Quá trình điều tra cho thấy kẻ tấn công đã xâm nhập vào hệ thống từ cuối tháng 8/2026 thông qua một dịch vụ chạy trên node của bên thứ ba. Bằng cách cài đặt các đoạn mã ẩn, kẻ gian đã đánh cắp thông tin đăng nhập cơ sở dữ liệu và thực hiện các hành vi leo thang đặc quyền. Đến ngày 25/9, kẻ tấn công tiếp tục truy cập vào nền tảng quản lý của một sản phẩm bảo mật khác bằng cách mạo danh nhân viên nội bộ, từ đó chèn các tệp độc hại và chiếm quyền điều khiển hệ thống ví của Bitget.
Công ty an ninh mạng Mandiant cũng tham gia hỗ trợ điều tra và xác nhận rằng kẻ tấn công đã triển khai web shell trên các thiết bị bảo mật, thiết lập kết nối Command-and-Control (C2) để di chuyển ngang (lateral movement) vào môi trường máy chủ quản lý ví của Bitget. Tại đây, chúng đã triển khai các gói phần mềm độc hại để thực hiện các lệnh rút tiền gian lận.
Bitget cho biết họ đã thông báo cho nhà cung cấp bên thứ ba có liên quan và tạm thời vô hiệu hóa các tính năng bị ảnh hưởng để chờ bản vá. Dựa trên các phân tích về hành vi IP và dữ liệu on-chain, các chuyên gia an ninh mạng cho rằng vụ tấn công này có dấu hiệu liên quan đến các nhóm tin tặc từ Triều Tiên, vốn có lịch sử thực hiện các vụ tấn công tương tự trước đây.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.