

Cảnh báo: Tin tặc khai thác lỗ hổng Citrix NetScaler để tạo tài khoản Superuser và cài cắm Web Shell
Các cuộc tấn công nhắm vào lỗ hổng nghiêm trọng trên Citrix NetScaler đang gia tăng, với các payload tinh vi cho phép tin tặc tạo tài khoản đặc quyền và ngụy trang web shell dưới dạng tệp tin...

- Giọng nữ Bắc
Các chuyên gia an ninh mạng vừa phát đi cảnh báo về làn sóng tấn công nhắm vào các thiết bị Citrix NetScaler ADC và NetScaler Gateway. Tin tặc đang tích cực khai thác một lỗ hổng command injection nghiêm trọng (CVE-2026-88771) để thực thi mã từ xa, cài đặt web shell và đánh cắp dữ liệu cấu hình hệ thống.
Chi tiết về chiến dịch tấn công
Theo phân tích từ đội ngũ Threat Hunt Operations & Research (THOR) của LevelBlue, các cuộc tấn công này không dừng lại ở việc kiểm tra lỗ hổng mà đã chuyển sang giai đoạn khai thác sâu (post-exploitation). Kẻ tấn công sử dụng các chuỗi ký tự đặc thù như “pitboss” hoặc “NSPPE” trong dữ liệu xác thực để kích hoạt lỗ hổng CVE-2026-88771 (đạt điểm CVSS 9.5).
Sau khi chiếm quyền điều khiển, các đối tượng tấn công thực hiện chuỗi hành động nguy hiểm:
- Tải payload độc hại: Sử dụng các công cụ như
curlhoặcwgetđể lấy script từ các server bên ngoài. - Thiết lập Reverse Shell: Sử dụng script Python để tạo kết nối ngược về server của kẻ tấn công qua cổng TCP 443, đồng thời vô hiệu hóa các tiến trình bảo mật như
customsnmpd. - Leo thang đặc quyền: Sửa đổi tệp cấu hình
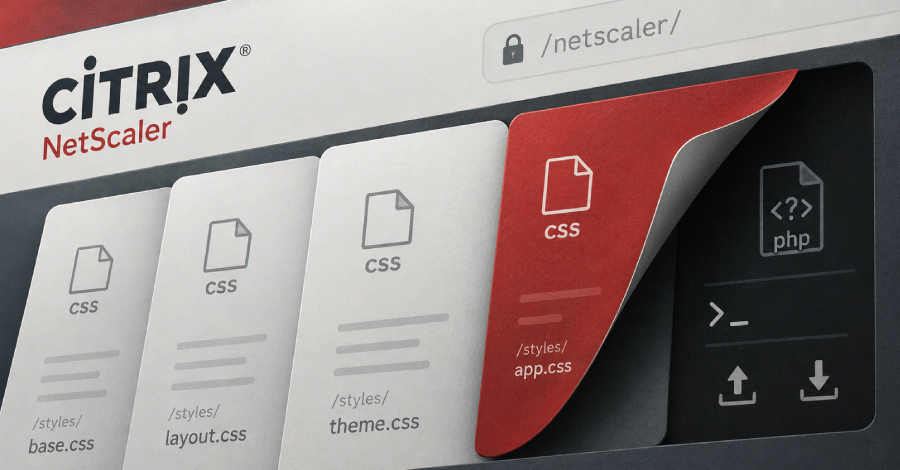
ns.confđể tạo tài khoảnsec_monitorvới quyền Superuser. - Ngụy trang Web Shell: Kẻ tấn công triển khai web shell PHP tại đường dẫn
/var/netscaler/logon/LogonPoint/.local_journalvà sửa đổihttpd.confđể ánh xạ web shell này dưới các URL trông giống như tệp CSS hợp lệ của NetScaler, nhằm qua mặt các biện pháp kiểm tra thông thường. - Đánh cắp dữ liệu: Nén và tải lên toàn bộ thư mục cấu hình
/flash/nsconfigtrước khi tự xóa dấu vết để tránh bị phát hiện.
Khuyến nghị
Lỗ hổng này, cùng với CVE-2026-88772, đang bị khai thác tích cực trong thực tế. Các tổ chức sử dụng Citrix NetScaler cần kiểm tra ngay các dấu hiệu bất thường trong tệp cấu hình và nhật ký hệ thống. Việc cập nhật các bản vá bảo mật mới nhất từ nhà cung cấp là ưu tiên hàng đầu để ngăn chặn các nỗ lực xâm nhập trái phép.
Trước đó, các báo cáo từ Mandiant và Google Threat Intelligence Group cũng xác nhận nhiều tổ chức đã trở thành nạn nhân của các loại web shell như WHIPSHOT và công cụ tunneler SLAPSHOT trong cùng chiến dịch này.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.