


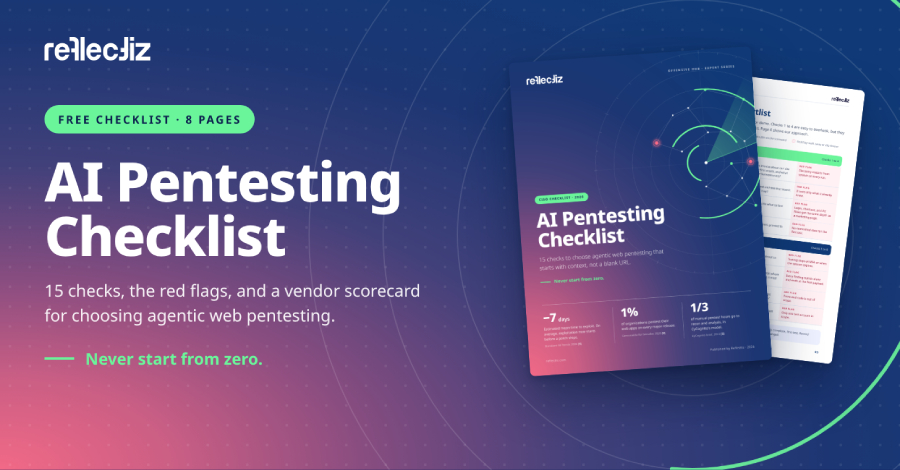
15 câu hỏi then chốt khi lựa chọn nhà cung cấp dịch vụ AI Pentesting cho ứng dụng web
Đừng để các bản demo hào nhoáng đánh lừa. Trước khi chọn đối tác AI Pentesting, hãy sử dụng bộ 15 câu hỏi kiểm tra này để đảm bảo khả năng bảo mật thực tế trên ứng dụng của...

- Giọng nữ Bắc
Trong bối cảnh tội phạm mạng ngày càng tinh vi, việc sử dụng AI để thực hiện các cuộc tấn công đã trở thành hiện thực. Google Threat Intelligence Group gần đây đã ghi nhận trường hợp kẻ tấn công sử dụng zero-day được phát triển bởi AI để bypass 2FA thông qua các lỗ hổng logic mà các công cụ quét truyền thống dễ dàng bỏ qua. Trước tình hình đó, khoảng 87% các nhà lãnh đạo an ninh mạng tại Mỹ đang lên kế hoạch hoặc đã bắt đầu triển khai các tác nhân (agent) AI để thực hiện pentesting nhằm thu hẹp khoảng cách phòng thủ.
Table Of Content
Đừng chỉ nhìn vào bản demo
Hầu hết các nhà cung cấp dịch vụ AI Pentesting đều có những bản demo rất ấn tượng. Tuy nhiên, sự khác biệt thực sự chỉ lộ diện khi bạn áp dụng chúng vào chính ứng dụng của mình. Một công cụ có thể hoạt động tốt trên môi trường thử nghiệm của nhà cung cấp nhưng lại thất bại khi đối mặt với các luồng đăng nhập phức tạp, thiếu khả năng kiểm soát trên môi trường production, hoặc không có phạm vi quét (coverage) rõ ràng.
Những tiêu chí đánh giá quan trọng
Để chọn được nhà cung cấp uy tín, bạn cần đặt ra những câu hỏi mang tính thực tế thay vì chỉ nghe giới thiệu:
- Khả năng hiểu ngữ cảnh (Context): AI của họ bắt đầu từ đâu? Một số agent quét từ một URL trống và xây dựng lại bản đồ ứng dụng mỗi lần chạy, trong khi những agent tiên tiến hơn sẽ duy trì mô hình ứng dụng hiện tại để tối ưu hóa thời gian và độ chính xác.
- Bằng chứng thay vì nghi vấn: Một lỗ hổng chỉ được coi là thực sự khi nó có thể khai thác (exploit) và tái lập được. Hãy yêu cầu nhà cung cấp chứng minh bằng chứng xác thực thay vì chỉ đưa ra danh sách các cảnh báo mang tính suy đoán.
- Khả năng kiểm soát và an toàn: Agent có các giới hạn (guardrails) cứng để đảm bảo không gây gián đoạn trên môi trường production hay không?
Quy trình đánh giá “Bake-off”
Thay vì chỉ xem demo, hãy thực hiện một cuộc so sánh trực tiếp (bake-off) giữa các nhà cung cấp trên cùng một ứng dụng của bạn:
- Sử dụng cùng một mục tiêu, cùng tài khoản thử nghiệm và phạm vi trong một khoảng thời gian nhất định.
- Ghi lại các mốc thời gian quan trọng: thời điểm bắt đầu, thời điểm hoàn tất khám phá và thời điểm thực hiện cuộc tấn công đầu tiên.
- Chấm điểm dựa trên khả năng phát hiện lỗ hổng, khả năng chaining các cuộc tấn công và tính an toàn của quy trình.
Việc lựa chọn đúng đối tác không nằm ở những lời quảng cáo, mà nằm ở khả năng chứng minh những gì họ đã kiểm thử, xác thực những gì họ đã tìm thấy và đảm bảo tính an toàn tuyệt đối cho hệ thống của bạn.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.