


Cloudflare ra mắt OHTTP Gateway: Mở rộng hạ tầng bảo mật quyền riêng tư cho nhà phát triển
Cloudflare vừa công bố Cloudflare OHTTP Gateway, một giải pháp giúp các nhà phát triển tích hợp giao thức Oblivious HTTP (OHTTP) vào ứng dụng dễ dàng hơn, nhằm bảo vệ quyền riêng tư của người dùng...

- Giọng nữ Bắc
Trong bối cảnh quyền riêng tư trực tuyến ngày càng bị đe dọa bởi các trình theo dõi bên thứ ba và quảng cáo mục tiêu, người dùng thường phải tự bảo vệ mình bằng VPN hoặc các công cụ chặn quảng cáo. Tuy nhiên, gánh nặng này nên được giải quyết từ phía hạ tầng ứng dụng. Cloudflare vừa công bố Cloudflare OHTTP Gateway, một bước tiến mới nhằm giúp các nhà phát triển tích hợp quyền riêng tư vào ứng dụng một cách mặc định thông qua tiêu chuẩn IETF Oblivious HTTP (OHTTP).
Cơ chế hoạt động của OHTTP
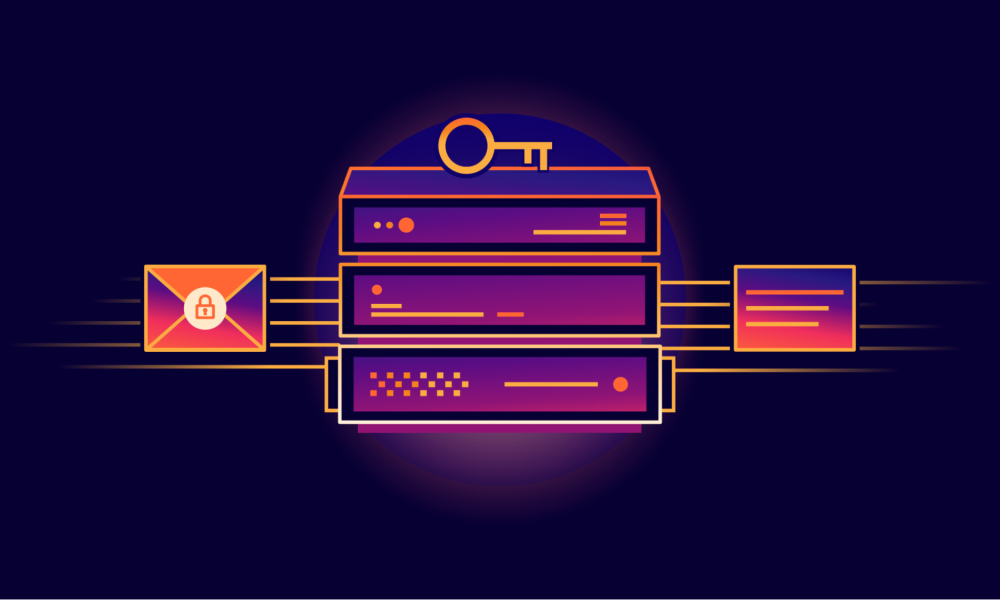
OHTTP hoạt động dựa trên sự tách biệt giữa hai thành phần: relay (chuyển tiếp) và gateway (cổng kết nối). Relay có nhiệm vụ chuyển tiếp các yêu cầu đã mã hóa mà không biết nội dung bên trong, trong khi Gateway thực hiện giải mã để máy chủ ứng dụng có thể xử lý yêu cầu như HTTP thông thường. Sự phân tách này đảm bảo không một thực thể nào có thể đồng thời nhìn thấy định danh của người dùng (như địa chỉ IP) và nội dung yêu cầu.
Tại sao cần OHTTP Gateway?
Trước đây, Cloudflare đã cung cấp Privacy Gateway (nay đổi tên thành Cloudflare OHTTP Relay). Tuy nhiên, nhiều khách hàng gặp khó khăn khi phải tự xây dựng và vận hành một OHTTP gateway đảm bảo hiệu năng và tính bảo mật cao. Cloudflare OHTTP Gateway mới ra đời để giải quyết các vấn đề:
- Tối ưu hóa độ trễ: Tận dụng mạng lưới anycast toàn cầu của Cloudflare để giảm thiểu độ trễ giữa relay và gateway.
- Đơn giản hóa triển khai: Nhà phát triển có thể kích hoạt dịch vụ chỉ với vài cú nhấp chuột, không cần lo lắng về việc quản lý khóa HPKE (Hybrid Public Key Encryption) phức tạp.
- Bảo mật linh hoạt: Tích hợp sẵn với Cloudflare Access để xác thực các relay đáng tin cậy trước khi giải mã yêu cầu.
Lựa chọn kiến trúc phù hợp
Với bộ sản phẩm OHTTP hiện tại, nhà phát triển có hai hướng đi chính:
- Sử dụng Cloudflare OHTTP Relay và tự vận hành Gateway: Phù hợp nếu máy chủ ứng dụng của bạn không nằm trong hệ sinh thái Cloudflare.
- Sử dụng Cloudflare OHTTP Gateway với relay bên thứ ba: Phù hợp nếu ứng dụng của bạn đã nằm sau CDN hoặc Workers của Cloudflare, hoặc bạn muốn một giải pháp quản lý tập trung để giảm thiểu chi phí vận hành.
Cloudflare nhấn mạnh rằng để duy trì mô hình bảo mật “double-blind” (mù kép), hệ thống sẽ từ chối giải mã các yêu cầu nếu cả relay và gateway đều nằm trên cùng một hạ tầng Cloudflare, nhằm ngăn chặn việc một bên có thể truy cập đồng thời vào định danh người dùng và nội dung đã giải mã.
Hiện tại, Cloudflare OHTTP Gateway đang trong giai đoạn closed beta. Các nhà phát triển quan tâm có thể đăng ký vào danh sách chờ để trải nghiệm công nghệ giúp nâng cao tiêu chuẩn quyền riêng tư trên Internet này.
Nguồn tham khảo: Cloudflare Blog




No Comment! Be the first one.