

Bản vá lỗi của Zyxel GS1900 thất bại trong việc ngăn chặn zero-day cho phép thực thi lệnh root
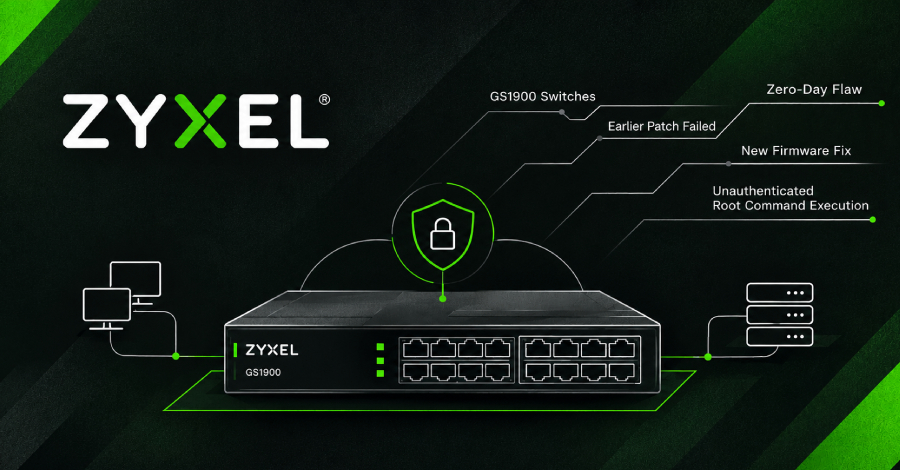
Các nhà nghiên cứu bảo mật phát hiện bản vá trước đó của Zyxel cho dòng switch GS1900 không thể ngăn chặn hoàn toàn một lỗ hổng zero-day nguy hiểm. Người dùng cần cập nhật ngay lên firmware mới nhất...

- Giọng nữ Bắc
Các thiết bị switch mạng Zyxel GS1900 dù đã được cập nhật bản vá trước đó vẫn tồn tại lỗ hổng bảo mật nghiêm trọng, cho phép kẻ tấn công thực thi lệnh với quyền root mà không cần xác thực. Các chuyên gia từ Binarly đã phát hiện ra rằng bản vá cũ (2.90 Patch 2) không thể chặn đứng hoàn toàn phương thức khai thác mà tin tặc đang sử dụng.
Lỗ hổng nằm ở đâu?
Lỗ hổng này, hiện được định danh là CVE-2026-107441, cho phép bất kỳ ai có quyền truy cập vào giao diện quản trị web của switch đều có thể chạy lệnh từ xa. Theo phân tích kỹ thuật, đây là lỗi ghi dữ liệu vượt quá vùng nhớ (out-of-bounds write) trong chương trình xử lý các yêu cầu web của thiết bị.
Cụ thể, chương trình lưu trữ các tham số yêu cầu vào một vùng nhớ cố định (140 tham số) nhưng không kiểm tra kích thước dữ liệu đầu vào. Kẻ tấn công có thể gửi một tham số thứ 140 có kích thước quá lớn, ghi đè lên bộ đếm tham số của hệ thống, từ đó thay đổi luồng thực thi để chạy mã độc với quyền root.
Tại sao bản vá cũ không hiệu quả?
Bản vá 2.90 Patch 2 trước đó chỉ bổ sung cơ chế kiểm tra bộ đếm sau khi dữ liệu đã được ghi vào bộ nhớ. Lúc này, giá trị bộ đếm đã bị kẻ tấn công thay đổi, khiến cơ chế kiểm tra trở nên vô nghĩa. Trong bản firmware mới nhất (2.90 Patch 3), Zyxel đã khắc phục bằng cách kiểm tra bộ đếm trước khi sao chép tham số và giới hạn kích thước dữ liệu.
Khuyến nghị cho người dùng
Các nhà nghiên cứu đánh giá lỗ hổng này ở mức 9.8/10 trên thang điểm CVSS. Dưới đây là danh sách các model cần cập nhật ngay lên phiên bản firmware 2.90(x.3)C0:
- GS1900-8, GS1900-8HP, GS1900-10HP
- GS1900-16, GS1900-24, GS1900-24E
- GS1900-24EP, GS1900-24HPv2
- GS1900-48, GS1900-48HPv2
Hiện tại, chưa có giải pháp thay thế (workaround) nào cho những người dùng chưa thể cập nhật ngay lập tức. Các quản trị viên hệ thống được khuyến cáo kiểm tra lại cấu hình thiết bị, thay đổi mật khẩu mặc định (nếu có) và cô lập giao diện quản trị khỏi mạng internet công cộng để giảm thiểu rủi ro bị khai thác.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.