

OpenAI sử dụng AI tạo ra 948 exploit leo thang đặc quyền trên Linux chỉ trong 30 giờ
OpenAI vừa công bố một quy trình AI tự động có khả năng phát hiện, xác thực và tạo ra 948 exploit leo thang đặc quyền (LPE) trên Linux chỉ trong 30 giờ làm việc, đánh dấu bước tiến mới trong việc ứng...

- Giọng nữ Bắc
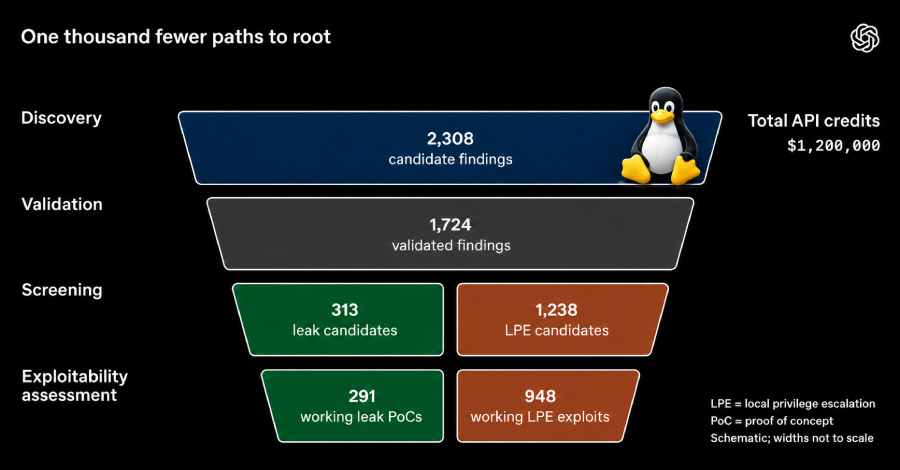
OpenAI mới đây đã công bố chi tiết về một quy trình (pipeline) sử dụng mô hình AI chuyên dụng để tự động hóa việc kiểm định và vá lỗi bảo mật. Kết quả thử nghiệm cho thấy hệ thống này đã xác định và tạo ra 948 exploit leo thang đặc quyền (LPE) trên Linux với chi phí API khoảng 1,2 triệu USD.
Theo báo cáo, quy trình này đã phân tích 2.308 lỗ hổng tiềm năng trên nhân Linux, tái hiện thành công 1.724 lỗ hổng và tạo ra 948 exploit LPE cho phép người dùng không có đặc quyền chiếm quyền root. Đây là bước phát triển tiếp theo từ dự án GPT-5.5-Cyber được OpenAI giới thiệu vào tháng 6/2026.
Quy trình vận hành của AI Agent
Quy trình này được xây dựng theo mô hình 5 giai đoạn khép kín:
- Phát hiện lỗ hổng: AI xác định các mục tiêu kiểm định có giá trị cao trong mã nguồn.
- Xác thực động: Tái hiện các lỗ hổng trong môi trường sandbox để thu thập bằng chứng runtime.
- Đánh giá khả năng khai thác: Kiểm tra xem lỗ hổng có thể bị lạm dụng để rò rỉ thông tin hoặc leo thang đặc quyền hay không, đồng thời xây dựng PoC (Proof-of-Concept).
- Tạo bản vá: Tự động tạo các bản vá cho lỗ hổng đã xác định.
- Kiểm duyệt bởi con người: Chuyên gia bảo mật đánh giá exploit và bản vá trước khi báo cáo cho nhà phát triển.
Đáng chú ý, các AI agent trong quy trình này đã phát hiện ít nhất 10 kỹ thuật khai thác Linux mới, bao gồm các kỹ thuật về quản lý bộ nhớ đệm (cache), kỹ thuật grooming trang bộ nhớ và các phương pháp thao túng dữ liệu để đạt quyền root.
Tác động đến an ninh mạng
Sự phát triển này cho thấy AI đang thay đổi cuộc chơi trong an ninh mạng, giúp đẩy nhanh quá trình tìm kiếm lỗ hổng nhưng cũng tạo ra thách thức lớn cho các đội ngũ phòng thủ. Dữ liệu từ Google Threat Intelligence Group (GTIG) cho thấy số lượng lỗ hổng được công bố hàng tháng đã tăng gấp đôi trong năm 2026, với sự gia tăng mạnh mẽ của các lỗ hổng mức độ nghiêm trọng cao.
Trung tâm An ninh mạng Quốc gia Vương quốc Anh (NCSC) cảnh báo rằng việc phổ biến các công cụ AI hỗ trợ tấn công đã rút ngắn đáng kể khoảng thời gian từ khi lỗ hổng zero-day xuất hiện đến khi bị khai thác. Các tổ chức hiện nay cần phải thay đổi quy trình vá lỗi và kiểm thử nội bộ để theo kịp tốc độ phát hiện lỗ hổng của AI.
OpenAI nhấn mạnh rằng, trong tương lai gần, việc sở hữu một tài khoản người dùng thông thường trên một hệ điều hành chưa được cập nhật bản vá mới nhất có thể được coi là tương đương với việc có quyền root đối với những kẻ tấn công có nguồn lực mạnh.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.