

Cảnh báo: 101 gói npm độc hại tự động thêm tài khoản WhatsApp của lập trình viên vào nhóm lạ
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch 'PhantomSub' sử dụng hơn 100 gói npm độc hại để chiếm quyền điều khiển tài khoản WhatsApp của lập trình viên, tự động thêm họ vào các nhóm quảng...

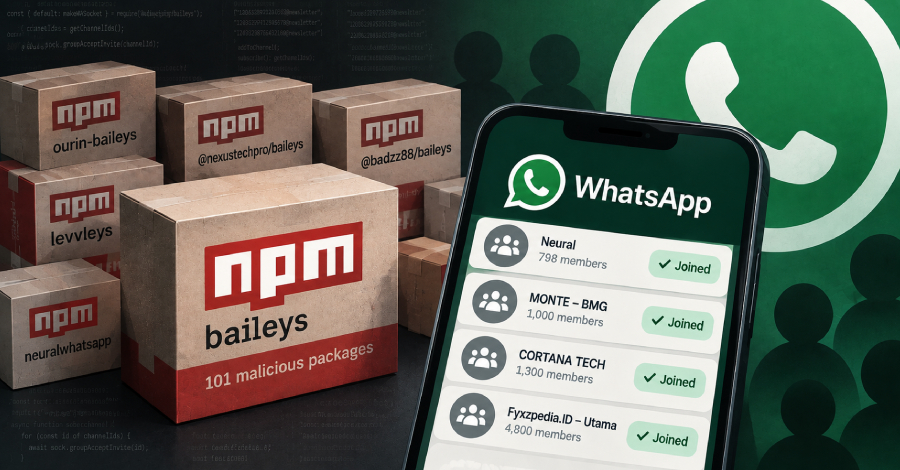
Một chiến dịch tấn công vào chuỗi cung ứng phần mềm mang tên PhantomSub vừa được các chuyên gia từ OX Security phát hiện. Cụ thể, có 101 gói thư viện npm độc hại đã bị phát tán nhằm mục đích lợi dụng dự án mã nguồn mở Baileys (một thư viện phổ biến để kết nối với WhatsApp) để âm thầm thêm tài khoản của người dùng vào các nhóm WhatsApp do kẻ tấn công kiểm soát.
Table Of Content
Phương thức hoạt động của PhantomSub
Theo báo cáo, các gói npm này đã ghi nhận tổng cộng hơn 490.000 lượt tải xuống, với khoảng 116.000 lượt chỉ trong vòng 30 ngày qua. Kẻ tấn công sử dụng ba biến thể chính để thực hiện hành vi độc hại:
- Biến thể 1: Truy xuất ID kênh từ GitHub trong thời gian thực (runtime).
- Biến thể 2: Nhúng trực tiếp ID kênh vào mã nguồn dưới dạng văn bản thuần (cleartext).
- Biến thể 3: Nhúng ID kênh dưới dạng đã được mã hóa và làm rối (obfuscated).
Mục tiêu của các nhóm WhatsApp này chủ yếu là quảng cáo dịch vụ bán bot, tài khoản game, hoặc các ứng dụng “premium” APK, tập trung nhiều vào thị trường Indonesia. Ngoài việc tự động thêm thành viên, một số biến thể còn chèn các đường dẫn quảng cáo vào hình ảnh hoặc video mà bot gửi đi.
Danh sách một số gói npm đáng ngờ
Các nhà nghiên cứu đã liệt kê nhiều gói có tên gọi gây nhầm lẫn như: ourin-baileys, @nexustechpro/baileys, neuralwhatsapp, noxleyss, cloud-baileys, và nhiều gói khác có hậu tố “baileys”. Điểm chung là chúng thường chia sẻ chung các ID kênh và tài khoản GitHub, cho thấy đây là một mạng lưới có tổ chức.
Khuyến nghị cho lập trình viên
Để bảo vệ tài khoản cá nhân và hệ thống, các chuyên gia an ninh mạng khuyến cáo:
- Kiểm tra ngay danh sách các nhóm WhatsApp hiện tại để phát hiện các nhóm lạ và thực hiện chặn (block).
- Thiết lập các quy tắc phát hiện (detection rules) để chặn các gói npm thuộc nhóm Baileys không rõ nguồn gốc.
- Hạn chế tối đa việc sử dụng các thư viện yêu cầu kết nối trực tiếp với tài khoản WhatsApp cá nhân trong môi trường phát triển.
Đây là lời nhắc nhở quan trọng về rủi ro bảo mật trong hệ sinh thái mã nguồn mở, nơi các thư viện bị chỉnh sửa (fork) có thể chứa mã độc tiềm ẩn mà không được kiểm soát chặt chẽ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.