

Vụ hack 6,3 tỷ USD tại Binance: Lời cảnh báo bị bỏ quên về chiến thuật của hacker Triều Tiên
Binance xác nhận vụ trộm tiền điện tử kỷ lục 6,3 tỷ USD bắt nguồn từ một chiến dịch social engineering tinh vi, nơi hacker Triều Tiên giả danh nhà tuyển dụng để cài cắm malware vào máy tính nhân...


- Giọng nữ Bắc
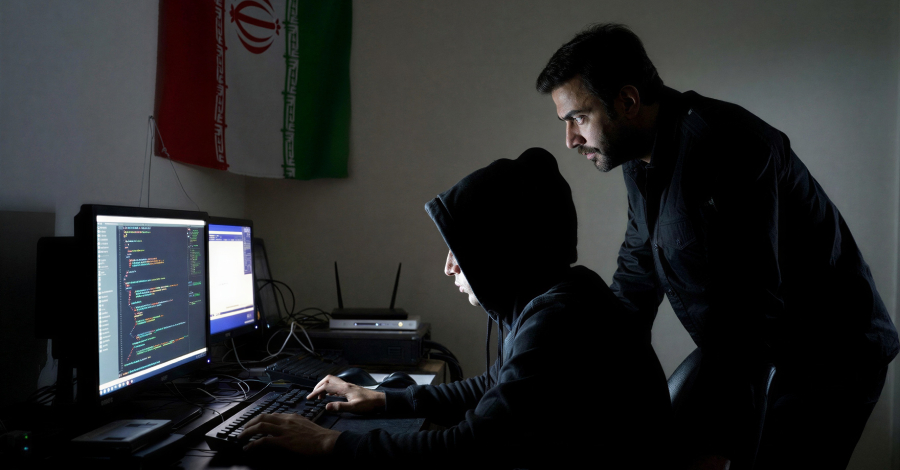
Sàn giao dịch tiền điện tử lớn nhất thế giới, Binance, vừa xác nhận rằng vụ tấn công gây thiệt hại kỷ lục 6,3 tỷ USD vào tuần trước là kết quả của một chiến dịch tấn công kéo dài nhiều tháng. Các hacker được cho là có liên quan đến Triều Tiên đã sử dụng các hồ sơ giả mạo trên mạng xã hội và lời mời làm việc hấp dẫn để lừa một kỹ sư phần mềm cài đặt malware vào máy tính làm việc.
Theo thông tin từ Binance, kẻ tấn công đã tiếp cận kỹ sư phụ trách ví điện tử của công ty dưới danh nghĩa nhà tuyển dụng. Sau hai vòng phỏng vấn, nạn nhân được yêu cầu tải về một bài kiểm tra lập trình. Khi mở tệp này, mã độc đã được kích hoạt, vượt qua các công cụ bảo mật của công ty và tạo bàn đạp để hacker xâm nhập sâu vào hệ thống nội bộ.
Từ vị trí này, nhóm hacker đã chiếm quyền điều khiển máy tính của hai kỹ sư khác trong đội ngũ ví điện tử. Đáng chú ý, một trong hai kỹ sư này trước đó đã vô tình tải xuống một ứng dụng bị can thiệp có chứa mã độc đánh cắp thông tin đăng nhập. Hacker đã tận dụng những thông tin này để leo thang đặc quyền, cuối cùng giành quyền kiểm soát các hệ thống quản lý khối tài sản khổng lồ.
FBI và các chuyên gia blockchain đã chỉ đích danh Triều Tiên là thủ phạm đứng sau vụ việc. Đây được xem là một phần trong chiến lược của quốc gia này nhằm huy động vốn cho các chương trình vũ khí hạt nhân thông qua các vụ trộm tiền điện tử quy mô lớn.
Mặc dù Binance khẳng định đã cải thiện an ninh mạng sau sự cố, vụ việc này đặt ra nhiều dấu hỏi lớn về quy trình kiểm soát phần mềm và khả năng ngăn chặn các cuộc tấn công social engineering. Các chuyên gia an ninh mạng đã cảnh báo từ nhiều năm nay về việc hacker Triều Tiên thường xuyên giả danh nhà đầu tư hoặc chuyên gia tuyển dụng để thâm nhập vào các công ty công nghệ.
Thống kê cho thấy, khoảng một nửa số vụ xâm nhập vào các công ty công nghệ tại Mỹ trong năm ngoái có liên quan đến các đối tượng giả danh nhân viên IT từ xa hoặc nhà tuyển dụng. Với Binance, đây là vụ việc nghiêm trọng nhất trong số ít nhất 57 cuộc tấn công nghi ngờ có nguồn gốc từ Triều Tiên mà sàn giao dịch này từng đối mặt.
Hiện tại, Binance cho biết đang phối hợp với các chuyên gia an ninh mạng để rà soát lại toàn bộ sự cố và triển khai các biện pháp bảo mật mới nhằm ngăn chặn các kịch bản tương tự trong tương lai.
Nguồn tham khảo: TechCrunch




No Comment! Be the first one.