

Cảnh báo: Tấn công ‘Token-Replay’ nhắm vào Microsoft 365, chiếm quyền 97 tài khoản
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công tinh vi sử dụng kỹ thuật 'token-replay' để vượt qua MFA và chiếm quyền điều khiển tài khoản Microsoft 365 tại 79 tổ...

- Giọng nữ Bắc
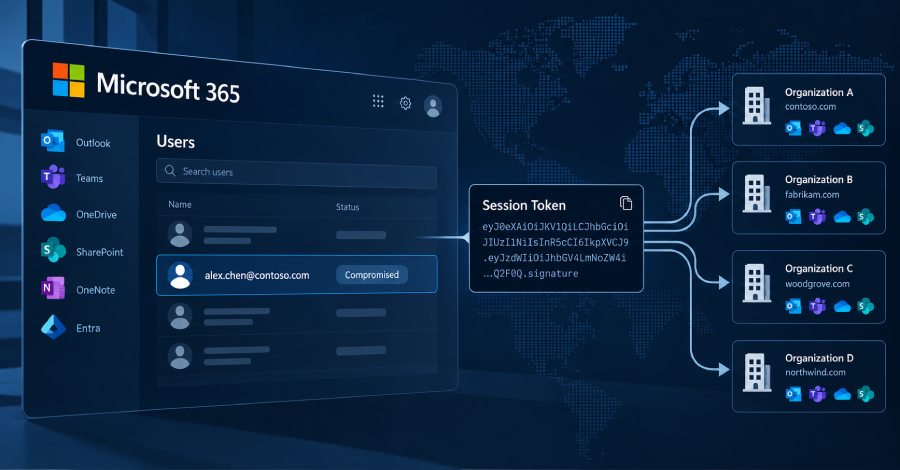
Một chiến dịch tấn công mạng nhắm vào Microsoft 365 vừa được các nhà nghiên cứu tại Huntress công bố, sử dụng kỹ thuật Adversary-in-the-Middle (AitM) để đánh cắp phiên đăng nhập và thực hiện token-replay. Chiến dịch này đã gây ảnh hưởng đến 79 tổ chức, với 97 tài khoản bị chiếm quyền kiểm soát trong khoảng thời gian từ tháng 7 đến tháng 9 năm 2026.
Table Of Content
Phương thức tấn công tinh vi
Thay vì sử dụng các phương pháp dò mật khẩu truyền thống, kẻ tấn công thiết lập các trang đăng nhập giả mạo (AitM) nằm giữa người dùng và hạ tầng thực tế của Microsoft. Trang web này thu thập thông tin xác thực và mã MFA từ nạn nhân, sau đó chuyển tiếp chúng đến trang đăng nhập thật. Mục tiêu cuối cùng là lấy được access token do Microsoft cấp sau khi xác thực thành công.
Với token này, kẻ tấn công có thể thực hiện token spraying – phát tán các token đã đánh cắp trên quy mô lớn để truy cập vào các dịch vụ Microsoft 365 mà không cần phải vượt qua bước xác thực MFA lần thứ hai.
Duy trì sự hiện diện và chiếm quyền kiểm soát
Sau khi truy cập thành công, kẻ tấn công thực hiện các bước để duy trì sự hiện diện lâu dài:
- Thêm thiết bị giả mạo: Đăng ký các thiết bị Entra trái phép để có cách truy cập bền vững hơn.
- Thay đổi phương thức MFA: Xóa phương thức MFA hiện có của nạn nhân và thay thế bằng ứng dụng xác thực của riêng chúng.
- Thiết lập quy tắc ẩn: Tạo các quy tắc email (inbox rules) để xóa hoặc ẩn các thông báo liên quan đến lương thưởng, giao dịch nhằm che giấu hành vi bất thường.
Đáng chú ý, các tài khoản bị chiếm quyền thường được sử dụng để gửi thư rác (spam) ra bên ngoài trước khi bị hệ thống bảo mật của Microsoft phát hiện là rủi ro cao.
Khuyến nghị bảo mật
Để phòng chống các cuộc tấn công dạng này, các tổ chức cần thực hiện ngay các biện pháp sau:
- Thu hồi các phiên đăng nhập (session) hiện tại và yêu cầu đặt lại mật khẩu cho tài khoản nghi vấn.
- Kiểm tra và rà soát danh sách thiết bị trong Entra ID.
- Rà soát lại các phương thức MFA và các quy tắc email bất thường trong hộp thư người dùng.
- Áp dụng các chính sách Conditional Access (CAP) nghiêm ngặt, yêu cầu MFA cho tất cả người dùng, tất cả ứng dụng đám mây và mọi loại ứng dụng khách.
- Hạn chế quy trình device-code thông qua các chính sách bảo mật của tổ chức.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.