

Tin tặc Trung Quốc sử dụng framework AI ‘ARTEX’ tấn công hơn 200 tổ chức toàn cầu
Nhóm tin tặc Vapor Panda đang sử dụng framework thâm nhập dựa trên AI có tên ARTEX để thực hiện các chiến dịch tấn công quy mô lớn nhắm vào nhiều quốc gia và lĩnh vực trọng...

- Giọng nữ Bắc
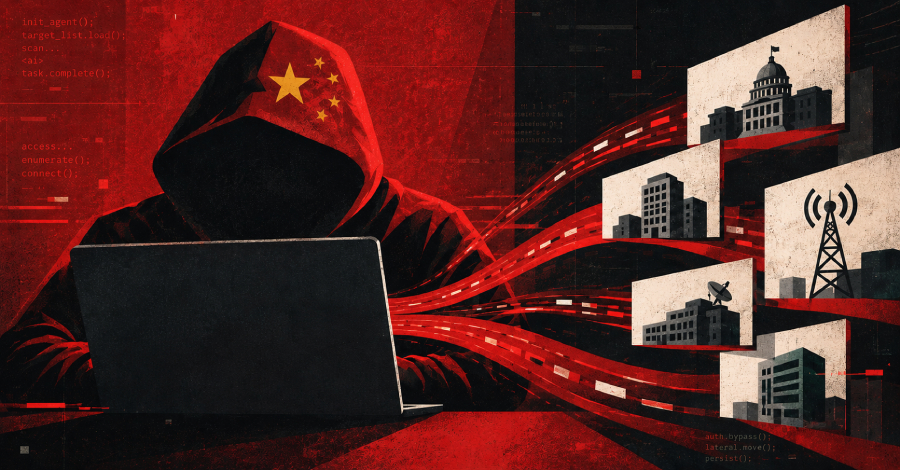
Các nhóm tin tặc được nhà nước bảo trợ từ Trung Quốc đang chuyển mình mạnh mẽ khi tích hợp trí tuệ nhân tạo vào quy trình tấn công. Theo phân tích mới nhất từ CrowdStrike, một nhóm có tên Vapor Panda (trước đây là VexatiousTemper) đã bắt đầu sử dụng framework thâm nhập dựa trên AI có tên gọi ARTEX để thực hiện các cuộc tấn công đồng loạt vào hơn 200 tổ chức trên toàn thế giới kể từ ngày 17/10/2026.
Table Of Content
Sức mạnh của ARTEX: Tự động hóa tấn công ở quy mô lớn
ARTEX là một framework dựa trên ngôn ngữ Go, cho phép các nhóm tin tặc nhỏ thực hiện các chiến dịch xâm nhập phức tạp với tốc độ và quy mô vượt xa phương thức thủ công truyền thống. Hệ thống này sử dụng các tác nhân (agents) thông minh phối hợp với các mô hình ngôn ngữ lớn (LLM) như DeepSeek để thực hiện từ khâu trinh sát, tìm kiếm vulnerability đến exploit mục tiêu.
Điểm đáng chú ý là khả năng vận hành song song: một người điều khiển (human operator) chỉ đóng vai trò giám sát và định hướng, trong khi các tác nhân AI tự động thực hiện các tác vụ như viết web shell, trích xuất mật khẩu quản trị viên miền (domain admin) và vượt qua các cơ chế phòng thủ endpoint.
Phạm vi mục tiêu và phương thức hoạt động
Chiến dịch của Vapor Panda nhắm vào các mục tiêu có giá trị cao, bao gồm:
- Các cơ quan ngoại giao tại Mỹ Latinh, châu Âu, châu Á và Trung Đông.
- Các tổ chức quốc phòng, bán dẫn, dược phẩm và tài chính tại Mỹ.
- Các nhà cung cấp dịch vụ viễn thông tại Mỹ, Bỉ và Philippines.
Sau khi xâm nhập thành công, tin tặc thường triển khai BLOODALCHEMY (một biến thể của ShadowPad) để duy trì sự hiện diện, thực hiện quét mạng và thu thập thông tin xác thực. Các kỹ thuật tấn công được ghi nhận bao gồm việc kết hợp các lỗi SAML và XXE để truy vấn dịch vụ metadata trên cloud, lạm dụng các dịch vụ orchestration để chiếm quyền root trong môi trường container, và sử dụng các khóa xác thực cũ để giả mạo token quản trị viên.
Sự trỗi dậy của các nhóm ‘Panda’ mới
Bên cạnh Vapor Panda, CrowdStrike cũng cảnh báo về sự xuất hiện của bốn nhóm tin tặc khác có liên hệ với Trung Quốc: Hollow Panda, Overcast Panda, Titan Panda và Veiled Panda. Trong đó:
- Overcast Panda nổi bật với backdoor FlowCloud, sử dụng kỹ thuật DLL sideloading và tận dụng hạ tầng cloud hợp pháp để che giấu hoạt động C2.
- Titan Panda tập trung vào các phần mềm kế toán pháp lý, khai thác lỗ hổng trong Intapp Time Server để thực thi mã từ xa và triển khai framework IceGiant trong bộ nhớ nhằm duy trì sự bền bỉ.
Việc ARTEX ngày càng phổ biến đã khiến nhà phát triển của nó phải chuyển sang mô hình đóng mã nguồn (closed source). Sự kết hợp giữa AI và các kỹ thuật tấn công truyền thống đang hạ thấp đáng kể rào cản kỹ thuật, cho phép các nhóm tin tặc thực hiện các chiến dịch phức tạp với hiệu suất cao hơn bao giờ hết.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.