

Cảnh báo: Tin tặc lợi dụng lỗ hổng Siemens Software Center để phát tán Trojan
Siemens vừa phát hành bản vá cho một lỗ hổng DLL sideloading nghiêm trọng trong Siemens Software Center, vốn đang bị các nhóm tấn công ClickFix khai thác để phát tán mã...

- Giọng nữ Bắc
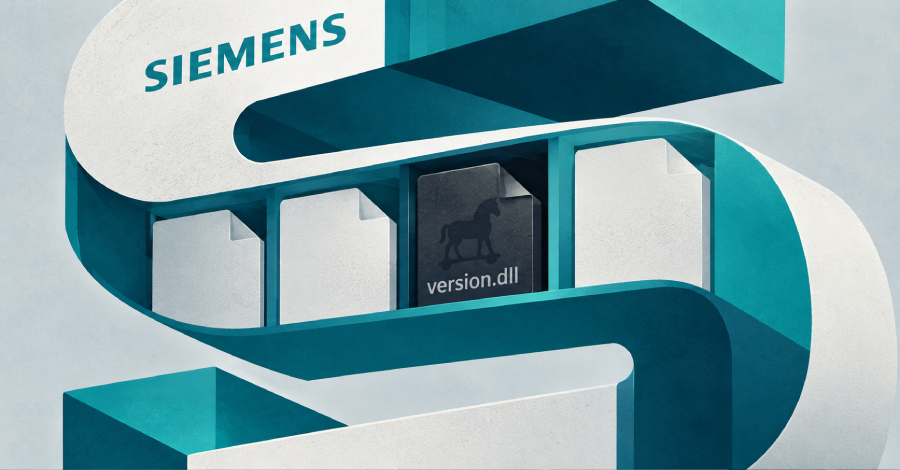
Siemens đã chính thức lên tiếng cảnh báo về một lỗ hổng bảo mật nghiêm trọng trong phần mềm Siemens Software Center. Lỗ hổng này, được định danh là CVE-2026-110936 (điểm CVSS v4: 8.4), cho phép kẻ tấn công thực hiện kỹ thuật DLL sideloading để chiếm quyền điều khiển.
Theo các chuyên gia, lỗ hổng xuất phát từ việc ứng dụng tải các tệp thư viện liên kết động (DLL) từ một đường dẫn không được kiểm soát. Một kẻ tấn công cục bộ đã xác thực có thể đặt một tệp DLL độc hại vào thư mục mà ứng dụng quét, từ đó thực thi mã tùy ý với đặc quyền tương đương với dịch vụ bị ảnh hưởng.
Chiến dịch tấn công ClickFix
Các nhóm tội phạm mạng đã lợi dụng các bản sao hợp lệ của Siemens Software Center (vốn có chữ ký số tin cậy) bằng cách đặt tệp DLL độc hại có tên “archive.dll” ngay cạnh tệp thực thi chính. Do phiên bản 3.5.8.7 của phần mềm này tự động tải các tệp hỗ trợ từ thư mục cục bộ mà không qua bước kiểm tra tính toàn vẹn, kẻ tấn công đã dễ dàng thực thi mã độc.
Cụ thể, quy trình tấn công thường bắt đầu bằng việc sử dụng msiexec.exe để khởi chạy tệp AllMyBasic.msi, sau đó kích hoạt SiemensSoftwareCenter.exe. Hoạt động này được cho là liên quan đến nền tảng phân phối mã độc Romulus, thường được sử dụng để phát tán Legion Loader thông qua kỹ thuật DLL sideloading.
Các nhà nghiên cứu từ Huntress Labs cho biết, kẻ tấn công còn sử dụng các Custom GPTs trên ChatGPT để dẫn dụ nạn nhân truy cập vào các trang web giả mạo. Tại đây, nạn nhân bị lừa sao chép và thực thi mã PowerShell, từ đó cài đặt trình cài đặt MSI độc hại để cuối cùng triển khai một Remote Access Trojan (RAT).
Khuyến nghị bảo mật
Siemens đã phát hành bản vá trong phiên bản 4.0.9.8. Người dùng và quản trị viên hệ thống cần thực hiện ngay các biện pháp sau:
- Cập nhật Siemens Software Center lên phiên bản 4.0.9.8 hoặc mới hơn.
- Kiểm tra và chặn các địa chỉ IP/tên miền độc hại liên quan:
96.62.218.59,wizardexpensive.com, và2.27.248.127. - Giám sát các tiến trình
SiemensSoftwareCenter.exechạy từ thư mụcAppData\Local\Programsđược khởi tạo bởimsiexec.exe.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.