

Cảnh báo nền tảng ROMULUS: Kỹ thuật ClickFix mới phát tán Legion Loader
Các nhà nghiên cứu bảo mật vừa phát hiện nền tảng ROMULUS sử dụng kỹ thuật ClickFix để đánh lừa người dùng thực thi các lệnh độc hại, từ đó cài đặt malware Legion Loader vào hệ...

- Giọng nữ Bắc
Các chuyên gia bảo mật tại Forescout Research (Vedere Labs) vừa đưa ra cảnh báo về ROMULUS, một nền tảng phân phối malware mới đang sử dụng kỹ thuật ClickFix để tấn công người dùng. Kẻ tấn công sử dụng các trang web giả mạo, đánh lừa nạn nhân thực hiện các thao tác “sửa lỗi” nhưng thực chất là kích hoạt các lệnh độc hại để lây nhiễm mã độc vào máy tính.
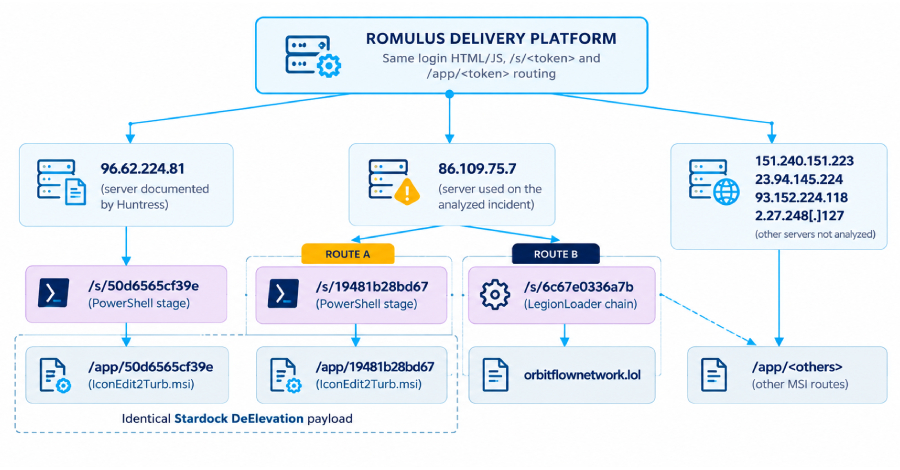
Theo phân tích từ chuyên gia bảo mật Sai Molige, ROMULUS có thể là một dịch vụ cung cấp malware thương mại, một khung làm việc cho các đối tác (affiliate framework) hoặc một phần mềm được các nhóm tội phạm mạng sao chép lẫn nhau. Hiện tại, các nhà nghiên cứu đã xác định được 6 địa chỉ IP liên quan đến nền tảng này.
Đáng chú ý, một trong những IP được phát hiện có chứa script ClickFix và tệp cài đặt MSI, liên quan đến các chiến dịch sử dụng ChatGPT tùy chỉnh (Custom GPTs) để dẫn dụ nạn nhân truy cập vào các URL giả mạo. Sau khi người dùng mắc bẫy, một script PowerShell sẽ được thực thi để tải xuống Legion Loader (còn được biết đến với tên gọi Satacom downloader, CurlyGate hoặc RobotDropper).
Cơ chế hoạt động của ROMULUS bao gồm hai endpoint chính. Chúng được thiết kế để tải xuống một script PowerShell dàn dựng (staging script), từ đó quyết định payload tiếp theo sẽ là gì: một trình cài đặt MSI chứa malware loader hoặc một tệp lưu trữ được mã hóa chứa Legion Loader. Sau khi được cài đặt, loader này sẽ liên lạc với server điều khiển (C2) để tải và thực thi thêm các payload độc hại khác.
Mặc dù cái tên ROMULUS có thể gây nhầm lẫn, các nhà nghiên cứu khẳng định nền tảng này không có mối liên hệ với RomulusLoader – một dòng malware trước đây gắn liền với nhóm tin tặc Silver Fox (TA4922). Hiện tại, danh tính thực sự của những kẻ đứng sau ROMULUS vẫn chưa được xác định.
Sự trỗi dậy của ROMULUS cho thấy kỹ thuật ClickFix đang ngày càng trở nên tinh vi, không chỉ dừng lại ở các chiêu trò kỹ thuật xã hội đơn thuần mà đã trở thành điểm khởi đầu hiệu quả cho các cuộc tấn công malware quy mô lớn. Để phòng ngừa, các tổ chức và người dùng cần chủ động giám sát các lệnh PowerShell bất thường và các sự kiện liên quan đến DLL sideloading trong hệ thống.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.