

Tấn công chiếm quyền điều khiển DNS: Các tên miền .gh, .sl và .as bị lợi dụng để cấp chứng chỉ giả mạo
Các hacker đã thực hiện tấn công chiếm quyền điều khiển DNS tại ba quốc gia, cho phép họ tạo ra các chứng chỉ HTTPS giả mạo cho nhiều dịch vụ của Google và...

- Giọng nữ Bắc
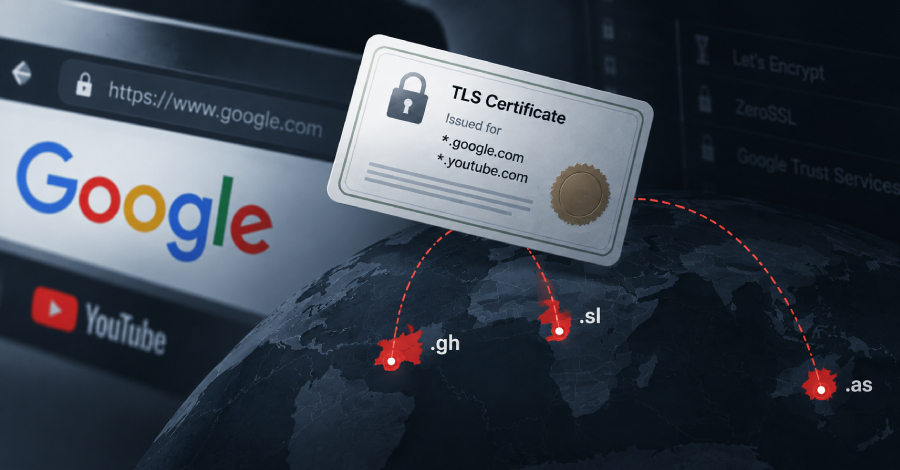
Google vừa xác nhận một vụ tấn công nghiêm trọng nhắm vào hệ thống quản lý tên miền quốc gia (ccTLD) của ba quốc gia: Ghana (.gh), Sierra Leone (.sl) và American Samoa (.as). Kẻ tấn công đã lợi dụng việc chiếm quyền điều khiển DNS để tạo ra các chứng chỉ HTTPS trái phép cho nhiều tên miền thuộc sở hữu của Google và YouTube.
Mặc dù hệ thống nội bộ của Google không bị xâm nhập, nhưng các tên miền kết thúc bằng các đuôi ccTLD nêu trên đã bị đặt vào tình trạng rủi ro cao. Với các chứng chỉ hợp lệ trong tay, kẻ tấn công có khả năng thực hiện các cuộc tấn công giả mạo (spoofing) để đánh cắp dữ liệu người dùng qua các kết nối được mã hóa.
Chi tiết về vụ tấn công
Dựa trên dữ liệu từ Certificate Transparency (CT) logs, ít nhất 12 chứng chỉ đã được cấp trong khoảng thời gian từ ngày 22 đến 27 tháng 9. Các chứng chỉ này chủ yếu được cấp bởi Let’s Encrypt và ZeroSSL. Google cho biết họ đã phát hiện vụ việc và phối hợp cùng các Certificate Authority (CA) để thu hồi toàn bộ các chứng chỉ này.
Kẻ tấn công đã thay đổi các bản ghi DNS có thẩm quyền (authoritative DNS records) để đánh lừa CA rằng chúng có quyền kiểm soát tên miền, từ đó vượt qua quy trình xác thực domain-validated. Google nhấn mạnh rằng các CA không có lỗi trong quy trình này vì kẻ tấn công đã thực sự kiểm soát được DNS tại thời điểm yêu cầu cấp chứng chỉ.
Biện pháp bảo vệ cho quản trị viên
Google đã triển khai cơ chế CRLSets trên trình duyệt Chrome để chặn các chứng chỉ giả mạo này ngay lập tức. Đối với các quản trị viên tên miền, Google khuyến nghị thực hiện các bước sau để tăng cường an ninh:
- Giám sát CT Logs: Thường xuyên theo dõi các bản ghi Certificate Transparency để phát hiện kịp thời nếu có chứng chỉ lạ được cấp cho tên miền của mình.
- Thiết lập bản ghi CAA (Certification Authority Authorization): Đây là cách hiệu quả nhất để chỉ định rõ những CA nào được phép cấp chứng chỉ cho tên miền của bạn. Việc cấu hình CAA nghiêm ngặt sẽ ngăn chặn kẻ tấn công yêu cầu chứng chỉ từ các CA khác ngay cả khi chúng chiếm được quyền điều khiển DNS.
- Báo cáo sự cố: Nếu phát hiện chứng chỉ không xác định, hãy gửi báo cáo ngay lập tức cho CA phát hành để yêu cầu điều tra và thu hồi.
Hiện tại, Google vẫn đang tiếp tục điều tra mức độ ảnh hưởng đối với các tổ chức khác cũng bị nhắm mục tiêu trong cùng chiến dịch này. Người dùng trình duyệt Chrome không cần thực hiện bất kỳ thao tác nào, tuy nhiên, các quản trị viên hệ thống cần chủ động kiểm tra lại cấu hình DNS và bảo mật tên miền của mình để tránh các kịch bản tương tự trong tương lai.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.