

SonicWall vá lỗ hổng SSRF mức độ nghiêm trọng 10.0 trên thiết bị SMA1000
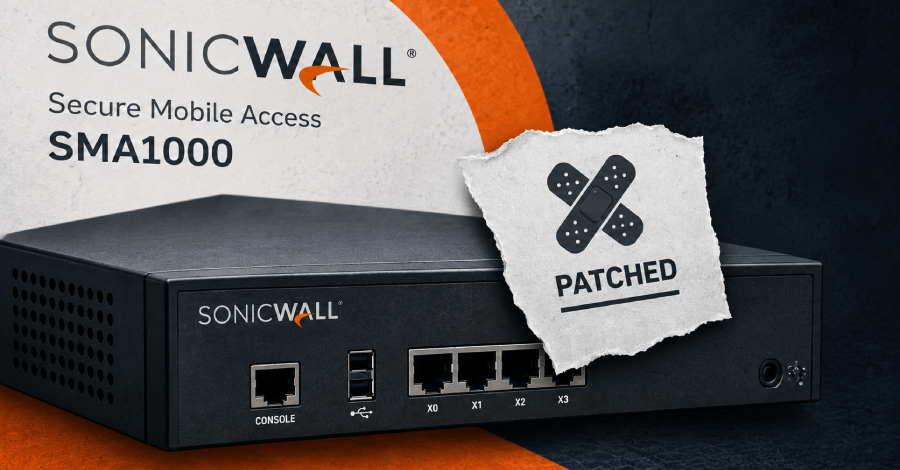
SonicWall vừa phát hành bản vá khẩn cấp cho 4 lỗ hổng trên dòng thiết bị SMA1000, trong đó có một lỗ hổng SSRF tiền xác thực đạt điểm CVSS tối đa 10.0.

- Giọng nữ Bắc
SonicWall đã chính thức phát hành các bản vá (hotfix) cho bốn lỗ hổng bảo mật ảnh hưởng đến dòng thiết bị SMA1000 – các gateway quan trọng giúp nhân viên truy cập từ xa vào mạng lưới và ứng dụng doanh nghiệp. Đáng chú ý nhất là lỗ hổng Server-Side Request Forgery (SSRF) có điểm CVSS tuyệt đối 10.0.
Table Of Content
Chi tiết về lỗ hổng nghiêm trọng
Lỗ hổng nguy hiểm nhất được định danh là CVE-2026-102255, nằm trong cổng WorkPlace của SMA1000. Lỗ hổng này cho phép kẻ tấn công thực hiện các yêu cầu thông qua thiết bị mà không cần xác thực, từ đó có thể tiếp cận các chức năng nội bộ và thực hiện các thao tác trái phép. Hiện tại, SonicWall cho biết chưa ghi nhận bằng chứng về việc lỗ hổng này đang bị khai thác trong thực tế.
Các phiên bản bị ảnh hưởng và bản vá
Các lỗ hổng này ảnh hưởng đến các model SMA1000 bao gồm 6210, 7210 và 8200v. Người dùng cần cập nhật lên các phiên bản sau để đảm bảo an toàn:
- Phiên bản 12.4.3: Cần cập nhật lên 12.4.3-03670 hoặc cao hơn.
- Phiên bản 12.5.0: Cần cập nhật lên 12.5.0-03082 hoặc cao hơn.
Lưu ý rằng các phiên bản 12.4.3-03526 và 12.5.0-02952 (từng được coi là bản vá cho các lỗ hổng trước đó) vẫn nằm trong diện bị ảnh hưởng và cần được cập nhật hotfix mới nhất. Các dòng SSL-VPN trên tường lửa SonicWall và SMA 100 Series không bị ảnh hưởng bởi đợt lỗ hổng này.
Danh sách các lỗ hổng được công bố
| CVE | Loại lỗ hổng | Thành phần | Yêu cầu truy cập | Điểm CVSS |
|---|---|---|---|---|
| CVE-2026-102255 | SSRF | WorkPlace | Không cần | 10.0 |
| CVE-2026-102256 | OS Command Injection | SMA1000 | Đăng nhập Admin | 7.8 |
| CVE-2026-102257 | Zip Slip | AMC | Đăng nhập | 7.2 |
| CVE-2026-102258 | Stored XSS | AMC | Đăng nhập Admin | 5.5 |
Người dùng có thể tải xuống bản vá từ cổng thông tin MySonicWall. Thiết bị sẽ tự động khởi động lại sau khi cài đặt hoàn tất. Hiện chưa có giải pháp thay thế (workaround) nào được đề xuất, vì vậy việc cập nhật phần mềm là biện pháp duy nhất để bảo vệ hệ thống.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.