


PHP tung bản vá khẩn cấp cho 7 lỗ hổng nghiêm trọng, nguy cơ bị chiếm quyền điều khiển từ xa
PHP Foundation vừa phát hành các bản cập nhật bảo mật quan trọng nhằm khắc phục 7 lỗ hổng nghiêm trọng, bao gồm các lỗi cho phép kẻ tấn công thực thi mã từ xa (RCE) trên hệ...

- Giọng nữ Bắc
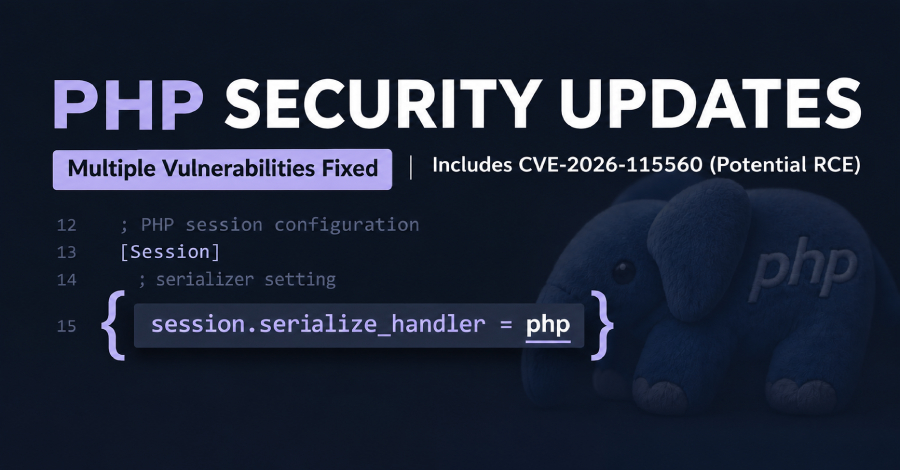
PHP Foundation vừa chính thức phát hành các bản cập nhật bảo mật nhằm xử lý hàng loạt lỗ hổng nghiêm trọng. Nếu bị khai thác, các lỗ hổng này có thể dẫn đến tình trạng thực thi mã từ xa (RCE), hỏng bộ nhớ, chiếm quyền điều khiển hoặc từ chối dịch vụ (DoS) trên các máy chủ sử dụng PHP.
Chi tiết các lỗ hổng bảo mật
Đáng chú ý nhất trong danh sách này là CVE-2026-115560 (điểm CVSS 9.2), một lỗi xác thực đầu vào không đúng cách. Ngoài ra, các lỗ hổng dạng use-after-free (CVE-2026-129182, CVE-2026-129474, CVE-2026-129481, CVE-2026-129496) cũng được đánh giá là đặc biệt nguy hiểm, có khả năng gây ra lỗi bộ nhớ và tạo điều kiện cho kẻ tấn công thực thi mã tùy ý.
Một lỗ hổng đáng chú ý khác là CVE-2026-126714, được các nhà nghiên cứu tại Depthfirst đặt tên là “phpAfterShell”. Đây là lỗi dạng Time-of-check Time-of-use (TOCTOU) liên quan đến cách PHP xử lý file session. Bằng cách can thiệp vào quá trình ghi file session, kẻ tấn công có thể khiến PHP giải mã sai dữ liệu, từ đó dẫn đến việc thực thi mã từ xa khi kết hợp với các kỹ thuật khai thác khác.
Bên cạnh đó, CVE-2026-129289 liên quan đến sự không nhất quán trong việc xử lý các yêu cầu HTTP, cho phép kẻ tấn công thực thi mã PHP mà không cần tương tác từ người dùng trong một số cấu hình server nhất định (như nginx với fastcgi_keep_conn hoặc Apache mod_proxy_fcgi).
Khuyến nghị cập nhật
Các lỗ hổng này ảnh hưởng đến nhiều phiên bản PHP đang được hỗ trợ. Người dùng và quản trị viên hệ thống cần nhanh chóng nâng cấp lên các phiên bản mới nhất để đảm bảo an toàn:
- PHP 8.2.36
- PHP 8.3.37
- PHP 8.4.28
- PHP 8.5.13
- PHP 8.6.0
Trong trường hợp chưa thể cập nhật ngay lập tức, các chuyên gia khuyến cáo nên vô hiệu hóa tính năng session upload progress để giảm thiểu rủi ro bị tấn công thông qua lỗ hổng liên quan đến session.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.