


Mọi thứ đều là ứng dụng web, kể cả tường lửa của bạn
Từ sự cố lỗ hổng PHP2Shell trên thiết bị Palo Alto Networks, chuyên gia an ninh mạng cảnh báo rằng các thiết bị phần cứng cũng là ứng dụng web và cần được bảo vệ nghiêm ngặt...

- Giọng nữ Bắc
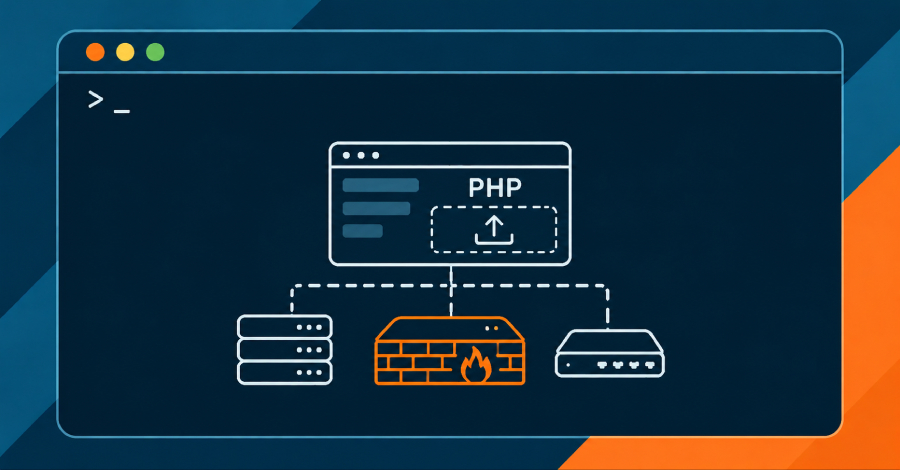
Trong thế giới an ninh mạng hiện đại, ranh giới giữa phần mềm ứng dụng và thiết bị phần cứng ngày càng mờ nhạt. Sự cố gần đây liên quan đến lỗ hổng PHP2Shell (CVE-2026-109618 và CVE-2026-109619) trên các thiết bị tường lửa của Palo Alto Networks là minh chứng rõ ràng nhất cho thấy: bất kỳ thiết bị nào có giao diện quản trị chạy trên nền tảng web đều có thể trở thành mục tiêu tấn công.
Table Of Content
Tại sao các thiết bị mạng (Appliances) lại là mục tiêu dễ dàng?
Trên các máy chủ web thông thường, các cơ chế bảo mật như ASLR (Address Space Layout Randomization) giúp gây khó khăn cho kẻ tấn công bằng cách xáo trộn vị trí bộ nhớ của mã thực thi. Tuy nhiên, các thiết bị mạng thường chạy các phiên bản phần mềm đồng nhất trên quy mô lớn. Điều này cho phép kẻ tấn công nghiên cứu kỹ lưỡng các tệp nhị phân, tính toán trước các offset bộ nhớ và xây dựng exploit có độ chính xác cao.
Trong vụ tấn công vào PAN-OS, kẻ xấu đã giải mã firmware, trích xuất các thư viện PHP và xây dựng hồ sơ bộ nhớ cho nhiều phiên bản phần mềm khác nhau. Kết hợp với một lỗ hổng nhân Linux (CVE-2026-46300), chúng đã giành được quyền root trên hàng loạt thiết bị tại nhiều quốc gia.
Sự phức tạp của giao thức HTTP
Giao thức HTTP không đơn giản như vẻ ngoài của nó. Việc xử lý các yêu cầu tải tệp (file upload) hoặc các nội dung nén có thể khiến máy chủ tiêu tốn tài nguyên bộ nhớ bất thường. Các lỗi an toàn bộ nhớ (memory-safety bugs) thường phát sinh khi PHP cố gắng phân tích cú pháp các yêu cầu này. Đáng chú ý, kẻ tấn công không cần gửi một yêu cầu quá lớn; chỉ cần các trường tệp trống được lồng ghép sâu cũng đủ để làm cạn kiệt bộ nhớ mặc định của hệ thống.
Các giải pháp phòng thủ truyền thống như Web Application Firewall (WAF) đôi khi không đủ hiệu quả vì chúng có thể bị các thành phần trung gian (như nginx) làm nhiễu hoặc không thể chặn hoàn toàn các tính năng tải tệp thiết yếu.
Bài học về quản trị rủi ro
Việc đánh giá mức độ nghiêm trọng của một lỗ hổng là thách thức lớn đối với các đội ngũ bảo mật. Điểm số CVSS có thể khác nhau giữa các nhà cung cấp, và sự tồn tại của các mã khai thác (PoC) công khai không phải lúc nào cũng phản ánh đúng nguy cơ thực tế trên hệ thống của bạn.
Lời khuyên từ các chuyên gia là hãy quay lại những nguyên tắc cơ bản:
- Xác định tài sản: Lập danh mục tất cả các giao diện quản trị của thiết bị mạng.
- Hạn chế truy cập: Loại bỏ quyền truy cập từ internet vào các giao diện quản trị này, chỉ cho phép kết nối từ các IP nội bộ tin cậy.
- Cấu hình WAF: Nếu sử dụng WAF, hãy đảm bảo nó được cấu hình đúng cách và hiểu rõ giới hạn bảo vệ của nó.
Cuối cùng, việc hiểu rõ cách thức hoạt động của web ứng dụng không còn là nhiệm vụ riêng của lập trình viên, mà là kỹ năng bắt buộc đối với bất kỳ ai chịu trách nhiệm bảo vệ mạng lưới doanh nghiệp.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.