

N-able tạm dừng dịch vụ N-central sau khi lộ 33 lỗ hổng zero-day kèm mã khai thác
Hãng phần mềm N-able đã phải đưa các môi trường Hosted N-central vào trạng thái ngoại tuyến và khuyến cáo khách hàng on-premises tạm dừng vận hành server sau khi 33 lỗ hổng zero-day bị công khai kèm...

- Giọng nữ Bắc
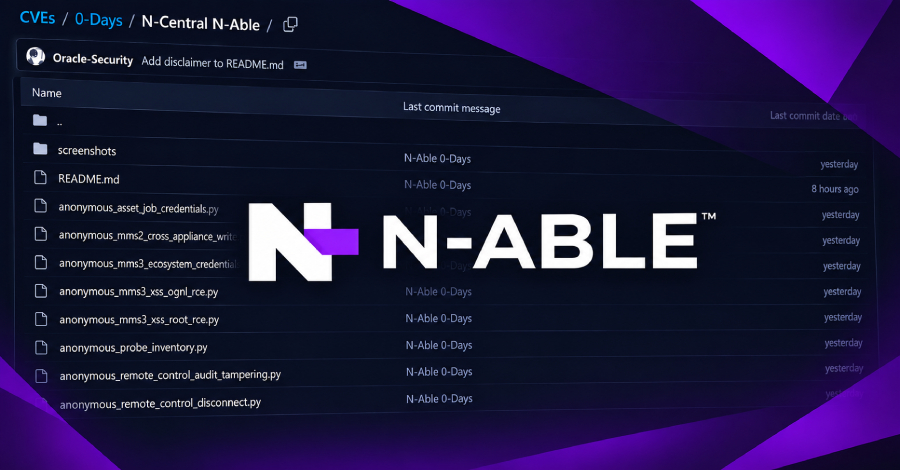
Hãng công nghệ N-able vừa đưa ra thông báo khẩn cấp về việc tạm dừng hoạt động các môi trường Hosted N-central. Đồng thời, công ty cũng khuyến cáo mạnh mẽ người dùng phiên bản on-premises nên tắt server cho đến khi có thông báo mới. Động thái quyết liệt này được đưa ra sau khi 33 lỗ hổng bảo mật, được gọi chung là Able2Shell, bị công khai cùng với các mã khai thác (PoC exploit).
Theo thông tin từ nhà nghiên cứu bảo mật Sean Bales, các lỗ hổng này đã được kiểm chứng trên phiên bản N-able N-central Appliance 2026.4.0.31. Danh sách các lỗ hổng zero-day này bao gồm nhiều loại hình nghiêm trọng như: tiết lộ thông tin xác thực, ghi file tùy ý, directory traversal, cross-site scripting (XSS), XML external entity (XXE) injection và thực thi mã từ xa (RCE).
Đáng chú ý, các chuỗi tấn công (attack chains) có thể cho phép kẻ tấn công thực hiện các hành vi nguy hiểm như:
- Đánh cắp thông tin xác thực ẩn danh và tạo tài khoản quản trị viên.
- Thực thi mã từ xa (RCE) với quyền root.
- Lạm dụng token hỗ trợ và thực thi các file NSP không được ký số.
- Tấn công XSS dẫn đến OGNL injection và reverse shell.
- Giả mạo MDM, can thiệp vào nhật ký kiểm toán (audit tampering) và tiêm mã vào các tiến trình đặc quyền.
- Lỗi tràn bộ đệm GenericTCP cho phép chiếm quyền điều khiển root.
N-able cho biết hiện tại họ chưa ghi nhận bất kỳ dấu hiệu nào cho thấy các lỗ hổng này đã bị khai thác trong thực tế. Đội ngũ kỹ thuật của hãng đang khẩn trương phát triển bản vá (hot fix) để khắc phục sự cố.
Các dịch vụ bị ảnh hưởng bao gồm:
- N-central (phiên bản hosted) tại các khu vực: Americas, APAC, Europe.
- N-central (phiên bản on-premise) tại các khu vực: Americas, APAC, Europe.
Trong thời gian hệ thống ngoại tuyến, khách hàng sẽ không thể truy cập vào môi trường N-central classic. Tuy nhiên, các dịch vụ thuộc hệ sinh thái N-able Login như Asset View, Patching, quản lý lỗ hổng, scripting và chính sách vẫn duy trì hoạt động bình thường.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.