


Pháp cáo buộc Iran đứng sau vụ tấn công phá hoại hệ thống làm lạnh tại 700 điểm bán lẻ
Chính phủ Pháp xác định đơn vị mạng thuộc Lực lượng Vệ binh Cách mạng Hồi giáo Iran (IRGC) là thủ phạm đứng sau chiến dịch tấn công phá hoại vào các bộ điều khiển làm lạnh tại hàng trăm siêu...

- Giọng nữ Bắc
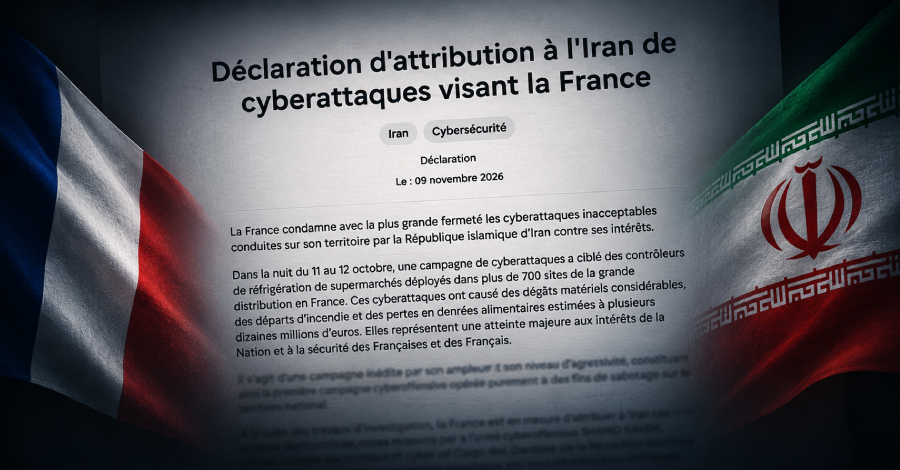
Chính phủ Pháp vừa chính thức cáo buộc một đơn vị mạng thuộc Lực lượng Vệ binh Cách mạng Hồi giáo Iran (IRGC) đứng sau chiến dịch tấn công mạng nhắm vào hệ thống điều khiển làm lạnh tại khoảng 700 điểm bán lẻ trên toàn quốc vào tháng 10 vừa qua.
Theo các báo cáo, kẻ tấn công đã xâm nhập vào các bộ điều khiển vào đêm ngày 11/10, thay đổi thiết lập xả đá (defrost) sang mức nhiệt độ cao. Hành động này không chỉ gây hư hỏng thực phẩm trên diện rộng mà còn dẫn đến ít nhất 15 vụ hỏa hoạn tại các cơ sở bị ảnh hưởng. Đơn vị thực hiện được xác định là Shahid Kaveh, nhóm thường hoạt động dưới các danh xưng hacktivist như CyberAveng3rs và Cyber Isnaad Front.
Cơ quan chức năng Pháp cho biết các thiết bị bị nhắm mục tiêu bao gồm bộ điều khiển từ Danfoss và Dixell. Kẻ tấn công đã chiếm quyền điều khiển từ xa thông qua giao diện web, vô hiệu hóa các cảnh báo an toàn của cảm biến nhiệt độ để duy trì chu kỳ xả đá bất thường không giới hạn thời gian.
C4 – trung tâm điều phối khủng hoảng mạng của Pháp – đã liên kết vụ tấn công này với các nỗ lực thăm dò thiết bị của Schneider Electric tại các cơ sở thủy điện nhỏ. Các bằng chứng kỹ thuật bao gồm việc sử dụng công cụ quét FOFA, dấu vết ngôn ngữ Ba Tư trong hạ tầng tấn công và các địa chỉ IP có nguồn gốc từ Iran đã củng cố cáo buộc này.
Khuyến nghị bảo mật cho các nhà vận hành:
CERT-FR đã đưa ra cảnh báo khẩn cấp đối với các dòng thiết bị Danfoss AK-SM/AK-SC, Copeland xweb và Dixell xweb. Các đơn vị vận hành cần thực hiện ngay các bước sau:
- Ngắt kết nối internet: Loại bỏ việc phơi bày giao diện quản trị ra internet công cộng. Chỉ cho phép truy cập thông qua VPN bảo mật hoặc mạng nội bộ được bảo vệ.
- Kiểm tra cấu hình: Rà soát lại toàn bộ thiết lập, đặc biệt là phạm vi nhiệt độ xả đá.
- Cập nhật và bảo mật: Đối với thiết bị Danfoss, cần cập nhật firmware mới nhất, thiết lập mức bảo mật ‘Strict’ và thay đổi toàn bộ mật khẩu mặc định.
- Xử lý thiết bị bị xâm nhập: Đối với các bộ điều khiển đã bị tấn công, cần khôi phục cài đặt gốc (factory reset) và cấu hình lại từ đầu. Lưu ý rằng với các thiết bị đã hết vòng đời hỗ trợ (EOL), việc chỉ reset là không đủ vì lỗ hổng vẫn tồn tại và nguy cơ bị tấn công lại là rất cao.
Hiện tại, Bộ Ngoại giao Pháp đang có kế hoạch triệu tập đại sứ Iran và thúc đẩy các đối tác châu Âu áp đặt các lệnh trừng phạt mới đối với các tổ chức và cá nhân liên quan đến vụ việc này.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.