

Mỹ triệt phá hơn 40 ‘trang trại laptop’, buộc tội 14 người trong đường dây lừa đảo lao động IT Triều Tiên
Bộ Tư pháp Hoa Kỳ (DoJ) đã buộc tội 14 cá nhân và thu giữ khoảng 187 máy tính trong nỗ lực ngăn chặn đường dây lừa đảo lao động IT từ xa của Triều Tiên, nhằm gây quỹ cho các chương trình vũ khí hạt...

- Giọng nữ Bắc
Bộ Tư pháp Hoa Kỳ (DoJ) vừa công bố cáo buộc đối với 14 cá nhân và thu giữ khoảng 187 máy tính, như một phần trong nỗ lực liên tục nhằm phá vỡ đường dây lừa đảo lao động IT từ xa (ITW) do Triều Tiên điều hành.
Bản cáo trạng nhắm vào cả công dân Mỹ và Trung Quốc vì vai trò của họ trong âm mưu lừa đảo lao động IT, ảnh hưởng đến hơn 70 công ty Mỹ. Các cá nhân này bị buộc tội âm mưu lừa đảo qua mạng, âm mưu rửa tiền, âm mưu đánh cắp danh tính và đánh cắp danh tính nghiêm trọng.
Các cá nhân bị buộc tội bao gồm:
- Sun Sheng Ming, 37 tuổi, thành phố Đan Đông, Trung Quốc
- Pei Li Guang, tuổi không rõ, Liêu Ninh, Trung Quốc
- Weng Shou Cheng, tuổi không rõ, Liêu Ninh, Trung Quốc
- Han Guo Bin, tuổi không rõ, thành phố Đan Đông, Trung Quốc
- Wang Jian Jun, 34 tuổi, thành phố Đan Đông, Trung Quốc
- Sheng Zhang Kun, tuổi không rõ, Thâm Quyến, Trung Quốc
- Zhang Wei Ping, tuổi không rõ, thành phố Đan Đông, Trung Quốc
- Zhang Li Ping, tuổi không rõ, địa điểm không rõ
- Yu Yang, 40 tuổi, tuổi không rõ, thành phố Đan Đông, Trung Quốc
- Jin Long, 35 tuổi, địa điểm không rõ
- Michael James Bostelle, 31 tuổi, Philadelphia, Pennsylvania
- Juan Cecilio Pena Carrillo, 37 tuổi, San Juan, Texas
Hai công dân Mỹ là Carrillo và Bostelle đã bị bắt giữ, trong khi những người còn lại vẫn đang lẩn trốn. Kế hoạch lừa đảo này đã hoạt động từ khoảng năm 2019 đến tháng 7 năm 2025. Một đồng phạm quan trọng khác có trụ sở tại Mỹ, Trey Michael Nolte, cũng được nêu tên trong bản cáo trạng nhưng chưa bị buộc tội.
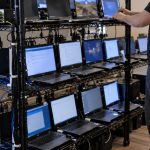
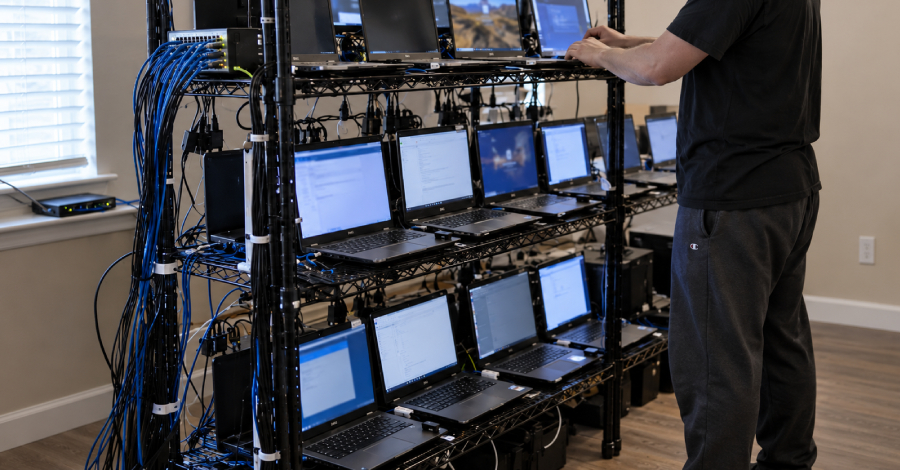
Nolte được cho là đã điều hành một công ty vỏ bọc tên là Dark Falls LLC, chuyên cung cấp dịch vụ phát triển phần mềm nhưng thực chất được sử dụng để thực hiện kế hoạch tội phạm. Chiến dịch này cũng bao gồm việc triệt phá hơn 40 ‘trang trại laptop’ tại Texas trong các cuộc đột kích diễn ra từ ngày 21 đến 25 tháng 9 năm 2026.
Ông David M. Toepfer, Công tố viên Hoa Kỳ tại Quận Bắc Ohio, nhận định: “Các mối đe dọa từ các quốc gia như Triều Tiên là lời nhắc nhở rõ ràng rằng kẻ thù của chúng ta sẽ thực hiện mọi biện pháp để khai thác sức mạnh kinh tế của đất nước chúng ta nhằm thúc đẩy các chương trình nghị sự độc hại của riêng họ.”
Các tài liệu của tòa án cáo buộc rằng các bị cáo đã thông đồng tham gia vào một kế hoạch lừa đảo kéo dài nhiều năm để giành được các hợp đồng IT từ xa, tạo ra doanh thu bất hợp pháp cho chính phủ Cộng hòa Dân chủ Nhân dân Triều Tiên (DPRK), vi phạm các lệnh trừng phạt quốc tế và tài trợ cho các chương trình vũ khí hạt nhân và quân sự khác của nước này.
Chiến dịch này, còn được biết đến với các tên gọi Famous Chollima, purpledelta và Wagemole, xoay quanh việc các lao động IT Triều Tiên được thuê tại các công ty Mỹ và các công ty khác bằng cách sử dụng danh tính giả, nhận lương thường xuyên, và một phần đáng kể số tiền này được chuyển về chế độ.
Những lao động này được hỗ trợ bởi các đối tượng trung gian tại Mỹ để giúp họ được tuyển dụng, lưu trữ các laptop do công ty cấp tại nhà riêng của họ và sử dụng công nghệ truy cập từ xa để khiến các lao động ở nước ngoài có vẻ là nhân viên hợp pháp có trụ sở tại Mỹ.
Các đối tượng trung gian tại Mỹ cũng chịu trách nhiệm thiết lập tài khoản tại các ngân hàng Mỹ và dịch vụ chuyển tiền trực tuyến để cho phép chuyển tiền từ các công ty Mỹ bị hại cho các lao động IT và các cá nhân khác ở nước ngoài. Đổi lại các dịch vụ này, các đối tượng trung gian được trả một khoản phí.
Tổng cộng, kế hoạch này đã ảnh hưởng đến hơn 70 công ty tuyển dụng tại Mỹ và tạo ra khoảng 3 triệu USD doanh thu cho các lao động IT.
Bộ Tư pháp Hoa Kỳ (DoJ) cho biết: “Các nạn nhân bao gồm các công ty phục vụ nhiều ngành và dịch vụ khác nhau, bao gồm chăm sóc sức khỏe, truyền thông, hỗ trợ an ninh mạng, bán lẻ và sản xuất.”
“Các doanh nghiệp bị hại không chỉ ở Ohio mà còn trên khắp nước Mỹ, bao gồm Massachusetts, California, New York, New Jersey, Florida, Georgia, Minnesota, Maryland, North Carolina, Illinois, Virginia, Michigan, Texas, Arkansas, Pennsylvania, Washington và Đặc khu Columbia.”
Đây là nỗ lực mới nhất của Mỹ trong một chiến dịch kéo dài và ngày càng tăng cường nhằm cắt đứt nguồn thu nhập và phá vỡ một mối đe dọa an ninh mạng đang phát triển từ Triều Tiên, với quy mô có thể rất lớn.
Công ty an ninh mạng CrowdStrike, đơn vị đã điều tra các dấu hiệu liên quan đến các lao động IT giả mạo và xác định các liên kết giữa các nhân viên và địa điểm lưu trữ laptop dường như không liên quan, cho biết các tác nhân đe dọa đã sử dụng nhiều kỹ thuật khác nhau để chuyển phần cứng do nhà tuyển dụng cung cấp đến các địa chỉ ‘trang trại laptop’ trong giai đoạn onboarding.
Các đặc vụ đã được quan sát thấy “lập báo cáo cảnh sát giả mạo tuyên bố laptop bị đánh cắp để kích hoạt các lô hàng thay thế đến các địa chỉ trang trại; họ luân chuyển qua các địa chỉ dân cư để che giấu điểm đến cuối cùng,” CrowdStrike cho biết.
“Những người khác tuyên bố chuyển địa điểm vào phút chót để chuyển hướng thiết bị giữa chừng. Trong một số trường hợp, các đặc vụ đã đảm bảo các vai trò thông qua các công ty tuyển dụng IT, cho phép các thiết bị của khách hàng cuối được chuyển hướng một cách âm thầm đến cơ sở hạ tầng trang trại mà công ty tuyển dụng không hề hay biết.”
Ít nhất từ tháng 5 năm 2026, Famous Chollima được cho là đã bắt đầu giả mạo các hash thiết bị, ví dụ, bắt chước một card ghi hình để xuất hiện như một webcam, có thể nhằm mục đích che giấu việc sử dụng các công cụ này và để tránh bị phát hiện.
CrowdStrike nhận định: “Trang trại laptop và các đối tượng trung gian của nó đóng vai trò như một ‘dấu chân’ thuê tại Mỹ: một địa chỉ vật lý, một danh tính pháp lý và một cơ chế để đáp ứng các quy định ‘biết khách hàng của bạn’ (know your client), vốn là một phần trong các yêu cầu thẩm định của các tổ chức tài chính.”
“Sự gián đoạn này có thể chỉ làm chậm hoạt động của Famous Chollima ở những khu vực trực tiếp nơi các trang trại laptop bị đóng cửa và khó có thể tạo ra hiệu ứng lâu dài. Kẻ thù gần như chắc chắn sẽ tiếp tục phát triển các phương pháp của chúng để tránh bị cơ quan thực thi pháp luật phát hiện và phá vỡ.”
Mối đe dọa không ngừng phát triển
Đồng thời, Cục Điều tra Liên bang Hoa Kỳ (FBI) đã đưa ra cảnh báo, chi tiết về việc mở rộng sử dụng các đối tượng trung gian của chiến dịch, trong một số trường hợp thuê ngoài toàn bộ công việc cho công dân nước ngoài ở Nam Á hoặc Tây Phi.
FBI cho biết: “Ngày càng có nhiều người Triều Tiên nhận được việc làm tại các công ty phương Tây và sau đó thuê các freelancer để hoàn thành các nhiệm vụ công việc với một phần nhỏ tổng lương.” “Các ITW thuê ngoài lao động từ xa liên quan đến việc làm cho các freelancer bên thứ ba, thường ở Pakistan, Ấn Độ, Nigeria hoặc các nước láng giềng.”
Các lao động IT cũng được phát hiện thuê các freelancer Nam Á hoặc Tây Phi để hỗ trợ nộp đơn xin việc và được tuyển dụng. Các freelancer này được trả tiền để nộp đơn thủ công cho càng nhiều vị trí trống càng tốt trong một khoảng thời gian cụ thể hoặc thực hiện các cuộc phỏng vấn thay mặt họ.
Ngoài ra, các tác nhân đe dọa được Triều Tiên hậu thuẫn bị cáo buộc sử dụng danh tính của các đối tượng trung gian mà không được phép để nộp đơn xin nhiều việc hơn thỏa thuận và nhắm mục tiêu vào những người Mỹ dễ bị tổn thương về kinh tế để đề nghị họ làm đối tượng trung gian.
FBI chỉ ra: “Các ITW thường xuyên bịa ra những câu chuyện phức tạp, tạo ra các công ty giả mạo và sản xuất tài liệu chính thức để tạo độ tin cậy cho các yêu cầu của họ.” “Các câu chuyện nền phổ biến của ITW bao gồm tuyên bố là công dân Trung Quốc hoặc Đông Á cần có mặt tạm thời tại Mỹ hoặc tuyên bố là người Đông Âu bị di dời do cuộc chiến Nga-Ukraine đang diễn ra.”
FBI cho biết họ cũng đã xác định các trường hợp các tác nhân đe dọa đã sử dụng các mối đe dọa bạo lực thể chất đối với các cựu quản lý và gia đình của họ để đòi tiền và ép buộc những người khác thực hiện các hành động thúc đẩy kế hoạch, đánh dấu một sự leo thang mới của mối đe dọa.
Ngoài việc sử dụng danh tính bị đánh cắp để nộp đơn xin việc, các lao động IT còn được biết đến là đã tuyên bố sai sự thật về quyền sở hữu các tài khoản mạng xã hội, hồ sơ chuyên nghiệp và danh tính trực tuyến thuộc về các cá nhân khác trong lĩnh vực công nghệ để tạo vẻ hợp pháp cho các đơn xin việc của họ.
FBI cho biết: “Các ITW Triều Tiên cố gắng sử dụng danh tính hoặc đối tượng trung gian có đủ điều kiện để có được một nhóm việc làm lớn hơn, bao gồm các vị trí yêu cầu giấy phép an ninh của chính phủ Mỹ hoặc các kỹ năng kỹ thuật độc đáo.” “Các ITW nhắm mục tiêu vào các vị trí với các nhà thầu quốc phòng đã được cấp phép và các công ty khác liên quan đến các hợp đồng của chính phủ Mỹ. Các ITW nhắm mục tiêu vào các thành viên quân đội Mỹ đang tại ngũ để lưu trữ laptop.”
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.