


Microsoft tung bản vá cho 1.259 lỗ hổng, cảnh báo lỗi Outlook đang bị khai thác
Microsoft vừa phát hành bản vá cho hơn 1.200 lỗ hổng trong hệ sinh thái phần mềm, bao gồm một lỗ hổng nghiêm trọng trên Outlook đang bị tin tặc khai thác để đánh cắp NTLMv2...

- Giọng nữ Bắc
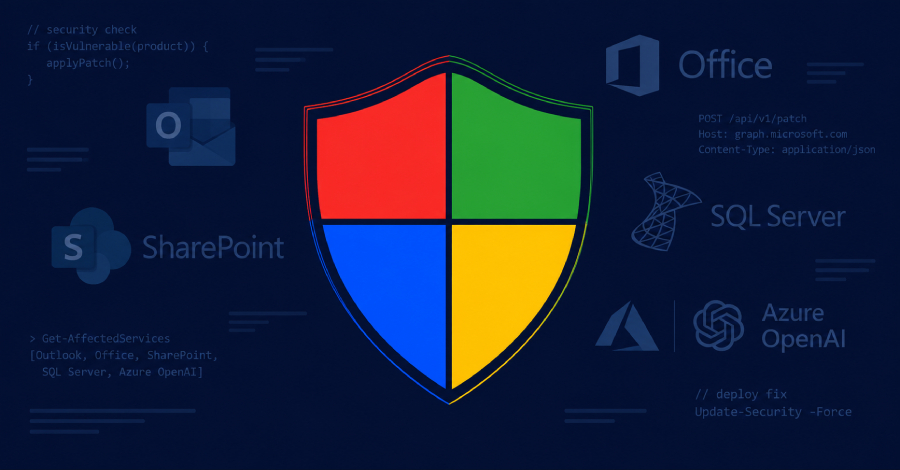
Trong đợt cập nhật định kỳ tháng 11/2026, Microsoft đã tung ra các bản vá cho tổng cộng 1.259 lỗ hổng bảo mật trên toàn bộ danh mục sản phẩm của hãng. Đây là tháng thứ hai liên tiếp số lượng lỗ hổng được xử lý vượt mốc 1.000, cho thấy khối lượng công việc khổng lồ mà các đội ngũ bảo mật phải đối mặt.
Theo báo cáo, các bản vá bao gồm 726 lỗ hổng trên Windows, 174 trên Office, cùng nhiều lỗi khác trong các công cụ phát triển, SQL Server và SharePoint. Đáng chú ý, hơn 500 lỗ hổng liên quan đến leo thang đặc quyền (elevation of privilege), bên cạnh các lỗi thực thi mã từ xa (RCE) và rò rỉ thông tin.
Lỗ hổng Outlook đang bị khai thác
Tâm điểm của đợt cập nhật lần này là lỗ hổng CVE-2026-124194 (điểm CVSS 6.5) trên Microsoft Outlook. Microsoft xác nhận lỗ hổng này đang bị khai thác trong thực tế. Lỗi này cho phép kẻ tấn công thực hiện hành vi giả mạo (spoofing) qua mạng bằng cách gửi các tệp tin tin nhắn được thiết kế đặc biệt.
Khi người dùng mở tệp tin này, Outlook sẽ tự động kết nối đến một vị trí mạng do kẻ tấn công kiểm soát mà không hiển thị cảnh báo nội dung bên ngoài. Hệ quả là thông tin xác thực, cụ thể là NTLMv2 hash, có thể bị rò rỉ. Kẻ tấn công sau đó có thể sử dụng các hash này để mạo danh người dùng, truy cập dữ liệu và di chuyển ngang trong hệ thống mạng của tổ chức.
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) đã nhanh chóng đưa lỗ hổng này vào danh mục Known Exploited Vulnerabilities (KEV), yêu cầu các cơ quan liên bang phải áp dụng bản vá trước ngày 24/11/2026.
Lời khuyên cho các đội ngũ bảo mật
Ngoài Outlook, đợt cập nhật còn xử lý nhiều lỗ hổng RCE quan trọng khác trong Windows Search, LDAP, Windows Schannel và Azure OpenAI. Các chuyên gia bảo mật khuyến cáo các tổ chức không nên hoảng loạn mà cần ưu tiên xử lý theo thứ tự:
- Kiểm tra các thành phần đang phơi nhiễm trực tiếp trên Internet.
- Ưu tiên các lỗ hổng đã có bằng chứng khai thác thực tế (in-the-wild).
- Đánh giá xem tổ chức có thực sự sử dụng các thành phần bị ảnh hưởng hay không trước khi triển khai hàng loạt.
Việc liên tục phải đối mặt với các đợt vá lỗi lớn đang tạo ra áp lực không nhỏ cho các đội ngũ IT và an ninh mạng. Chiến lược quản trị rủi ro thông minh, tập trung vào các bề mặt tấn công thực tế, hiện được xem là ưu tiên hàng đầu trong bối cảnh hiện nay.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.