

Microsoft triệt phá 3 bộ công cụ Phishing đứng sau hơn 1 tỷ tin nhắn lừa đảo
Microsoft cùng các đối tác quốc tế vừa vô hiệu hóa thành công 3 bộ công cụ phishing nguy hiểm là CoGUI, Haozi và Iron Man System, vốn đã gây ra hơn 1 tỷ tin nhắn lừa đảo nhắm vào 75.000 tổ chức trên...

Microsoft, phối hợp cùng Health-ISAC, Trung tâm Kiểm soát Tội phạm mạng Nhật Bản (JC3) và nhiều tập đoàn công nghệ như Cloudflare, Oracle, Proofpoint và Resecurity, vừa công bố chiến dịch triệt phá thành công ba bộ công cụ phishing (phishing kits) khét tiếng: CoGUI, Haozi và Iron Man System.
Table Of Content
Theo báo cáo từ Microsoft Threat Intelligence và Đơn vị Tội phạm Kỹ thuật số (DCU), các nhóm tội phạm mạng đứng sau những công cụ này đã thực hiện hơn 1 tỷ tin nhắn email và SMS lừa đảo kể từ tháng 1/2026, ảnh hưởng đến hơn 75.000 tổ chức trên toàn thế giới. Chiến dịch này bắt nguồn từ một cuộc điều tra của Microsoft vào cuối năm 2025 sau khi phát hiện các chiến dịch tấn công nhắm vào người dùng tại Nhật Bản.
Hệ sinh thái tội phạm mạng tinh vi
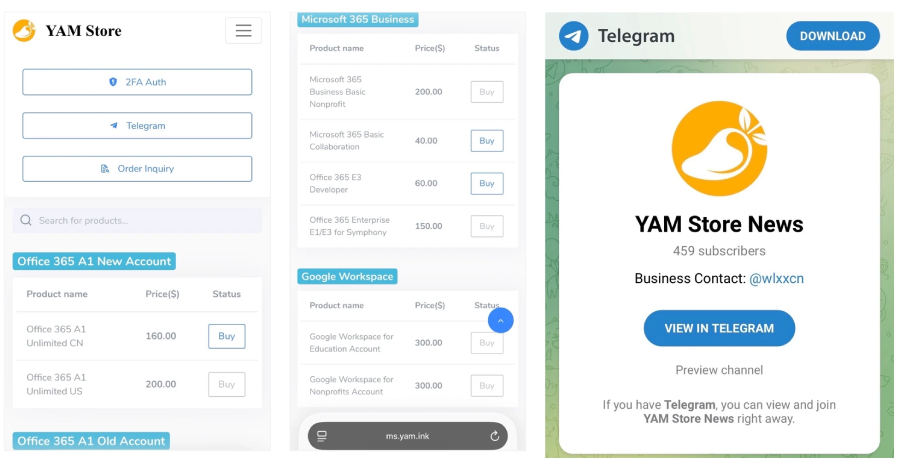
Các bộ công cụ này được phân phối thông qua một thị trường ngầm có tên là YAM Store. Đây là một mắt xích quan trọng trong hệ sinh thái tội phạm mạng sử dụng tiếng Trung, chuyên cung cấp hạ tầng và công cụ khai thác các môi trường Microsoft hoặc Google bị chiếm đoạt để thực hiện các cuộc tấn công phishing quy mô lớn. Microsoft hiện đang theo dõi thị trường này dưới định danh Storm-3119 và các nhà phát triển bộ công cụ dưới tên Storm-2990.
Các chuyên gia nhận định rằng ba bộ công cụ này có sự tương đồng lớn về hạ tầng và mã nguồn, cho thấy sự hợp tác chặt chẽ hoặc dùng chung tài nguyên giữa các nhóm phát triển.
Phương thức hoạt động của Storm-3119
Nhóm tội phạm này áp dụng nhiều kỹ thuật tinh vi để duy trì hoạt động:
- Tự động hóa trinh sát: Sử dụng mạng Tor để quét và định danh các môi trường đám mây hoặc tổ chức có lỗ hổng, bao gồm cả các tenant Microsoft 365.
- Chiếm quyền điều khiển: Sử dụng các bảng điều khiển quản trị tùy chỉnh (PHP, Java/Spring, Cloudflare Workers) để kiểm soát môi trường bị chiếm đoạt.
- Lạm dụng quyền hạn: Cấp cho chính chúng các quyền Microsoft Graph và toàn quyền kiểm soát SharePoint API, biến hạ tầng của nạn nhân thành nơi lưu trữ dữ liệu phishing.
- Kinh doanh dịch vụ: Bán lại các tài khoản, giấy phép và không gian lưu trữ bị đánh cắp thông qua một cửa hàng tự động.
Công nghệ né tránh và lừa đảo
Các bộ công cụ như Iron Man System được trang bị hơn 2.300 mẫu phishing giả mạo các thương hiệu uy tín trong lĩnh vực tài chính, logistics và chính phủ tại 139 quốc gia. Chúng tích hợp các cơ chế né tránh hiện đại như: giả mạo CAPTCHA để chặn bot, lọc IP theo danh sách trắng/đen, và sử dụng WebSocket để theo dõi hành vi nạn nhân theo thời gian thực.
Việc triệt phá các nền tảng này là một đòn giáng mạnh vào khả năng tiếp cận hạ tầng của tội phạm mạng. Dù đây chỉ là một phần của mạng lưới rộng lớn hơn, nhưng hành động này giúp giảm thiểu đáng kể các công cụ mà tội phạm dựa vào để thực hiện hành vi đánh cắp thông tin đăng nhập và dữ liệu tài chính trên toàn cầu.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.