


Cảnh báo lỗ hổng RCE trên PostgreSQL, MySQL và Oracle: Quyền hạn thấp vẫn có thể chiếm quyền điều khiển
Nghiên cứu mới từ Depthfirst cho thấy các tài khoản cơ sở dữ liệu có đặc quyền thấp vẫn có khả năng thực thi mã từ xa (RCE) thông qua việc khai thác các lỗi bộ nhớ trong engine của hệ...

- Giọng nữ Bắc
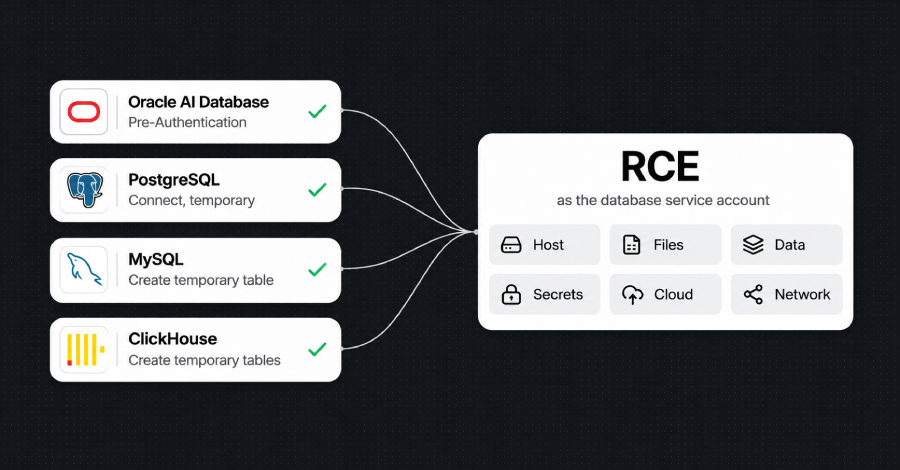
Một nghiên cứu mới từ chuyên gia Zheng Yu tại Depthfirst đã chỉ ra một thực trạng đáng lo ngại: ngay cả những tài khoản cơ sở dữ liệu (database) có đặc quyền thấp, không có quyền đọc các bảng dữ liệu ứng dụng, vẫn có thể bị lợi dụng để thực thi mã độc trên server. Điều này xảy ra khi kẻ tấn công khai thác các lỗ hổng hỏng hóc bộ nhớ (memory-corruption) trong mã nguồn C/C++ của engine cơ sở dữ liệu thông qua các truy vấn SQL thông thường.
Table Of Content
Cơ chế khai thác
Theo tác giả nghiên cứu, các quyền hạn SQL thông thường thường cấp cho người dùng khả năng tạo đối tượng hoặc gửi dữ liệu đầu vào. Những quyền này vô tình trở thành “cánh cửa” để kẻ tấn công tiếp cận các đoạn mã engine không an toàn về bộ nhớ. Ví dụ, quyền tạo bảng tạm (temporary tables) trong PostgreSQL, MySQL hay ClickHouse là những điểm yếu tiềm tàng mà kẻ tấn công có thể lợi dụng để kích hoạt lỗi bộ nhớ.
Các mục tiêu bị ảnh hưởng
- PostgreSQL: Lỗ hổng CVE-2026-116331 cho phép người dùng có quyền tạo đối tượng cơ sở dữ liệu thực thi mã với quyền của người dùng hệ điều hành chạy database. Lỗ hổng này đã được vá vào ngày 12/11/2026.
- MySQL: Lỗ hổng CVE-2026-101786 nằm trong bộ tối ưu hóa truy vấn (query optimizer). Dù Oracle đánh giá lỗ hổng này yêu cầu đặc quyền cao, nghiên cứu cho thấy nó có thể bị khai thác chỉ với quyền tạo bảng tạm.
- Oracle Database: Đây là trường hợp nghiêm trọng nhất vì không yêu cầu tài khoản đăng nhập. Bằng cách kết hợp lỗi trong Oracle Text (CVE-2026-114819) và lỗi trong giao diện GraphQL của Oracle REST Data Services (CVE-2026-91609), kẻ tấn công có thể thực thi lệnh từ xa.
- ClickHouse: Một lỗi ghi tràn số nguyên (integer-overflow) đã được phát hiện nhưng hiện chưa có mã CVE hoặc bản vá chính thức.
Khuyến nghị bảo mật
Các chuyên gia an ninh mạng khuyến cáo quản trị viên cần thực hiện ngay các bước sau:
- Cập nhật các bản vá bảo mật mới nhất từ nhà cung cấp cho PostgreSQL, MySQL và Oracle.
- Rà soát lại quyền hạn của các tài khoản người dùng. Hạn chế tối đa quyền
TEMPORARYhoặc quyền tạo bảng tạm đối với các tài khoản không thực sự cần thiết. - Đối với ClickHouse, người dùng nên liên hệ trực tiếp với nhà cung cấp để cập nhật thông tin về bản vá lỗi.
Mặc dù chưa có bằng chứng về việc các lỗ hổng này bị khai thác trong thực tế, việc chủ động kiểm soát đặc quyền và cập nhật hệ thống là ưu tiên hàng đầu để bảo vệ hạ tầng dữ liệu.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.