


Lỗ hổng 10 năm tuổi trong NGINX cho phép kẻ tấn công thực thi mã từ xa
Một lỗ hổng nghiêm trọng tồn tại suốt một thập kỷ trong NGINX vừa được công bố, cho phép kẻ tấn công không cần xác thực có thể thực thi mã tùy ý trên các máy chủ có bật...

- Giọng nữ Bắc
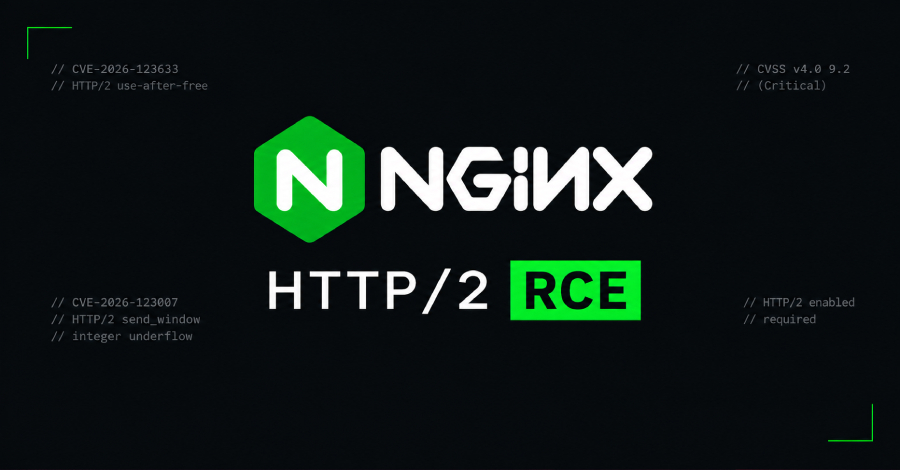
Một lỗ hổng bảo mật nghiêm trọng trong cơ chế hỗ trợ HTTP/2 của NGINX, được định danh là CVE-2026-123007 (biệt danh “nginx2root”), vừa được phát hiện. Lỗ hổng này cho phép kẻ tấn công thực thi mã từ xa trên các máy chủ mà không cần thông qua bước xác thực.
Table Of Content
Chi tiết về lỗ hổng
Theo các chuyên gia, lỗ hổng này đã tồn tại trong mã nguồn mở của NGINX từ phiên bản 1.9.5 (phát hành ngày 22/9/2015). F5, đơn vị chủ quản của NGINX, đã chính thức phát hành các bản vá trong phiên bản 1.31.9 và 1.30.7.
Các nhà nghiên cứu từ Wiz và Xint xác nhận rằng kẻ tấn công có thể khai thác lỗ hổng này để chạy mã trong môi trường NGINX worker process. Nếu kết hợp với các lỗi leo thang đặc quyền khác (ví dụ như lỗ hổng trong nhân Linux SCTP), kẻ tấn công có khả năng chiếm quyền root trên máy chủ vật lý hoặc container Docker.
Các lỗ hổng liên quan
Ngoài CVE-2026-123007, bản cập nhật mới nhất của NGINX còn khắc phục 4 lỗ hổng khác, tất cả đều đạt điểm số 9.2/10 trên thang đo CVSS 4.0. Các lỗ hổng này có điều kiện kích hoạt khác nhau, bao gồm:
- CVE-2026-123633: Liên quan đến cấu hình HTTP/2 khi worker cạn kiệt kết nối.
- CVE-2026-123634: Lỗi trong quá trình xử lý proxy server name.
- CVE-2026-121810: Liên quan đến giao thức HTTP/3.
- CVE-2026-113425: Ảnh hưởng khi NGINX đóng vai trò là mail proxy.
Khuyến nghị xử lý
Người dùng NGINX cần thực hiện các bước sau để đảm bảo an toàn:
- Cập nhật ngay lập tức: Nâng cấp lên phiên bản 1.31.9 hoặc 1.30.7. Lưu ý rằng sau khi cập nhật, cần khởi động lại hoàn toàn NGINX hoặc thực hiện “live binary upgrade” để áp dụng thay đổi.
- Giải pháp tạm thời: Nếu chưa thể cập nhật, hãy cân nhắc vô hiệu hóa HTTP/2 bằng cách đặt
http2 off;trong các blockserverhoặc loại bỏ tham sốhttp2khỏi chỉ thịlisten. - Kiểm tra dấu hiệu tấn công: Theo dõi các tiến trình NGINX worker có hành vi bất thường, các kết nối HTTP/2 kéo dài với lưu lượng lớn nhưng ít yêu cầu được ghi lại trong log, hoặc các kết nối outbound không xác định.
Hiện tại, chưa có báo cáo nào về việc lỗ hổng này bị khai thác trong thực tế, tuy nhiên mã khai thác (PoC) đã xuất hiện công khai trên GitHub. Do đó, việc cập nhật hệ thống là ưu tiên hàng đầu cho các quản trị viên hệ thống.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.