

Lỗ hổng nghiêm trọng trên LXD và MicroCloud: Kẻ tấn công có thể giả mạo client tin cậy (CVSS 10.0)
Một lỗ hổng bảo mật nghiêm trọng với điểm CVSS 10.0 vừa được phát hiện trong LXD và MicroCloud, cho phép kẻ tấn công giả mạo danh tính client tin cậy mà không cần khóa riêng tư (private...

- Giọng nữ Bắc
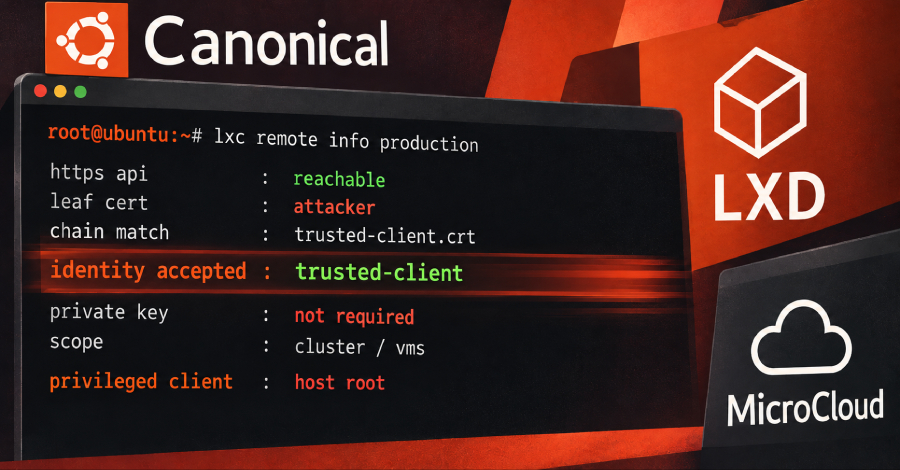
Canonical vừa phát đi cảnh báo về một lỗ hổng bảo mật nghiêm trọng (định danh CVE-2026-112816) ảnh hưởng đến LXD và MicroCloud. Lỗ hổng này đạt điểm tối đa CVSS 10.0, cho phép kẻ tấn công giả mạo một client tin cậy để truy cập vào hệ thống mà không cần sở hữu private key của client đó.
Table Of Content
Cơ chế khai thác
LXD và MicroCloud sử dụng giao thức mutual TLS để xác thực client. Thông thường, server sẽ kiểm tra xem chứng chỉ (certificate) của client có nằm trong danh sách tin cậy (trust store) hay không. Tuy nhiên, lỗ hổng nằm ở cách server xác thực chuỗi chứng chỉ.
Hệ thống chỉ kiểm tra các chứng chỉ trong chuỗi mà không xác minh liệu client có thực sự sở hữu private key tương ứng với chứng chỉ đó hay không. Kẻ tấn công có thể tận dụng một public certificate của một client hợp lệ (vốn không được bảo mật), đính kèm nó vào chuỗi chứng chỉ của chính chúng để vượt qua cơ chế kiểm soát của server.
Khi đã xâm nhập thành công, kẻ tấn công có thể truy cập vào cluster và các máy ảo (VM) bên trong. Nếu tài khoản bị giả mạo có đặc quyền cao, kẻ tấn công hoàn toàn có khả năng chiếm quyền root trên máy chủ host.
Phạm vi ảnh hưởng
Để thực hiện tấn công, kẻ tấn công cần hai điều kiện: có quyền truy cập mạng vào HTTPS API của server và sở hữu public certificate của một client đã được hệ thống tin cậy. Mặc dù LXD mặc định không mở API này ra mạng công cộng, nhưng các cấu hình sử dụng core.https_address hoặc các cụm MicroCloud sẽ có nguy cơ cao hơn.
Các phiên bản bị ảnh hưởng bao gồm:
- LXD: 4.0.14, 5.0.10, 5.21.8, 6.9 và các phiên bản cũ hơn.
- MicroCloud: Các phiên bản trước 3.4.1 và 2.1.5.
Dự án Incus, một bản fork cộng đồng của LXD, cũng ghi nhận lỗ hổng này và đã phát hành bản vá trong phiên bản 7.6.0.
Khuyến nghị xử lý
Hiện tại, chưa có bằng chứng cho thấy lỗ hổng này đã bị khai thác trong thực tế. Tuy nhiên, người dùng cần cập nhật ngay lập tức lên các phiên bản đã được vá thông qua lệnh snap:
- Cập nhật LXD:
sudo snap refresh lxd - Cập nhật MicroCloud:
sudo snap refresh microcloud
Sau khi cập nhật, hãy kiểm tra lại phiên bản hiện tại để đảm bảo hệ thống đã áp dụng thành công bản vá. Trong trường hợp chưa thể cập nhật ngay, quản trị viên nên hạn chế quyền truy cập mạng vào các cổng API của LXD để giảm thiểu rủi ro bị tấn công từ xa.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.