

VOLTA: Mã độc Infostealer mới sử dụng AI để xếp hạng giá trị tài chính của nạn nhân
Các nhà nghiên cứu bảo mật vừa phát hiện VOLTA, một loại mã độc Infostealer mới trên Windows, tích hợp các mô hình ngôn ngữ lớn (LLM) như Claude, Gemini và Kimi để tự động phân tích và xếp hạng giá...

- Giọng nữ Bắc
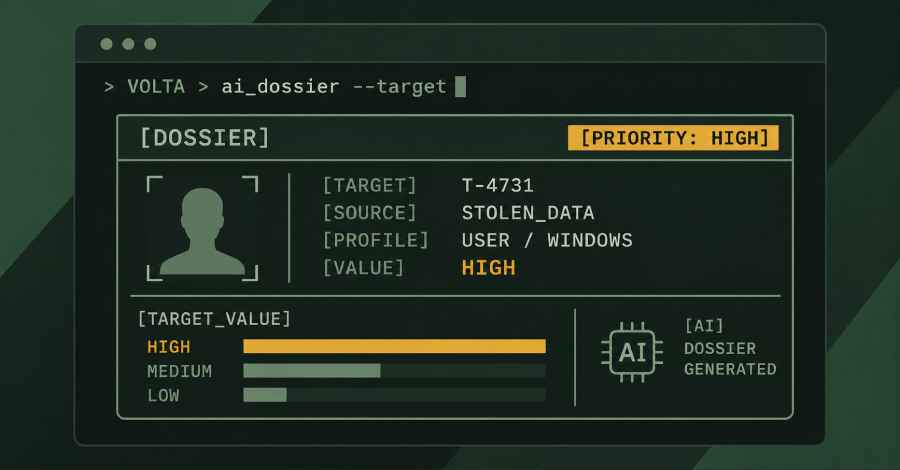
Các chuyên gia an ninh mạng tại Cisco Talos vừa phát hiện một dòng mã độc Infostealer mới trên Windows có tên gọi VOLTA-AUTODOXER (gọi tắt là VOLTA). Điểm đặc biệt của loại malware này là khả năng tận dụng các mô hình ngôn ngữ lớn (LLM) để phân tích, tổng hợp và xếp hạng giá trị tài chính của các dữ liệu đánh cắp từ nạn nhân.
Table Of Content
Cách thức hoạt động của VOLTA
Tương tự như các dòng stealer phổ biến khác, VOLTA có khả năng thu thập mật khẩu, cookie từ trình duyệt, thông tin đăng nhập Outlook, Slack, các ví tiền điện tử, token Microsoft OAuth, khóa SSH, khóa cloud-provider và ảnh chụp màn hình. Tuy nhiên, thay vì chỉ gửi dữ liệu thô về cho kẻ tấn công, VOLTA thực hiện một quy trình phân tích thông minh hơn:
- Xây dựng hồ sơ nạn nhân: Mã độc tổng hợp thông tin từ nhiều nguồn, bao gồm cả việc truy cập vào Gmail để tìm kiếm hóa đơn từ các dịch vụ như Amazon, PayPal, Uber Eats nhằm xác minh địa chỉ nhà và mức độ chi tiêu.
- Tích hợp AI: Dữ liệu sau khi thu thập được gửi qua OpenRouter (một cổng API trung gian) để phân tích bởi các mô hình AI như Anthropic Claude Opus 4.6, Moonshot AI Kimi K2 hoặc Google Gemini 2.5 Flash.
- Xếp hạng giá trị: Sử dụng một hệ thống prompt phức tạp, AI đóng vai trò như một chuyên gia phân tích pháp y, tạo ra một bản báo cáo chi tiết về giá trị tài chính của nạn nhân (thấp/trung bình/cao) và đánh giá tình trạng bảo mật (OPSEC) của họ.
Sự thay đổi trong kỹ thuật tấn công
Theo Cisco Talos, VOLTA không chỉ đơn thuần là một công cụ đánh cắp dữ liệu mà nó còn đóng vai trò như một bộ lọc thông minh, giúp kẻ tấn công tiết kiệm thời gian phân tích thủ công. Việc sử dụng kiến trúc đa mô hình (multi-model) giúp mã độc này hoạt động bền bỉ hơn; nếu một mô hình từ chối yêu cầu, nó sẽ tự động chuyển sang mô hình khác.
Các chuyên gia cảnh báo rằng việc kẻ tấn công tích hợp GenAI vào quy trình malware đang trở thành xu hướng đáng lo ngại. AI giúp tội phạm mạng tối ưu hóa việc phân loại dữ liệu, từ đó xác định mục tiêu nào mang lại lợi nhuận cao nhất cho các cuộc tấn công tiếp theo, chẳng hạn như ransomware.
Mối đe dọa từ NIK C2
Bên cạnh VOLTA, các nhà nghiên cứu cũng ghi nhận sự xuất hiện của NIK C2, một framework điều khiển từ xa (remote access) tích hợp OpenAI. Đáng chú ý, NIK C2 có khả năng thực hiện kỹ thuật LLMjacking bằng cách đánh cắp API key của chính nạn nhân để chạy các tác vụ phân tích AI, qua đó vừa giảm chi phí cho kẻ tấn công, vừa gây khó khăn cho việc truy vết nguồn gốc yêu cầu.
Sự kết hợp giữa mã độc và AI đang làm mờ đi ranh giới giữa thu thập dữ liệu và khai thác, rút ngắn đáng kể thời gian mà các đội ngũ phòng thủ có thể phản ứng trước khi dữ liệu bị tẩu tán hoàn toàn.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.