




Phát hiện 6 lỗ hổng nghiêm trọng trên bộ điều khiển làm lạnh Danfoss: Nguy cơ bị chiếm quyền từ xa
Các chuyên gia bảo mật vừa cảnh báo về 6 lỗ hổng chưa có bản vá trên bộ điều khiển làm lạnh Danfoss AK-SM800A, cho phép kẻ tấn công chiếm quyền kiểm soát từ xa mà không cần xác...

- Giọng nữ Bắc
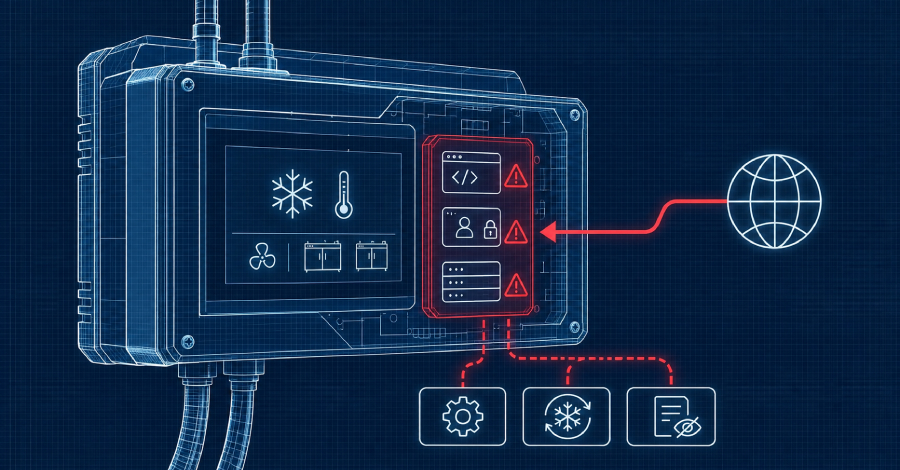
Một nhóm nghiên cứu bảo mật từ Midnight Blue vừa công bố phát hiện 6 lỗ hổng bảo mật nghiêm trọng trên dòng bộ điều khiển làm lạnh Danfoss AK-SM800A. Đáng chú ý, các lỗ hổng này cho phép kẻ tấn công thực hiện chiếm quyền điều khiển từ xa mà không cần thông qua bước đăng nhập.
Hiện tại, Danfoss vẫn chưa cung cấp bản vá cho các lỗ hổng này. Ngay cả phiên bản firmware mới nhất là 5.4.0 cũng được xác nhận là không khắc phục được các vấn đề nêu trên. Trước tình hình đó, các cơ quan an ninh mạng tại Bỉ, Ireland và Đức đã đồng loạt đưa ra cảnh báo khẩn cấp, yêu cầu các đơn vị vận hành ngay lập tức ngắt kết nối các giao diện quản lý của thiết bị này khỏi internet công cộng.
Các chuyên gia nhấn mạnh rằng việc cập nhật firmware, thay đổi mật khẩu mặc định hay kích hoạt chế độ “Strict mode” là không đủ để bảo vệ hệ thống. Một trong sáu lỗ hổng nằm ngay tại cổng gateway chịu trách nhiệm thực thi chế độ bảo mật này, khiến các biện pháp phòng thủ hiện có trở nên vô hiệu.
Bộ điều khiển AK-SM800A đóng vai trò quan trọng trong việc vận hành hệ thống tủ đông và tủ lạnh tại các cửa hàng, cho phép các đơn vị bảo trì quản lý từ xa. Trước đó, các thiết bị này đã trở thành mục tiêu của nhiều cuộc tấn công tại Pháp và các quốc gia châu Âu khác, dẫn đến việc kẻ xấu cố tình kích hoạt chu trình xả đá, gây hư hỏng hàng hóa lưu trữ.
Theo phân tích từ Midnight Blue, năm trong số sáu lỗ hổng nằm trong các trình xử lý yêu cầu web không yêu cầu xác thực, chạy dưới quyền root. Lỗ hổng thứ sáu nằm ở gateway thực thi Strict mode, nơi thiếu các cơ chế bảo vệ cơ bản như stack canaries, tạo điều kiện cho kẻ tấn công thực thi mã độc.
Do thiết bị không hỗ trợ tính năng secure boot, kẻ tấn công có thể cài đặt mã độc tồn tại dai dẳng ngay cả sau khi khôi phục cài đặt gốc hoặc cập nhật firmware. Các chuyên gia cảnh báo rằng việc vá lỗi từng phần hoặc chỉ dựa vào các thiết lập bảo mật hiện có là không hiệu quả.
Khuyến nghị cho người vận hành:
- Ngắt kết nối ngay lập tức các giao diện quản lý thiết bị khỏi internet công cộng, bao gồm cả các kết nối qua modem 4G/5G.
- Chỉ cho phép truy cập từ xa thông qua VPN bảo mật hoặc mạng nội bộ được kiểm soát chặt chẽ.
- Thường xuyên rà soát các thiết lập nhiệt độ, lịch trình xả đá, tài khoản người dùng và nhật ký truy cập để phát hiện các thay đổi bất thường.
- Nếu nghi ngờ hệ thống bị xâm nhập, cần thay đổi toàn bộ thông tin xác thực và kiểm tra kỹ trạng thái hoạt động của thiết bị.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.