

Cảnh báo: Kẻ tấn công lợi dụng Custom GPT của ChatGPT để phát tán mã độc RAT
Các chuyên gia bảo mật phát hiện chiến dịch tấn công mới lợi dụng tính năng Custom GPT của ChatGPT để dẫn dụ người dùng vào các trang web giả mạo, từ đó thực thi mã độc RAT thông qua kỹ thuật...

- Giọng nữ Bắc
Các nhóm tội phạm mạng đang chuyển hướng sang khai thác tính năng Custom GPT trên nền tảng ChatGPT để thực hiện các chiến dịch lừa đảo tinh vi. Bằng cách giả mạo thành các sản phẩm hợp pháp, kẻ tấn công dẫn dụ nạn nhân truy cập vào các trang web độc hại, nơi kỹ thuật ClickFix được sử dụng để phát tán mã độc.
Table Of Content
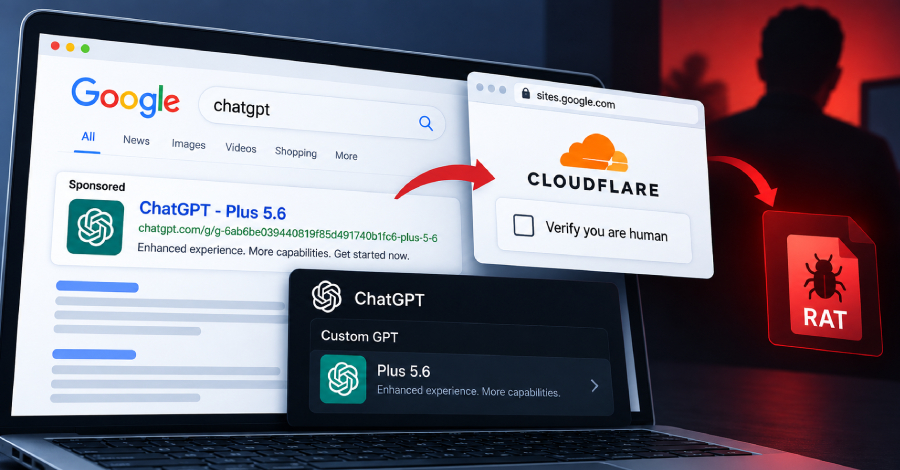
Theo báo cáo từ Huntress, chiến dịch này bắt đầu từ các kết quả tìm kiếm được tài trợ trên Google với các từ khóa như “ChatGPT”. Khi người dùng tương tác với các Custom GPT có tên “Plus 5.6”, họ sẽ nhận được thông báo giả mạo về việc “hạn chế dịch vụ” và được yêu cầu chuyển hướng sang một tên miền Google Sites dự phòng.
Quy trình tấn công tinh vi
Tại trang web Google Sites giả mạo, nạn nhân sẽ đối mặt với một màn hình kiểm tra CAPTCHA giả của Cloudflare. Đây chính là bước kích hoạt kỹ thuật ClickFix, lừa người dùng sao chép và thực thi một lệnh PowerShell độc hại. Lệnh này sẽ tải xuống trình cài đặt MSI, khởi đầu cho chuỗi tấn công DLL sideloading:
- DLL Sideloading: Kẻ tấn công lạm dụng một tệp tin thực thi hợp pháp của Canon để nạp một tệp DLL độc hại.
- Ẩn giấu Payload: Mã độc được trích xuất từ một tệp âm thanh (.WAV) đã bị sửa đổi, giúp qua mặt các công cụ bảo mật truyền thống.
- Vượt qua kiểm soát: Mã độc thực hiện các bước bypass AMSI, vô hiệu hóa các cơ chế giám sát của hệ thống và kiểm tra môi trường ảo hóa (VM) để tránh bị phân tích bởi các chuyên gia bảo mật.
Khả năng của mã độc RAT
Sau khi xâm nhập thành công, mã độc RAT (Remote Access Trojan) này cung cấp cho kẻ tấn công quyền kiểm soát toàn diện thiết bị, bao gồm:
- Thu thập thông tin hệ thống, trạng thái của Microsoft Defender và phần mềm diệt virus.
- Điều khiển máy tính từ xa, ghi hình camera, thu âm micro và chụp màn hình.
- Đánh cắp dữ liệu từ trình duyệt web và quản lý tệp tin trên máy nạn nhân.
- Tải xuống và thực thi thêm các payload phụ như .EXE, .DLL hoặc các script độc hại khác.
Đáng chú ý, mã độc sử dụng kỹ thuật DNS-over-HTTPS (DoH) thông qua các dịch vụ của Cloudflare, Google và Quad9 để kết nối với máy chủ C2 (Command and Control). Điều này giúp các truy vấn của chúng hòa lẫn vào lưu lượng HTTPS thông thường, khiến việc phát hiện qua log DNS cục bộ trở nên vô cùng khó khăn.
Xu hướng tấn công ClickFix gia tăng
Huntress cảnh báo rằng đây không phải là trường hợp cá biệt. Kỹ thuật ClickFix đang trở thành xu hướng phổ biến trong các chiến dịch tấn công gần đây, từ việc giả mạo các công cụ AI như Anthropic Claude cho đến việc lợi dụng các trang web bị chiếm quyền điều khiển để phát tán mã độc. Người dùng được khuyến cáo cần hết sức cảnh giác với các yêu cầu sao chép lệnh PowerShell hoặc cài đặt phần mềm từ các nguồn không xác định, ngay cả khi chúng xuất hiện trên các nền tảng uy tín.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.