

Cảnh báo: Hacker chiếm quyền điều khiển OVHcloud CLI để phát tán malware đánh cắp dữ liệu
Một tài khoản cộng tác viên của OVHcloud bị chiếm quyền, cho phép kẻ tấn công thay thế các tệp tin trong 5 phiên bản CLI cũ bằng mã độc nhằm đánh cắp thông tin nhạy cảm trên máy tính người...

- Giọng nữ Bắc
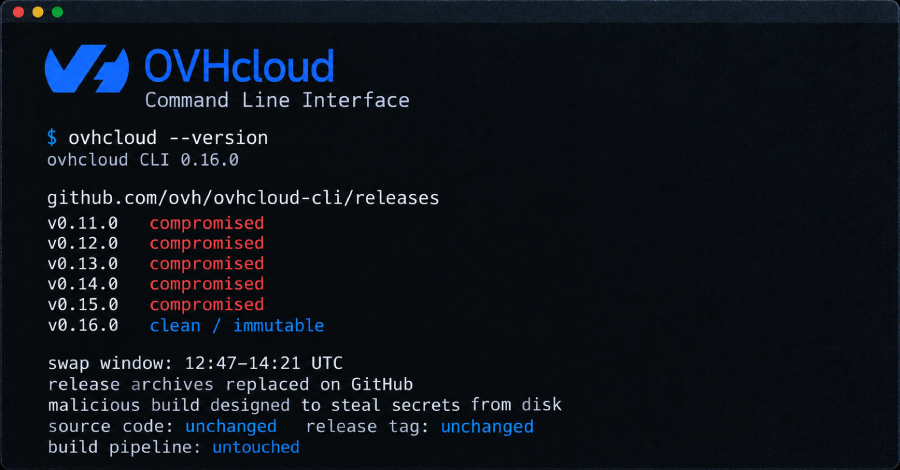
Vào ngày 19 tháng 10 vừa qua, một sự cố bảo mật nghiêm trọng đã xảy ra với công cụ dòng lệnh (CLI) của OVHcloud. Kẻ tấn công đã chiếm quyền truy cập vào tài khoản GitHub của một cộng tác viên và thực hiện thay thế các tệp tin lưu trữ (archive) trong 5 phiên bản phát hành cũ của công cụ này bằng các bản build chứa mã độc.
Mục tiêu của mã độc này là đánh cắp các thông tin nhạy cảm (secrets) được lưu trữ trên ổ cứng của bất kỳ máy tính nào thực thi tệp tin bị nhiễm. Các tệp tin độc hại này đã tồn tại trên GitHub trong khoảng 94 phút (từ 12:47 đến 14:21 UTC) trước khi bị phát hiện và gỡ bỏ.
Phạm vi ảnh hưởng
Các phiên bản bị ảnh hưởng bao gồm từ v0.11.0 đến v0.15.0. Những người dùng cài đặt hoặc cập nhật OVHcloud CLI trong khoảng thời gian nêu trên thông qua các phương thức không kiểm tra mã hash (như script cài đặt trực tiếp hoặc lệnh upgrade của CLI) có nguy cơ cao đã tải phải tệp tin độc hại. Các nền tảng bị ảnh hưởng bao gồm macOS, Linux (x86_64 và arm64) và Windows (x86_64).
OVHcloud khẳng định rằng mã nguồn, thẻ release (tag) và quy trình build pipeline của công ty không bị xâm phạm. Kẻ tấn công đã lợi dụng tính năng cho phép sửa đổi tệp tin đính kèm trong các bản phát hành cũ trên GitHub do tính năng “immutability” (bất biến) chưa được kích hoạt tại thời điểm đó.
Cách nhận diện và xử lý
Để kiểm tra xem máy tính có đang chạy bản build bị nhiễm hay không, người dùng có thể sử dụng lệnh go version -m trên tệp tin binary. Các dấu hiệu của bản build độc hại bao gồm:
- Phiên bản module hiển thị dạng pseudo-version (ví dụ:
v0.15.1-0.20261013083505-5ead8ef9b43d+dirty). - Mã commit không khớp với commit gốc của phiên bản đó.
- Sự xuất hiện của dòng
-ldflags="-s -w".
Khuyến nghị từ OVHcloud:
- Nếu bạn đã chạy bản build trong khoảng thời gian xảy ra sự cố, hãy coi như toàn bộ các thông tin nhạy cảm (credentials, API keys, mật khẩu) trên máy tính đó đã bị lộ và cần thực hiện thay đổi (rotate) ngay lập tức từ một thiết bị an toàn khác.
- Gỡ bỏ phiên bản cũ và cài đặt phiên bản v0.16.0 mới nhất. OVHcloud đã kích hoạt tính năng immutability cho các bản phát hành để ngăn chặn tình trạng tương tự trong tương lai.
- Luôn kiểm tra mã hash của các tệp tin tải về nếu quy trình cài đặt không tự động thực hiện việc này.
Hiện tại, OVHcloud đã xác nhận sự cố bắt nguồn từ việc thiếu cấu hình bảo mật trên GitHub và đang tiến hành điều tra chi tiết. Các nhà nghiên cứu bảo mật từ OpenSourceMalware cũng đặt nghi vấn về mối liên hệ giữa vụ việc này với chiến dịch malware GlassWorm, dựa trên dấu vết từ tài khoản cộng tác viên bị chiếm quyền, tuy nhiên các phân tích chuyên sâu vẫn đang được tiếp tục.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.