


Hạ tầng bị lộ tiết lộ cách các nhóm Ransomware dùng AI để tấn công
Các nhà nghiên cứu an ninh mạng đã phát hiện một hệ sinh thái tấn công do AI điều khiển, được vận hành bởi các nhóm ransomware INC và The Gentlemen, sử dụng framework "Phantom" để tự động hóa các...

- Giọng nữ Bắc
Các nhà nghiên cứu an ninh mạng vừa công bố phát hiện về một hệ sinh thái tấn công do trí tuệ nhân tạo (AI) điều khiển, được vận hành bởi các nhóm liên kết với ransomware INC và The Gentlemen. Trung tâm của hoạt động này là một framework có tên “Autonomous Red Team Kill Chain Framework” hay còn gọi là Phantom.
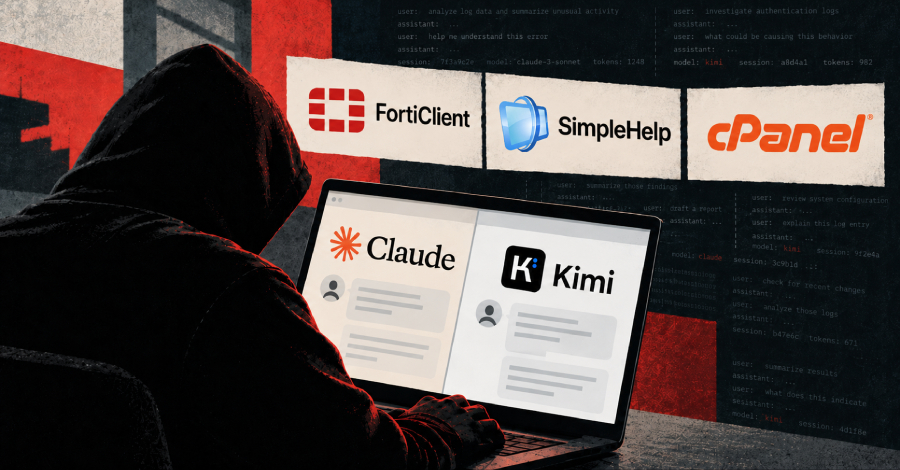
Theo đánh giá, tác nhân đe dọa này nói tiếng Nga, hoạt động như một nhà cung cấp hạ tầng và thực hiện các cuộc tấn công xâm nhập, tống tiền dữ liệu. SOCRadar cho biết, chúng đã khai thác các hệ thống biên và truy cập từ xa trên quy mô lớn, bao gồm FortiClient EMS, SimpleHelp, cPanel và các cổng VPN. Đáng chú ý, chúng sử dụng các cơ sở dữ liệu kiến thức được quản lý bằng AI để theo dõi nạn nhân, thông tin đăng nhập bị đánh cắp và tiến độ chiến dịch.
Điểm đặc biệt của chiến dịch này là cấu trúc vận hành “AI thực thi, con người phê duyệt”. Trong đó, một người điều hành sẽ cung cấp yêu cầu cụ thể cho nạn nhân và xem xét từng bước, trong khi các cuộc tấn công được thực hiện thông qua OpenCode với các mô hình thương mại được lưu trữ trên OpenRouter. Một phân tích thư mục bị lộ tại địa chỉ IP 45.227.254[.]43 đã cho thấy hoạt động này ghi lại 8.257 tin nhắn qua 133 phiên. Nếu các mô hình AI từ chối thực hiện yêu cầu, người điều hành sẽ viết lại yêu cầu dưới dạng đánh giá red team được ủy quyền thay vì chỉ đơn thuần chuyển đổi mô hình.
Quy trình tấn công bắt đầu bằng việc khai thác các thiết bị biên công khai trên quy mô lớn. Sau đó, kẻ tấn công di chuyển ngang, thiết lập quyền truy cập bền vững, đánh cắp dữ liệu và leo thang để triển khai ransomware. Hồ sơ của kẻ tấn công cho thấy các cuộc tấn công liên quan đến việc khai thác các lỗ hổng sau:
- CVE-2024-57727 (SimpleHelp path traversal) – Đang bị khai thác tích cực
- CVE-2026-35616 (Fortinet FortiClient authentication bypass) – Đang bị khai thác tích cực
- CVE-2026-41940 (cPanel/WHM authentication bypass) – Đang bị khai thác tích cực
- CVE-2026-15409 (SonicWall SMA 1000 SSRF) – Đã lên kế hoạch nhắm mục tiêu, chưa xác nhận bị xâm nhập
- CVE-2026-63030 (WordPress wp2shell) – Đã phát triển exploit
- CVE-2026-42208 (LiteLLM SQL injection) – Đã phát triển hoặc tham chiếu
- CVE-2026-9082 (Drupal SQL injection) – Đã phát triển hoặc tham chiếu
SOCRadar cho biết: “Khi đã xâm nhập, các tác nhân tuân theo một vòng đời lặp đi lặp lại: liệt kê tên miền, leo thang lên quyền quản trị viên tên miền nếu có thể, thu thập thông tin đăng nhập bằng công cụ stealer, ưu tiên các tệp tài chính, nhân sự, pháp lý và điều hành, sau đó thu thập chúng qua các tunnel reverse-SOCKS.”
Việc tái sử dụng thông tin đăng nhập là yếu tố nhân rộng chính; trong một trường hợp, một mật khẩu được tái sử dụng đã mở khóa VPN, server, RMM, nền tảng sao lưu và quản lý bảo mật cùng một lúc. Các sản phẩm bảo mật bị vô hiệu hóa bằng BYOVD killer và các kỹ thuật evasion cấp loader, mặc dù nhật ký của chính kẻ tấn công ghi nhận kết quả hỗn hợp đối với các EDR doanh nghiệp.
Để đạt được mục tiêu, tác nhân đe dọa này sử dụng một bộ công cụ đa dạng bao gồm các framework tùy chỉnh, công cụ mã nguồn mở đã sửa đổi và các binary đã biên dịch:
- Phantom: Một framework bảo mật tấn công và kiểm thử thâm nhập được hỗ trợ bởi AI, được triển khai trong các hoạt động thực tế thông qua OpenCode. Nó sử dụng một agent giao tiếp với một server bên ngoài để nhận nhiệm vụ, thực thi lệnh và trả về kết quả. Phantom hỗ trợ 18 module kỹ năng để thực hiện trinh sát, đảo ngược kỹ thuật binary, nghiên cứu exploit, steganography, đánh giá telemetry và fingerprinting EDR, cùng nhiều chức năng khác.
- WormGPT-MCP: Một bộ gồm 32 server Model Context Protocol (MCP) kết nối hệ thống AI với 32 module khác nhau, bao gồm các chức năng từ trinh sát đến tống tiền.
- Ghost C2: Một bộ sưu tập ba thế hệ implant đa hình giao tiếp với một server từ xa qua Cloudflare, Telegram hoặc DNS, thực thi nhiệm vụ và duy trì các beacon liên tục trên các endpoint bị xâm nhập.
- RevSocks: Một framework reverse SOCKS5 được sử dụng để xoay trục bên trong mạng nạn nhân và chuẩn bị dữ liệu để exfiltration.
Các công cụ khác bao gồm một agent Mythic được Cloudflare bảo vệ có tên QuickLine, một công cụ vô hiệu hóa EDR Quick Heal/Seqrite lạm dụng driver Zemana (“zam64.sys”) như một phần của cuộc tấn công BYOVD, và các chương trình exfiltration như rks3 và BackupAgent.
Phân tích hàng chục hồ sơ tống tiền do AI tạo ra cho thấy các tác nhân đe dọa áp dụng phương pháp tiếp cận tập trung vào dữ liệu. Chúng kiểm tra các dữ liệu tài chính bị đánh cắp để xác định số tiền mà nạn nhân có thể trả mà không cần liên quan đến ngân hàng hoặc công ty bảo hiểm. Sau đó, chúng gửi các mẫu bằng chứng bị che giấu và tăng áp lực thông qua các cuộc gọi vishing đã được kịch bản hóa, đồng thời đe dọa thông báo cho khách hàng, đối tác và các cơ quan quản lý.
Dữ liệu bị đánh cắp cuối cùng sẽ được công bố trên trang rò rỉ dữ liệu nếu nạn nhân không thanh toán trong thời hạn 24-72 giờ. Tuy nhiên, kết quả cuối cùng của các yêu cầu tiền chuộc này vẫn chưa được biết do không có ví tiền điện tử hoặc hồ sơ thanh toán nào được phục hồi.
Ước tính có tổng cộng 62 tổ chức đã bị nhắm mục tiêu bởi hoạt động này, trong đó 4 tổ chức đã bị liệt kê trên các trang rò rỉ dữ liệu của ransomware INC và The Gentlemen. Hoa Kỳ chiếm hơn 50% số mục tiêu. Các cuộc tấn công chủ yếu nhắm vào các ngành công nghiệp, sản xuất và năng lượng, tiếp theo là các tổ chức chăm sóc sức khỏe và dược phẩm.
SOCRadar kết luận: “Trên toàn bộ hạ tầng bị lộ này, các tác nhân đã tham gia vào việc khai thác rộng rãi các dịch vụ internet công khai, đặc biệt nhắm mục tiêu vào các cổng FortiClient EMS, các cổng Ivanti/Citrix/SonicWall/OpenVPN, các server quản lý từ xa SimpleHelp và các điều khiển lưu trữ cPanel. Đồng thời, chúng đã tổ chức các hoạt động thông qua framework Phantom, thiết lập các proxy reverse-SOCKS RevSocks để xoay trục mạng, triển khai các biến thể Ghost C2 và sử dụng các cơ sở dữ liệu kiến thức được quản lý bằng AI để ghi lại chi tiết telemetry của nạn nhân, thông tin đăng nhập bị xâm phạm và trạng thái chiến dịch đang hoạt động.”
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.