




Google cảnh báo: Hacker đang sử dụng AI Agent để tự động hóa khai thác lỗ hổng phần mềm
Các nhóm tin tặc đang chuyển dịch từ tấn công thủ công sang sử dụng các framework AI tự hành để rút ngắn thời gian khai thác lỗ hổng ngay sau khi bản vá được công...

- Giọng nữ Bắc
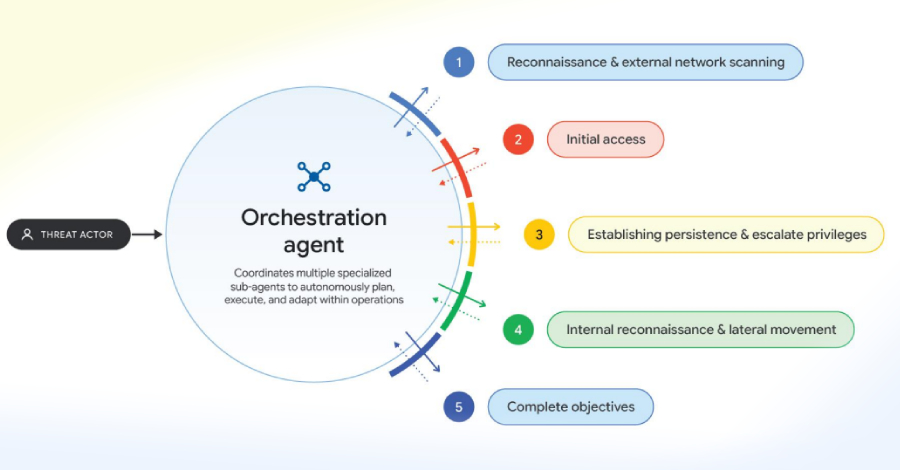
Google Threat Intelligence Group (GTIG) vừa đưa ra cảnh báo về một bước ngoặt nguy hiểm trong thế giới an ninh mạng: các đối tượng tấn công đang chuyển dịch từ việc sử dụng AI để soạn thảo nội dung sang triển khai các framework AI tự hành (agentic AI) nhằm thực hiện các cuộc xâm nhập phức tạp với tốc độ vượt xa khả năng của con người.
Table Of Content
Tự động hóa quy trình khai thác
Theo báo cáo, các hacker đang tận dụng sức mạnh của các mô hình ngôn ngữ lớn (LLM) và các framework như ARTEX, CAIRN, CyberStrikeAI và PentAGI để thực hiện các cuộc tấn công đa giai đoạn. Đáng chú ý, chúng sử dụng kỹ thuật phân tích vi sai (differential analysis) để tự động hóa quá trình đảo ngược các bản vá (reverse engineering), từ đó nhanh chóng tạo ra các mã khai thác (exploit) cho những lỗ hổng vừa được công bố.
Thay vì mất nhiều thời gian nghiên cứu thủ công, tin tặc sử dụng AI để so sánh các phiên bản mã nguồn, xem xét ghi chú phát hành và các mã POC (Proof-of-Concept) để tìm ra điểm yếu. Điều này giúp chúng thu hẹp đáng kể khoảng thời gian từ khi nhà phát triển tung ra bản vá cho đến khi lỗ hổng bị khai thác thực tế.
Sự trỗi dậy của các nền tảng Phishing dựa trên AI
Không chỉ dừng lại ở việc khai thác lỗ hổng, AI còn được tích hợp vào các nền tảng Phishing-as-a-Service (PhaaS). Điển hình là nền tảng Jieyou, nơi các hacker không cần trình độ kỹ thuật cao vẫn có thể sử dụng chatbot để tùy chỉnh giao diện phishing và tạo ra các kịch bản lừa đảo thuyết phục chỉ bằng các câu lệnh ngôn ngữ tự nhiên.
Tấn công hạ tầng AI và LLMjacking
Bên cạnh việc tấn công phần mềm truyền thống, các nhóm tin tặc còn nhắm vào chính hạ tầng AI. Google ghi nhận xu hướng “LLMjacking”, trong đó kẻ tấn công đánh cắp thông tin xác thực và tài nguyên cloud của doanh nghiệp để sử dụng trái phép, sau đó bán lại quyền truy cập này trên các chợ đen dưới dạng các dịch vụ proxy giá rẻ.
Các chuyên gia từ Google nhấn mạnh rằng việc sử dụng các framework mã nguồn mở như Agent Zero đã hạ thấp đáng kể rào cản kỹ thuật, cho phép ngay cả những tin tặc thiếu kinh nghiệm cũng có thể thực hiện các cuộc tấn công quy mô lớn, tự động hóa việc tạo công cụ và duy trì tốc độ tấn công ở mức “machine speed” (tốc độ máy tính).
Trước tình hình này, các tổ chức cần đặc biệt lưu ý đến việc bảo mật hạ tầng AI và theo dõi chặt chẽ các hoạt động bất thường liên quan đến tài nguyên cloud để tránh trở thành nạn nhân của làn sóng tấn công tự động hóa mới này.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.