

Docker vá lỗ hổng nghiêm trọng tồn tại 2 năm trên Docker Hub, cho phép chiếm quyền điều khiển image
Docker vừa khắc phục một lỗ hổng bảo mật nghiêm trọng (CVE-2026-105445) cho phép người dùng đẩy, tải hoặc xóa image trên tài khoản của người khác thông qua tính năng chuyển đổi tài khoản cá nhân...

- Giọng nữ Bắc
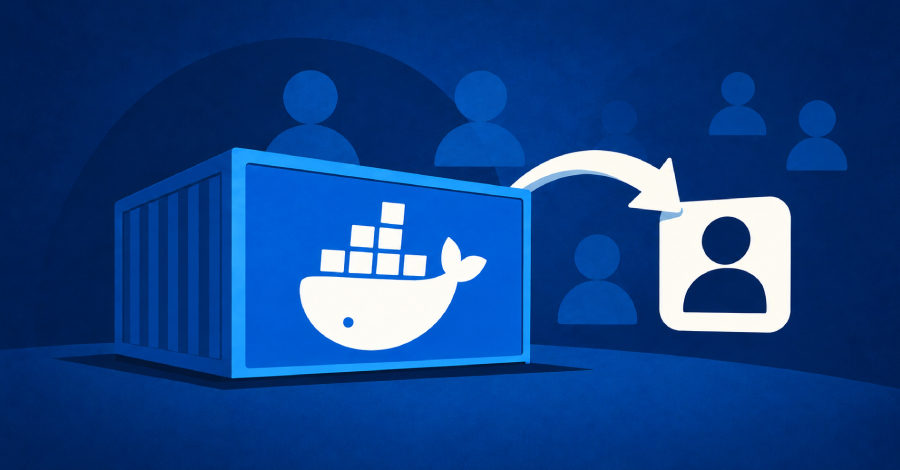
Docker đã chính thức vá một lỗ hổng bảo mật nghiêm trọng trên Docker Hub, nền tảng lưu trữ và phân phối container image phổ biến. Lỗ hổng này, được định danh là CVE-2026-105445 với điểm CVSS 9.4, đã tồn tại hơn hai năm kể từ tháng 8/2024, cho phép kẻ tấn công thực hiện các thao tác đẩy (push), tải (pull) hoặc xóa (delete) image dưới danh nghĩa người dùng khác.
Table Of Content
Cơ chế của lỗ hổng GhostPat
Theo báo cáo từ các nhà nghiên cứu Peter Molnar và Krisztian Hozak (mptrdev.com), lỗ hổng mang tên GhostPat nằm trong tính năng chuyển đổi tài khoản cá nhân thành tài khoản tổ chức (organization). Khi thực hiện chuyển đổi, các Personal Access Token (PAT) của tài khoản cũ vẫn giữ nguyên giá trị bí mật nhưng quyền sở hữu lại được chuyển sang người dùng được chỉ định làm chủ sở hữu tổ chức mới.
Kẻ tấn công có thể lợi dụng cơ chế này bằng cách tạo token trên tài khoản do mình kiểm soát, sau đó chuyển đổi tài khoản đó thành tổ chức và chỉ định nạn nhân làm chủ sở hữu. Kết quả là token của kẻ tấn công vẫn hoạt động bình thường nhưng lại mang danh nghĩa của nạn nhân, cho phép thực hiện các hành vi trái phép trên registry mà không cần sự xác nhận hay thông báo từ hệ thống.
Đánh giá và phản hồi từ Docker
Docker cho biết họ đã triển khai bản vá ngay sau khi nhận được báo cáo từ các nhà nghiên cứu. Công ty đã tiến hành rà soát toàn bộ các lượt chuyển đổi tài khoản trong thời gian lỗ hổng tồn tại và kiểm tra hơn 304.000 lượt push. Kết quả sơ bộ cho thấy không có bằng chứng nào về việc lỗ hổng này bị khai thác thực tế để phát tán mã độc.
Mặc dù vậy, Docker đã chủ động vô hiệu hóa các token bị ảnh hưởng vào ngày 8/10 và gửi email thông báo cho những người dùng bị tác động. Công ty cũng đã cập nhật quy trình, yêu cầu sự đồng ý của người dùng khi được chỉ định làm chủ sở hữu tổ chức và gửi thông báo xác nhận ngay lập tức.
Khuyến nghị cho người dùng
Để đảm bảo an toàn, Docker khuyến cáo người dùng thực hiện các bước sau:
- Kiểm tra token: Truy cập mục Account settings > Personal access tokens để rà soát các token hiện có. Thu hồi ngay lập tức các token không xác định hoặc không còn sử dụng.
- Sử dụng Organization Access Tokens: Đối với các tác vụ tự động hóa thuộc về tổ chức, hãy ưu tiên sử dụng Organization Access Token thay vì PAT cá nhân.
- Giám sát hoạt động: Chủ sở hữu tổ chức (đối với gói Docker Team hoặc Business) nên thường xuyên kiểm tra nhật ký hoạt động (activity logs) để phát hiện các hành vi bất thường.
Docker nhấn mạnh rằng lỗ hổng này chỉ giới hạn trong phạm vi registry và không ảnh hưởng đến giao diện web, mật khẩu hay cài đặt xác thực hai yếu tố (2FA) của tài khoản người dùng.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.