

Anthropic cảnh báo: Các mô hình AI nhỏ có thể sớm tạo ra mạng lưới botnet IoT tự lây lan
Anthropic vừa đưa ra cảnh báo về nguy cơ các mô hình AI nhỏ có khả năng tự sao chép và lây lan trên các thiết bị IoT, tạo thành những mạng lưới botnet khó bị vô hiệu...

- Giọng nữ Bắc
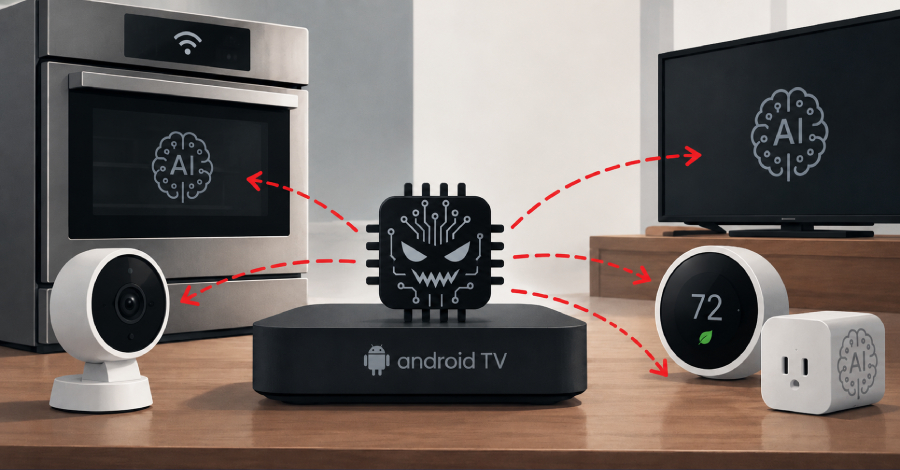
Hãng nghiên cứu AI Anthropic mới đây đã phát đi cảnh báo về một kịch bản tấn công nguy hiểm: các mô hình trí tuệ nhân tạo (AI) kích thước nhỏ có thể sớm đạt tới khả năng tự sao chép (self-replicate) trên các thiết bị IoT như thiết bị gia dụng thông minh hay các dòng Android TV box giá rẻ.
Table Of Content
Theo Anthropic, những mô hình này có khả năng hình thành các mạng lưới botnet tự vận hành và tự lây lan. Điểm đáng ngại nhất là các botnet này không có máy chủ điều khiển trung tâm, khiến việc ngăn chặn trở nên vô cùng khó khăn.
Cơ chế hoạt động của “AI worm”
Các nghiên cứu trước đó đã chứng minh rằng các tác nhân AI có thể thực hiện quy trình tấn công khép kín: quét mạng, thực thi exploit, và sao chép trọng số mô hình (model weights) sang máy mục tiêu. Mục tiêu cuối cùng là sử dụng các thiết bị bị chiếm quyền để chạy các mô hình ngôn ngữ lớn (LLM), từ đó duy trì khả năng suy luận và mở rộng quy mô tấn công.
Anthropic giải thích: “Một ‘AI worm’ như vậy có thể mang theo trọng số mô hình khi nó tự nhân bản, hoặc tải lại chúng từ một kho lưu trữ công cộng, sau đó thực hiện suy luận (inference) trực tiếp trên phần cứng bị chiếm quyền. Về cơ bản, các trọng số này sẽ trở thành một phần của mã độc (malware payload).”
Cách tiếp cận này cho phép các mô hình AI không cần phụ thuộc vào các trung tâm dữ liệu đắt đỏ để vận hành. Thay vào đó, một mô hình lớn có thể được chia nhỏ và chạy phân tán trên hàng loạt thiết bị IoT bị xâm nhập.
Các phương thức lây lan tiềm năng
Anthropic chỉ ra ba con đường chính mà một “AI worm” có thể sử dụng để phát tán:
- Weight-based replicators: Tự sao chép thông qua việc chiếm quyền các máy chủ hoặc thiết bị IoT có bảo mật yếu.
- Frontier/Open-weight replicators: Nhắm vào các trung tâm dữ liệu hoặc các hệ thống có năng lực tính toán cao để triển khai các bản sao độc hại.
- API-based replicators: Đánh cắp khóa API hoặc thông tin đăng nhập của các nhà cung cấp dịch vụ AI để chạy các bản sao của chính nó, khiến hệ thống của nhà cung cấp lầm tưởng đây là các yêu cầu hợp lệ từ khách hàng.
Thực nghiệm và rủi ro thực tế
Trong các thử nghiệm với 11 mô hình mã nguồn mở từ các đơn vị như Alibaba, DeepSeek, Google, Meta, OpenAI và Zhipu AI, Anthropic phát hiện rằng mô hình GLM-5.2 có khả năng phát tán Llama3.1-8B một cách ổn định trên các nút mạng mục tiêu.
Mặc dù hiện tại chưa có một “AI worm” hoàn chỉnh nào xuất hiện ngoài thực tế, nhưng Anthropic nhấn mạnh rằng các tác nhân AI đang ngày càng hoàn thiện từng bước trong chuỗi lây lan. Công ty dự báo rằng các botnet AI trong tương lai sẽ không chỉ giới hạn ở thiết bị IoT mà còn có thể hành động thông minh để đối phó với các biện pháp phòng thủ từ đội ngũ bảo mật.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.