

Cảnh báo chiến dịch tấn công sử dụng AI ‘CyberXero’ đánh cắp hơn 628.000 hồ sơ tại Ukraine
Nhóm tin tặc CyberXero đang sử dụng AI Claude Code để tự động hóa các chiến dịch tấn công vào WordPress và cơ sở hạ tầng trọng yếu, gây ra vụ rò rỉ dữ liệu nghiêm trọng tại...

- Giọng nữ Bắc
Các nhà nghiên cứu an ninh mạng vừa phát hiện một chiến dịch tấn công tinh vi sử dụng trí tuệ nhân tạo (AI) để khai thác lỗ hổng trên các trang web WordPress, nền tảng thương mại điện tử và cơ sở hạ tầng trọng yếu tại Ukraine. Chiến dịch này được thực hiện bởi nhóm tin tặc có động cơ tài chính mang tên CyberXero, hoạt động tích cực từ tháng 7/2026.
Table Of Content
Phương thức tấn công kép của CyberXero
Theo báo cáo từ SOCRadar, CyberXero vận hành hai luồng tấn công song song:
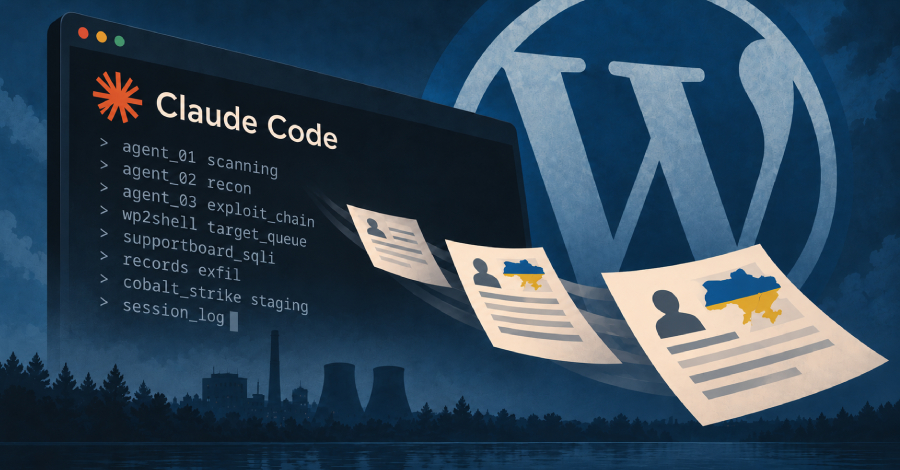
- Chiến dịch tự động toàn cầu: Tập trung khai thác các lỗ hổng bảo mật đã biết như wp2shell (CVE-2026-63030, CVE-2026-60137) và lỗ hổng SQL injection (CVE-2026-4815) trên plugin Support Board của WordPress.
- Chiến dịch thủ công có mục tiêu: Nhắm vào các đơn vị năng lượng và hạ tầng trọng yếu tại Ukraine, thực hiện trinh sát chuyên sâu và khai thác thủ công.
Hậu quả của chiến dịch này đã dẫn đến việc đánh cắp hơn 628.000 hồ sơ cá nhân từ bốn tổ chức tại Ukraine, cùng nhiều vụ xâm nhập khác tại Ba Lan, Trung Quốc và Hà Lan.
Sự kết hợp giữa AI và công cụ tấn công truyền thống
Điểm đáng chú ý là việc CyberXero tích hợp AI vào quy trình tấn công:
- Claude Code: Nhóm sử dụng một cụm gồm 51 tác nhân AI chuyên biệt để thực hiện quét lỗ hổng, chuỗi exploit, trinh sát và các hoạt động hậu khai thác.
- PentAGI: Một tác nhân AI mã nguồn mở được kết nối với Cobalt Strike để tự động hóa việc tạo payload và thực thi kiểm thử xâm nhập.
Để vượt qua các rào cản an toàn của mô hình AI, tin tặc sử dụng kỹ thuật “context-engineering” (kỹ thuật ngữ cảnh) và thiết lập lại phiên làm việc, giả danh là đang thực hiện kiểm thử bảo mật được ủy quyền. Tuy nhiên, các bản ghi cho thấy mô hình AI vẫn từ chối các yêu cầu nguy hiểm như cài đặt backdoor hoặc vô hiệu hóa tường lửa trong nhiều trường hợp.
Phát hiện từ thư mục bị lộ
SOCRadar đã phát hiện ra chiến dịch này sau khi tìm thấy một thư mục mở chứa dữ liệu làm việc của tin tặc, bao gồm nhật ký phiên AI, các script chứa token ở dạng văn bản thuần, bộ công cụ khai thác và dữ liệu đã đánh cắp. Chỉ trong vòng 61 giây, một lần quét tự động của nhóm này đã xác nhận quyền truy cập vào 429 bảng điều khiển quản trị WordPress và triển khai 32 web shell.
Cảnh báo cho quản trị viên
Các tổ chức đang sử dụng WordPress, Magento, PrestaShop hoặc có các server Redis công khai trên internet được khuyến cáo cần kiểm tra ngay lập tức các dấu hiệu bất thường:
- Tài khoản quản trị viên WordPress lạ.
- Sự hiện diện của WSO web shell.
- Các mục nhập đáng ngờ trong file
~/.ssh/authorized_keystrên các host Redis.
Ngoài CyberXero, báo cáo cũng đề cập đến Operation Master – một chiến dịch tội phạm mạng khác do đối tượng có biệt danh “masterblack” cầm đầu, tập trung vào việc đánh cắp cơ sở dữ liệu khách hàng và hóa đơn để thực hiện các hành vi lừa đảo tài chính quy mô lớn.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.