


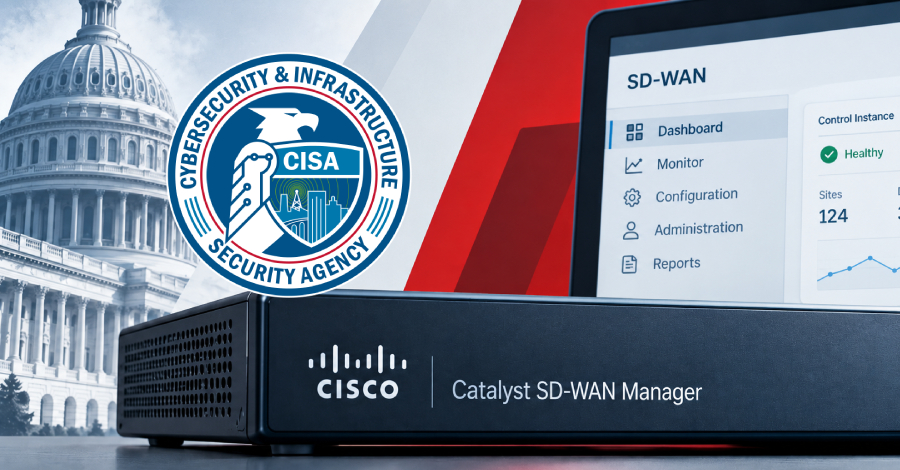
CISA cảnh báo lỗ hổng nghiêm trọng trên Cisco Catalyst SD-WAN đang bị khai thác
CISA vừa bổ sung lỗ hổng bypass xác thực trên Cisco Catalyst SD-WAN Manager vào danh sách KEV sau khi phát hiện các cuộc tấn công thực tế.

- Giọng nữ Bắc
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) vừa chính thức đưa một lỗ hổng nghiêm trọng trên Cisco Catalyst SD-WAN Manager vào danh sách Các lỗ hổng đã bị khai thác (Known Exploited Vulnerabilities – KEV). Động thái này diễn ra sau khi ghi nhận các báo cáo về việc tin tặc đang tích cực lợi dụng lỗ hổng này trong thực tế.
Lỗ hổng được định danh là CVE-2026-76504 với điểm CVSS lên tới 9.8. Đây là lỗi bypass xác thực phát sinh từ việc xử lý mã hóa hex không đúng cách trong các yêu cầu HTTP. Điều này cho phép một kẻ tấn công từ xa, không cần xác thực, có thể truy cập vào hệ thống bị ảnh hưởng với quyền quản trị viên (admin).
Theo Cisco, kẻ tấn công có thể khai thác lỗ hổng bằng cách gửi các yêu cầu HTTP được tinh chỉnh đặc biệt tới API của hệ thống. Cisco đã xác nhận tình trạng khai thác từ tháng 9/2026 nhưng chưa công bố chi tiết về đối tượng tấn công hay quy mô thiệt hại.
Các chỉ số thỏa hiệp (IoC) cần lưu ý:
- Kiểm tra file
/var/log/nms/containers/service-proxy/serviceproxy-access.logcho các mục liên quan đếnj_security_checktừ các IP không xác định. - Kiểm tra file
/var/log/nms/vmanage-server.logcho các mục liên quan đếnj_security_check, đặc biệt là các yêu cầu gọi từ người dùng có tên bắt đầu bằngviptela-reserved-.
Các chuyên gia an ninh mạng nhận định Cisco SD-WAN đang trở thành mục tiêu hấp dẫn đối với tội phạm mạng do vai trò quản lý tập trung các mạng lưới doanh nghiệp lớn. Chỉ riêng trong năm 2026, đã có 8 lỗ hổng liên quan đến nền tảng này được đưa vào danh sách KEV.
Các tổ chức đang vận hành Catalyst SD-WAN Manager được khuyến cáo cần cập nhật lên phiên bản đã vá lỗi ngay lập tức. Đồng thời, quản trị viên nên rà soát các yêu cầu POST tới bất kỳ biến thể URL-encoded nào của /j_security_check để phát hiện dấu hiệu xâm nhập.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.