


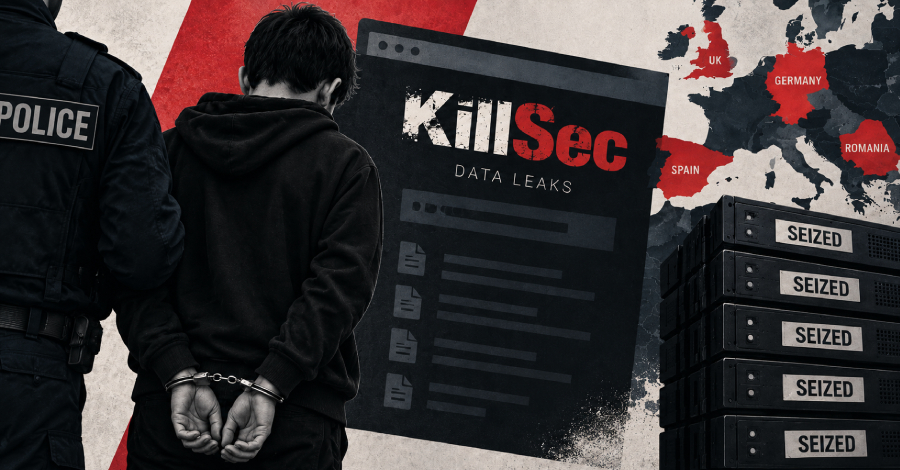
Cảnh sát quốc tế triệt phá nhóm ransomware KillSec, bắt giữ nghi phạm 16 tuổi
Chiến dịch phối hợp đa quốc gia đã vô hiệu hóa hạ tầng của nhóm ransomware KillSec, bắt giữ 3 nghi phạm bao gồm một thiếu niên 16 tuổi được cho là quản trị viên...

- Giọng nữ Bắc
Một chiến dịch thực thi pháp luật quy mô quốc tế do cảnh sát Hamburg (Đức) dẫn đầu vừa đạt được bước tiến lớn khi triệt phá thành công nhóm tội phạm mạng KillSec. Cơ quan chức năng đã bắt giữ 3 nghi phạm và kiểm soát toàn bộ hạ tầng, bao gồm trang web rò rỉ dữ liệu (leak site) và các server quan trọng của nhóm này.
Table Of Content
Chi tiết chiến dịch bắt giữ
Trong số 3 đối tượng bị bắt giữ vào ngày 30/9, đáng chú ý nhất là một thiếu niên 16 tuổi tại Alicante, Tây Ban Nha. Theo các nhà điều tra, đối tượng này được xác định là quản trị viên chính và người điều hành trực tiếp các hoạt động của KillSec. Hai nghi phạm còn lại, ở độ tuổi 20, bị bắt giữ tại Anh và Romania. Hiện tại, các cơ quan chức năng đang tiếp tục mở rộng điều tra và thực hiện các thủ tục pháp lý, bao gồm cả yêu cầu dẫn độ từ phía Puerto Rico đối với nghi phạm tại Anh.
Trong quá trình khám xét tại nhiều quốc gia như Tây Ban Nha, Hy Lạp, Anh và Romania, cảnh sát đã thu giữ nhiều thiết bị điện tử, ví tiền điện tử và hơn 110 terabyte dữ liệu. Việc kiểm soát thành công trang web của nhóm đã ngăn chặn kịp thời các hành vi truy cập trái phép tiếp theo.
Phương thức hoạt động của KillSec
Theo báo cáo từ cảnh sát Hamburg, KillSec thường xuyên khai thác các vulnerability (lỗ hổng) phần mềm và các điểm truy cập thiếu bảo mật, đặc biệt là trong các dịch vụ cloud lưu trữ. Sau khi xâm nhập, nhóm này đánh cắp dữ liệu nhạy cảm và sử dụng chúng để tống tiền nạn nhân. Nếu không nhận được tiền chuộc, thông tin sẽ bị công khai trên trang web của nhóm.
Đáng chú ý, các nhà điều tra phát hiện KillSec đã ứng dụng trí tuệ nhân tạo (AI) để xây dựng hạ tầng và xác định mục tiêu. Nhóm này bắt đầu hoạt động từ năm 2021 với tư cách là một nhóm hacktivist, sau đó chuyển hướng sang mô hình ransomware-as-a-service từ tháng 6/2024. Ước tính có khoảng 1.000 cuộc tấn công đã được ghi nhận, với hơn 500 vụ được xác định thành công và hơn 280 nạn nhân bị ảnh hưởng trực tiếp.
Tác động và hướng điều tra tiếp theo
Sự phối hợp giữa Europol, Eurojust cùng các công ty bảo mật như Bitdefender và Group-IB đã giúp làm sáng tỏ mạng lưới tội phạm này. Hiện tại, các chuyên gia đang phân tích dữ liệu thu giữ được từ các server bị tịch thu để truy vết dòng tiền và xác định thêm các nạn nhân cũng như những đối tượng liên quan khác. Mặc dù hạ tầng chính đã bị vô hiệu hóa, cuộc điều tra vẫn đang tiếp tục để làm rõ toàn bộ quy mô của tổ chức này.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.