

Cách GitHub dùng AI tìm ra 24 lỗ hổng bảo mật trên Android
Khám phá cách GitHub Security Lab sử dụng các tác vụ AI tự động để phát hiện 24 lỗ hổng bảo mật nghiêm trọng trên ứng dụng Android và cách bạn có thể áp dụng công nghệ này cho dự án của...

Với sự phát triển mạnh mẽ của AI trong lĩnh vực bảo mật, đội ngũ GitHub Security Lab đã phát triển GitHub Security Lab Taskflow Agent. Công cụ này cho phép các nhà nghiên cứu bảo mật tự động hóa, đóng gói và chia sẻ các prompt AI cùng quy trình làm việc (workflow) hiệu quả. Trong bài viết này, chúng ta sẽ tìm hiểu cách sử dụng các taskflow này để kiểm định và phát hiện lỗ hổng trong ứng dụng Android.
Table Of Content
Cách vận hành Taskflow trên dự án của bạn
Các taskflow này hiện đã được mã nguồn mở. Để bắt đầu, bạn cần có giấy phép GitHub Copilot và thực hiện theo các bước sau:
- Truy cập kho lưu trữ
seclab-taskflowsvà khởi tạo một Codespace. - Sau khi khởi tạo, chạy lệnh
./scripts/audit/run_mobile.sh myorg/myrepotrong terminal. - Kết quả sẽ được hiển thị trong bảng
audit_resultscủa trình xem SQLite sau khi quá trình quét hoàn tất.
Xây dựng Taskflow kiểm định cho ứng dụng Android
Để tối ưu hóa cho Android, các tác giả đã bổ sung hai quy trình quan trọng:
- Xác định điểm truy cập (Entry points): Sử dụng
gather_mobile_entry_point_info.yamlđể phân tách các điểm truy cập trên thiết bị di động và các thành phần khác, giúp AI tập trung vào bề mặt tấn công chính xác hơn. - Phân loại lỗ hổng: Thông qua
classify_application_local.yaml, AI được hướng dẫn kiểm tra các lớp lỗ hổng đặc thù của Android như confused deputy hoặc insecure broadcasts dựa trên các intent-based entry point đã xác định.
Các lỗ hổng thực tế đã được phát hiện
Đội ngũ đã phát hiện hơn 20 lỗ hổng, bao gồm hai trường hợp đáng chú ý:
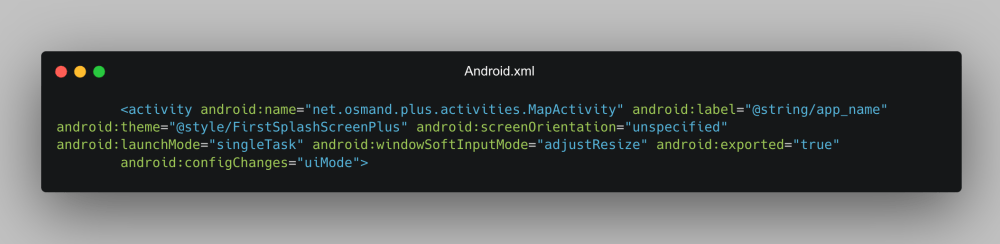
- Theo dõi người dùng qua OsmAnd: Lỗ hổng trong exported activity cho phép ứng dụng độc hại gửi các intent chứa dữ liệu tùy chỉnh, từ đó thay đổi cài đặt bản đồ của OsmAnd để đánh cắp vị trí và lộ trình di chuyển của người dùng.
- Chiếm đoạt tài khoản Wikipedia qua deeplink: Lỗi logic trong trình phân tích hostname cho phép kẻ tấn công điều hướng người dùng đến các trang web giả mạo. Kết hợp với việc thực thi JavaScript tùy ý trong WebView, kẻ tấn công có thể đánh cắp cookie và chiếm đoạt tài khoản người dùng.
Hạn chế của AI trong bảo mật
Mặc dù AI rất mạnh mẽ trong việc tìm kiếm các lỗ hổng logic, nhưng nó vẫn gặp khó khăn trong việc đánh giá mức độ nghiêm trọng (severity). AI thường xuyên báo cáo các lỗ hổng có độ ưu tiên thấp hoặc các trường hợp giả định khó xảy ra trong thực tế. Do đó, sự giám sát và kiểm chứng từ các chuyên gia bảo mật vẫn là yếu tố không thể thay thế.
GitHub nhấn mạnh rằng AI là công cụ hỗ trợ đắc lực cho các nhà phát triển và bảo mật. Việc tận dụng các taskflow này không chỉ giúp phát hiện sớm các rủi ro mà còn nâng cao tính an toàn cho các dự án mã nguồn mở.
Nguồn tham khảo: GitHub Blog





No Comment! Be the first one.