


Phát hiện backdoor Antino: Chiến dịch gián điệp tinh vi lợi dụng Outlook và OneDrive
Các tổ chức chính phủ và chính sách tại châu Á đang trở thành mục tiêu của một chiến dịch gián điệp mới sử dụng backdoor Antino, lợi dụng Microsoft 365 để thực hiện lệnh...

- Giọng nữ Bắc
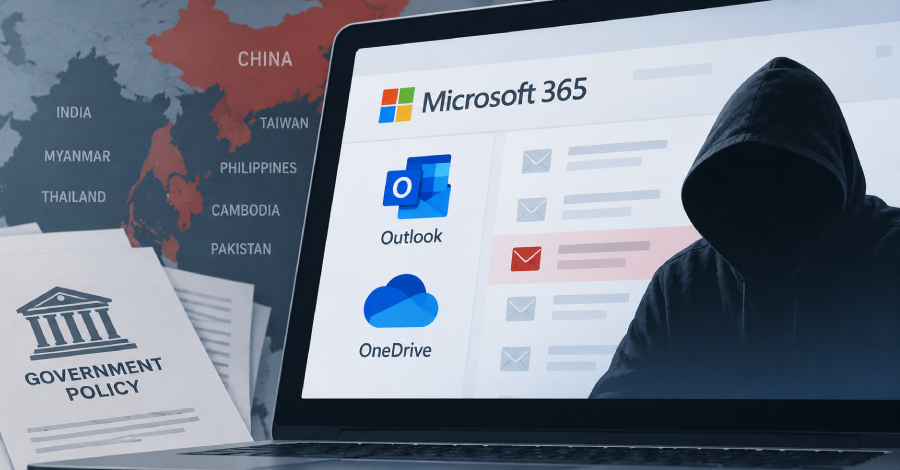
Một nhóm tin tặc có liên hệ với Trung Quốc, được Cisco Talos định danh là UAT-11587, đang thực hiện chiến dịch gián điệp nhắm vào các tổ chức chính phủ và chính sách tại nhiều quốc gia châu Á, bao gồm Việt Nam, Đài Loan, Ấn Độ, Philippines, Campuchia, Pakistan, Thái Lan và Myanmar. Vũ khí chính trong chiến dịch này là một loại backdoor mới có tên là Antino.
Table Of Content
Cơ chế vận hành tinh vi của Antino
Antino là một backdoor được viết bằng ngôn ngữ Rust, có khả năng thực hiện các tác vụ như thu thập thông tin hệ thống, thực thi shell và PowerShell, truyền tải tệp tin và duy trì sự hiện diện lâu dài trong hệ thống nạn nhân. Điểm đáng chú ý nhất là phương thức Command-and-Control (C2) của nó: thay vì sử dụng các server chuyên dụng dễ bị phát hiện, Antino lợi dụng Microsoft Graph để tương tác trực tiếp với Outlook và OneDrive.
Cụ thể, mã độc này kiểm tra hộp thư Outlook của kẻ tấn công mỗi 10 giây để nhận lệnh thông qua các email có tiêu đề chứa tiền tố “command_req_[session_id]”. Trong khi đó, OneDrive được sử dụng như một “dead drop” để truyền tải dữ liệu và duy trì kết nối heartbeat.
Chuỗi tấn công đa giai đoạn
Chiến dịch bắt đầu bằng các email phishing được thiết kế cực kỳ tinh vi. Kẻ tấn công không chỉ giả mạo danh tính người gửi để bypass các cơ chế bảo mật như SPF và DMARC, mà còn sao chép giao diện widget xem trước tệp đính kèm của Gmail bằng các mã HTML/Base64 để đánh lừa người dùng.
Quy trình lây nhiễm diễn ra qua 5 giai đoạn:
- Initial Access: Người dùng tải xuống tệp HTA hoặc WSF từ đường dẫn Cloudflare Pages.
- Downloader: JavaScript thực thi chuỗi deserialization .NET để tải tệp “TestAssembly.dll”.
- Decoy & Payload: Tệp này sẽ mở tài liệu mồi, chạy ứng dụng Calculator giả mạo và kích hoạt backdoor Antino.
- Execution: Antino được khởi chạy thông qua kỹ thuật DLL sideloading, lợi dụng tệp tin hợp lệ “GatherOsState.exe” được ký bởi Microsoft.
Dấu vết của nhóm tấn công
Mặc dù có những điểm tương đồng về mặt chiến thuật với nhóm Jewelbug, Cisco Talos khẳng định UAT-11587 là một thực thể riêng biệt. Các bằng chứng về ngôn ngữ lập trình (metadata tiếng Trung giản thể), múi giờ UTC+08:00, cùng các đường dẫn registry Cargo (rsproxy.cn) đều củng cố giả thuyết đây là một nhóm tin tặc có nguồn gốc từ Trung Quốc.
Các chuyên gia bảo mật khuyến cáo các tổ chức cần giám sát chặt chẽ các hoạt động PowerShell bất thường và lưu lượng truy cập liên quan đến Microsoft 365, đồng thời nâng cao nhận thức cho nhân viên về các kỹ thuật giả mạo email tinh vi hiện nay.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.